Você não precisa ser o alvo para se tornar a vítima.
Se um único sistema centralizado detém uma enorme quantidade de informações, uma única invasão bem-sucedida pode se transformar no problema de todos.
Por isso acho o Liberdus interessante.
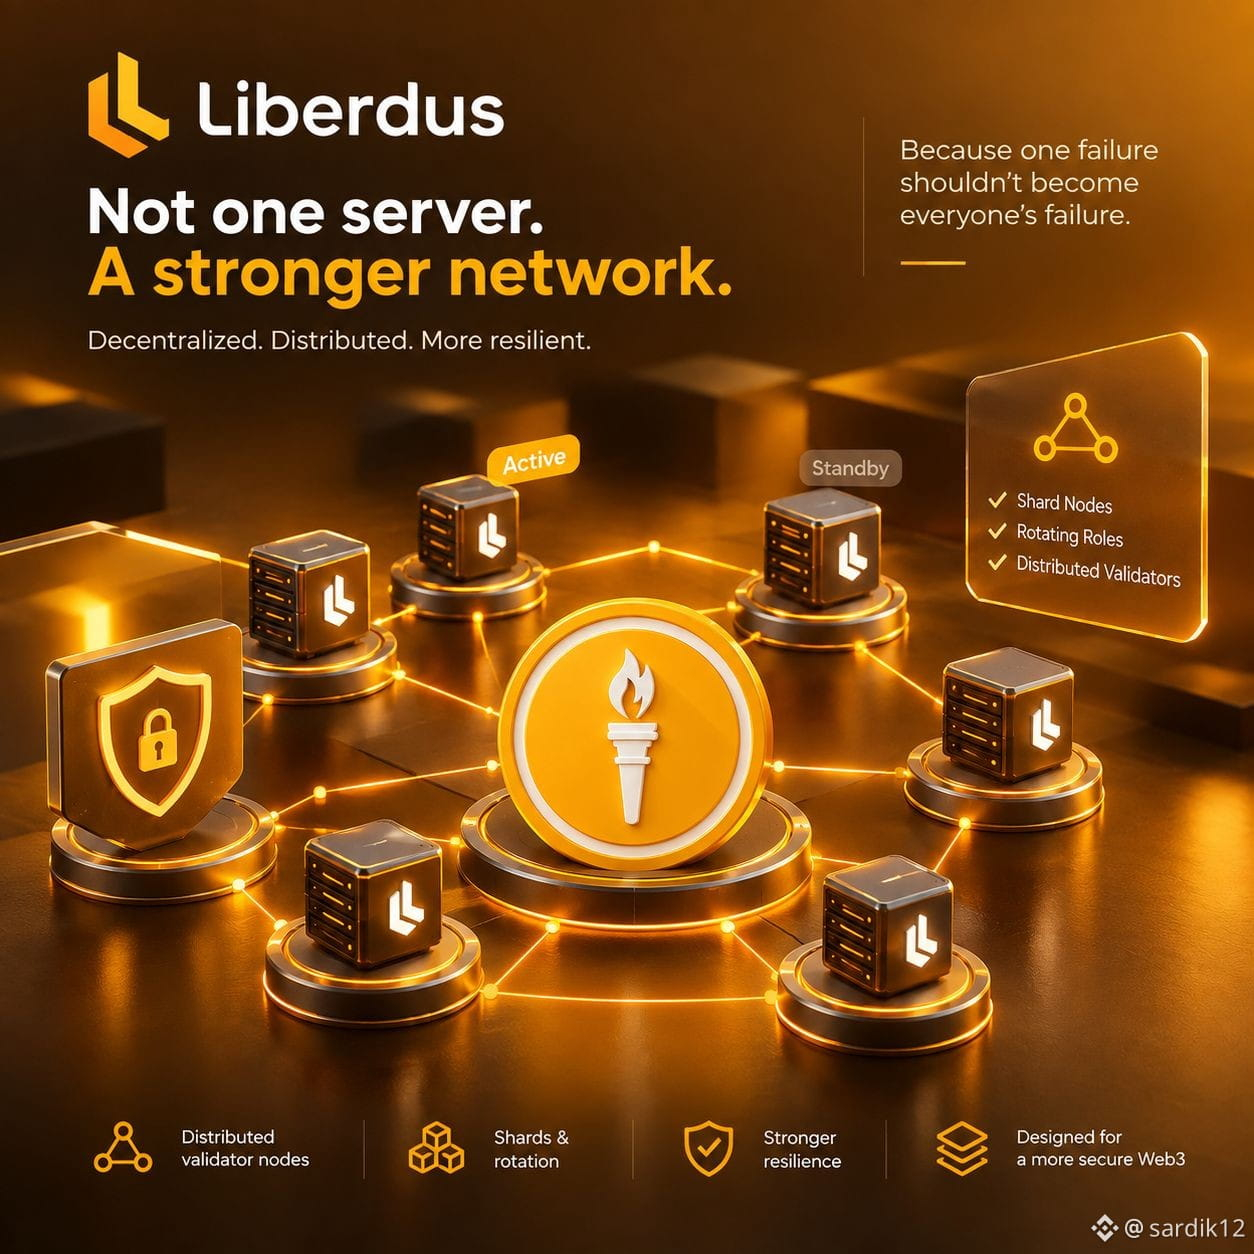
A arquitetura dele não é construída em torno de um servidor central. O Liberdus funciona em nós de validação distribuídos usando Shardus, com nós organizados em shards e alternados entre funções ativas e de standby.
A questão não é:
“ #Liberdus nunca pode ser hackeado.”
Isso seria uma afirmação de segurança absurda.
A pergunta mais interessante é:
Se uma parte da rede for comprometida, isso automaticamente compromete tudo?
Esse é o modelo de segurança que eu acho que vale a pena explorar.
A descentralização não elimina o risco.
Ela muda onde o risco fica, como as falhas se propagam e o quanto um componente comprometido pode afetar todo o sistema.
Ainda existem concessões. Os nós precisam de proteção. O código precisa ser testado. Os usuários ainda têm responsabilidade pelos próprios dispositivos.
Mas é exatamente por isso que estou prestando atenção ao #Liberdus .
Não porque ele promete segurança perfeita.
Mas porque está tentando desenhar em torno da ideia de que uma falha não deveria se tornar a falha de todo mundo.
#Security $BTC #Privacy $ETH
Se um único sistema centralizado detém uma enorme quantidade de informações, uma única invasão bem-sucedida pode se transformar no problema de todos.
Por isso acho o Liberdus interessante.
A arquitetura dele não é construída em torno de um servidor central. O Liberdus funciona em nós de validação distribuídos usando Shardus, com nós organizados em shards e alternados entre funções ativas e de standby.
A questão não é:
“ #Liberdus nunca pode ser hackeado.”
Isso seria uma afirmação de segurança absurda.
A pergunta mais interessante é:
Se uma parte da rede for comprometida, isso automaticamente compromete tudo?
Esse é o modelo de segurança que eu acho que vale a pena explorar.
A descentralização não elimina o risco.
Ela muda onde o risco fica, como as falhas se propagam e o quanto um componente comprometido pode afetar todo o sistema.
Ainda existem concessões. Os nós precisam de proteção. O código precisa ser testado. Os usuários ainda têm responsabilidade pelos próprios dispositivos.
Mas é exatamente por isso que estou prestando atenção ao #Liberdus .
Não porque ele promete segurança perfeita.
Mas porque está tentando desenhar em torno da ideia de que uma falha não deveria se tornar a falha de todo mundo.
#Security $BTC #Privacy $ETH