



18 de setembro, a Polícia Japonesa, em conjunto com o National Cybersecurity Coordination Center, além do FBI dos EUA, do Cyber Crime Center do Departamento de Defesa dos EUA, da Australian Signals Directorate / Cyber Security Centre, do Serviço Federal de Inteligência da Alemanha e do Gabinete Federal para a Proteção da Constituição, divulgaram um relatório conjunto — em seis partes — com o foco em uma organização de hackers com histórico norte-coreano, o WaterPlum (também conhecido como "Contagious Interview", tradução literal: "entrevista disfarçada").
A campanha de ataque do "Contagious Interview" já vinha sendo monitorada há anos por diversas empresas internacionais de segurança, sendo frequentemente associada ao grupo Lazarus da Coreia do Norte. Desta vez, a polícia japonesa divulgou pela primeira vez, em nome oficial e em conjunto com instituições de vários países, um caso específico no país e as evidências apreendidas.
Link do relatório: https://www.npa.go.jp/bureau/cyber/pdf/20260918_j.pdf
Além disso, há outros detalhes suspeitos: quando mencionavam a mudança para o Japão para trabalhar, eles enrolavam e empurravam com a barriga ou diziam “vamos ver daqui a meio ano”; insistiam em receber salário em criptomoedas; durante a entrevista ficavam olhando o tempo todo para a outra tela ao lado, como se estivessem lendo a resposta; ao fundo, às vezes dava para ouvir outras pessoas falando; e o vídeo ficava travando e com pulos (frames perdidos) o tempo todo.
Como o ataque acontece
O núcleo do esquema da WaterPlum, na verdade, não é tão complicado: se passar por contratante.
Primeiro passo: colocação de iscas (distribuição do “isca” )
A WaterPlum contata ativamente profissionais de TI em redes sociais, sites de recrutamento, plataformas de “bicos” (gig) e mercados de freelancers — especialmente mirando engenheiros de desenvolvimento web e de criptomoedas/blockchain. O disfarce de identidade pode ser uma empresa de IA, uma empresa de ativos cripto, um time/empresa de projeto de NFT, ou até um headhunter (caçador de talentos).
Segundo passo: armadilhas na entrevista técnica
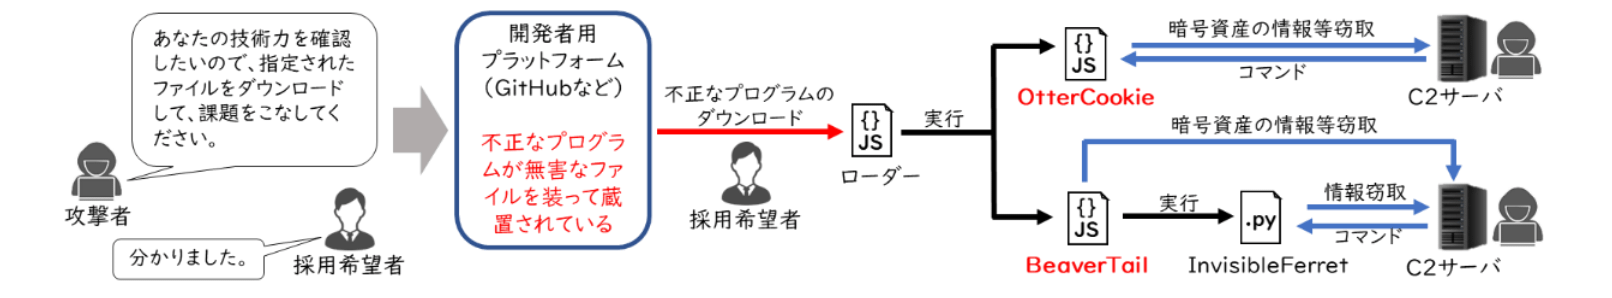
Depois de entrar em contato com o alvo, o “modus operandi” geralmente é assim: eles convidam você para uma “entrevista técnica” ou te dão um teste de programação. Durante a resolução, pedem para você baixar um “arquivo de projeto” de um repositório de código como o GitHub. O motivo costuma ser “ajudar a corrigir um bug daquela ferramenta de videoconferência” ou “concluir o teste seguindo este modelo”.
Esse arquivo, na maioria das vezes, é um programa malicioso.
Terceiro passo: implantação de malware
No relatório, a polícia citou especificamente algumas famílias de malware relacionadas: BeaverTail, InvisibleFerret, OtterCookie, OtterCandy e StoatWaffle.
Vale mencionar que existe um malware chamado StoatWaffle que se disfarça como um repositório de projetos relacionados a blockchain, e executa código automaticamente usando um arquivo de configuração do VS Code chamado “.vscode/tasks.json”. Em outras palavras, basta abrir esta pasta do projeto e selecionar “confiar” (trust) para que o código possa já estar rodando em segundo plano, sem você precisar clicar manualmente em “executar”.
A polícia também alerta com especial atenção: ao receber um projeto do VS Code que você não conhece, abra obrigatoriamente no “modo restrito”. Quando aparecer o aviso “Autor deste arquivo/mesta da pasta é confiável?”, selecione “Não” para evitar essa armadilha; além disso, não coloque projetos desconhecidos dentro de pastas que você já tenha configurado como “confiáveis” antes, e nem desligue as configurações de segurança como “workspace trust” só para facilitar.
Quarto passo: roubo de dados e movimentação lateral
Esses malwares ficam escondidos dentro de pacotes NPM disfarçados de repositórios de código normal. Assim que são executados, instalam backdoors no computador, conectam a um servidor remoto e começam a caçar várias informações sensíveis: senhas de contas salvas no navegador, conteúdo da área de transferência (clipboard), registro de teclas (keylogging), capturas de tela, chave privada e frase-semente (seed) de carteiras cripto, além de fotos de documentos de identificação (como carteira de motorista, passaporte etc.).
As senhas e logins roubados não servem apenas para vender dinheiro. A polícia aponta que os atacantes usam essas credenciais roubadas para entrar, pelo caminho inverso, na rede interna da empresa da vítima e realizar uma infiltração mais profunda — por exemplo, roubando propriedade intelectual e fazendo movimento lateral no ambiente corporativo. E até fotos de documentos de identificação roubados podem ser usadas por trabalhadores de TI da Coreia do Norte para se passar por outra pessoa e entrar no mercado de emprego no exterior para ganhar uma renda extra.
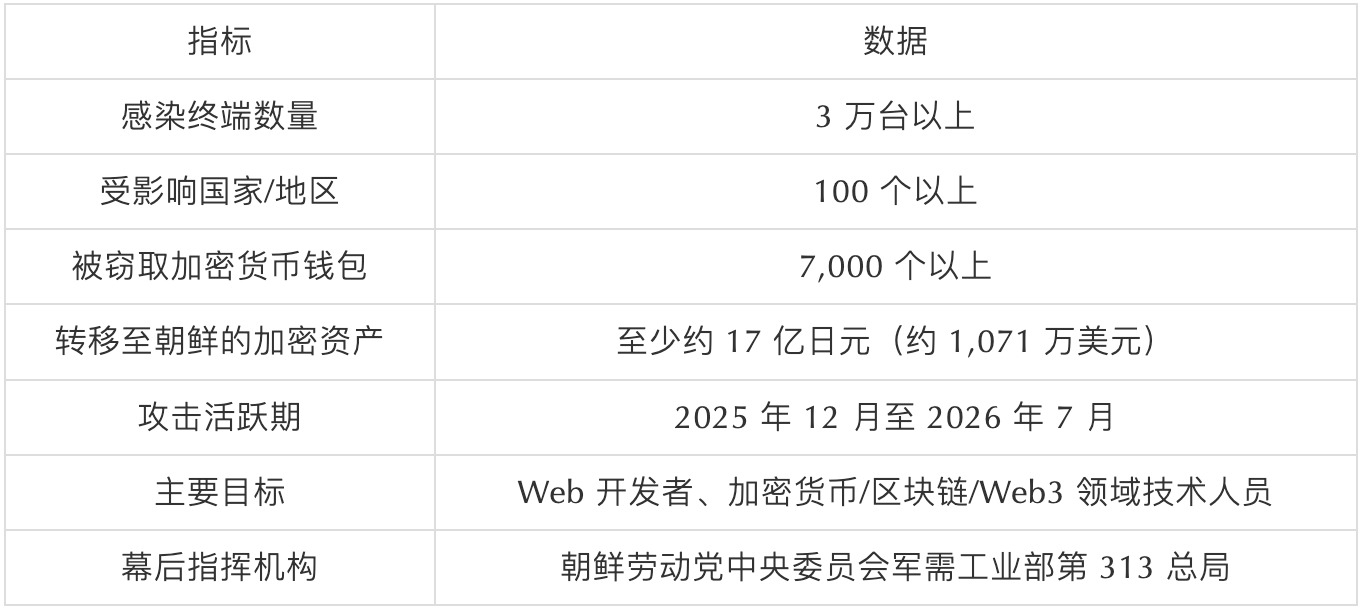
No período de dezembro de 2025 a julho de 2026, os dados que a polícia tinha eram: em mais de 100 países e regiões no mundo, pelo menos 30 mil computadores foram atingidos; mais de 7.000 informações de carteiras criptográficas foram roubadas; e os ativos que entraram nas carteiras controladas pela WaterPlum somavam pelo menos cerca de 1,7 bilhão de ienes (aproximadamente 10,71 milhões de dólares).
O “fazendão de notebooks” (“notebook farm”) que o Japão derrubou pela primeira vez
Nesta análise, a parte mais digna de atenção não é, na verdade, o malware em si, mas o fato de a polícia ter apreendido pela primeira vez no Japão e desmontado um “fazendão de notebooks” (Laptop Farm).
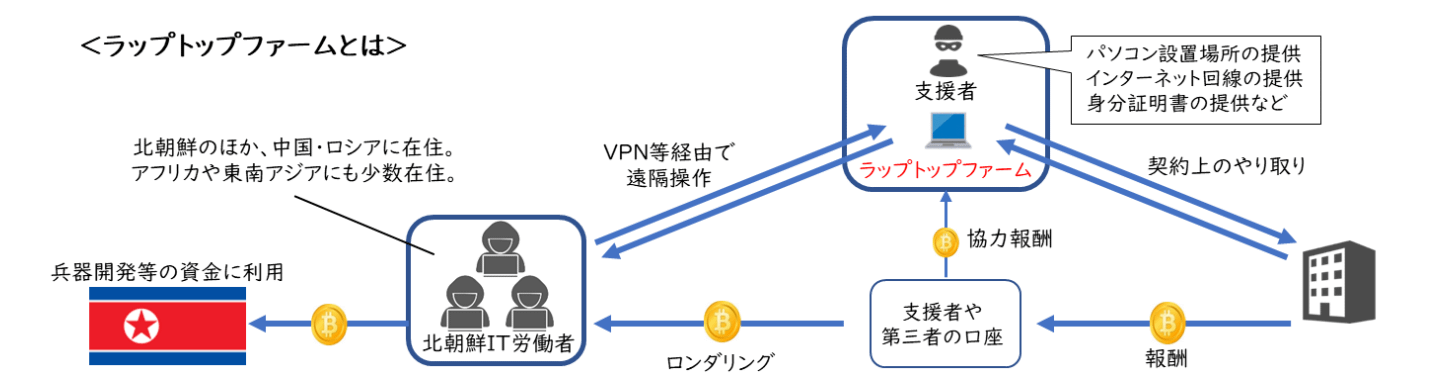
Em termos simples: os trabalhadores de TI da Coreia do Norte não estão no Japão, mas eles convencem (ou subornam) alguém que mora no Japão a colocar um computador na casa dessa pessoa e então controlam remotamente esse computador para fazer o trabalho. Para o lado de fora, parece que o trabalho foi “aceito por um local do Japão”; na prática, quem opera pode estar muito longe, na Coreia do Norte, na China ou na Rússia.
O que esse colaborador dentro do Japão (no relatório, ele é chamado de “apoiador”) faz inclui: oferecer local para deixar o computador, fornecer acesso à rede e, em alguns casos, até fornecer seus próprios documentos de identidade aos trabalhadores da Coreia do Norte para que eles possam se passar por ele e conseguir trabalhos. Em algumas situações, os trabalhos que o apoiador aceita são “concluídos em modo de empresa de fachada” (shell company) diretamente pelos trabalhadores da Coreia do Norte; em outras, a conta bancária do próprio apoiador é indicada como conta para recebimento — depois que o dinheiro cai, eles tentam arrumar um jeito de tirá-lo. Além disso, eles também usam, em nome do apoiador, servidores VPS alugados para ajudar a ocultar ainda mais o local real de execução.
A polícia apurou que, por meio desse tipo de método, trabalhadores de TI da Coreia do Norte já tinham enviado para o exterior ativos criptográficos de escala de centenas de milhões de ienes e, no relatório, a polícia escreve de forma clara qual foi o destino desse dinheiro: usado para fins como desenvolvimento de armas. Ao mesmo tempo, o relatório também deixa um alerta explícito: contratar/terceirizar trabalhadores de TI da Coreia do Norte e pagar remuneração pode violar as leis domésticas e as sanções impostas à Coreia do Norte.
Caso bitFlyer: trabalhadores de TI da Coreia do Norte infiltram uma exchange de criptomoedas no Japão
Em maio de 2025, a exchange japonesa de criptomoedas bitFlyer recebeu uma candidatura para uma vaga de engenheiro. Mais tarde, essa candidatura foi comprovada com alta probabilidade como tendo sido feita por trabalhadores de TI da Coreia do Norte; todo o processo ficou registrado neste relatório, servindo como um caso bem ilustrativo.
Esse candidato não usou nenhum intermediário; enviou o currículo diretamente pelo site oficial da empresa. O e-mail de contato era Gmail, e ao fazer login no sistema de empregos, ele estava com VPN (NETNUT Proxy, Astrill VPN e High Speed Rabbit Proxy — estes nomes foram citados). As habilidades descritas no currículo eram bem “abrangentes”: conhecia mais de uma dúzia de linguagens de programação, era especialista tanto em blockchain quanto em serviços de nuvem, dizia ter se formado em uma universidade na Europa e, depois, ter trabalhado em vários países.
A bitFlyer ficou de olho e organizou uma entrevista por vídeo. Nos detalhes que surgiram na entrevista — vistos agora — o padrão é bem típico: a aparência do candidato parecia de um asiático, mas ele dizia ser de descendência malaia, morar na Finlândia o tempo todo, e sua língua materna era malaio e chinês. A entrevista toda foi em inglês, mas o nível de inglês era claramente incapaz de sustentar a formação e o currículo listados no CV. Quando perguntavam sobre habilidades específicas do CV, ele conseguia responder às questões mais simples; mas, quando a conversa avançava um pouco mais, começava a enrolar (evasivas) e as respostas ficavam vazias.
Core data
A bitFlyer finalmente concluiu que havia um problema e não contratou essa pessoa. A bitFlyer também foi listada na relação de agradecimentos do relatório.
Vínculo entre a WaterPlum e trabalhadores de TI da Coreia do Norte
No relatório, a Agência Nacional de Polícia do Japão e o FBI deram um veredito claro: as atividades de ataque em rede da WaterPlum e certas atividades de obtenção de receita no exterior realizadas por alguns trabalhadores de TI da Coreia do Norte eram comandadas, por trás, pela Divisão de Indústria de Armamentos do Quartel-General Geral do Departamento 313 do Partido dos Trabalhadores da Coreia.
Uma evidência-chave que sustenta esse julgamento é a coincidência dos endereços IP: os IPs usados pelos atacantes da WaterPlum; os IPs usados por trabalhadores de TI da Coreia do Norte para se conectar ao Laptop Farm e às plataformas de crowdsourcing; e os IPs usados por aquele trabalhador coreano que se candidatou à bitFlyer ao entrar no sistema de empregos — essas partes bateram.
No comunicado, também foram divulgados alguns detalhes do estado de trabalho diário dos membros da WaterPlum. Por exemplo: eles usavam um software de troca de rosto por IA chamado “Magicam” para lidar com entrevistas por vídeo, mas em geral só se atreviam a usar por alguns minutos e então desligavam a câmera com a desculpa de “a rede está ruim”. Em um dia comemorativo ligado à Coreia do Norte, a chefia autorizava por um tempo para jogar jogos (principalmente de simulação/gestão), e também houve gente que foi flagrada assistindo vídeos de partidas de futebol. No dia a dia, eles também usavam softwares de leitura de voz como “NaturalReader” para praticar pronúncia em japonês; tradução e ferramentas de IA também eram, basicamente, versões gratuitas.
O que é possível fazer
Para profissionais comuns de TI, especialmente freelancers, algumas recomendações práticas são:
Não execute códigos fornecidos por desconhecidos, à vontade, em computadores de trabalho ou que lidam com ativos criptográficos; se precisar testar mesmo assim, rode em uma máquina virtual;
Ao encontrar no script comandos como curl, base64, mshta ou Invoke-WebRequest, não execute apressadamente — primeiro entenda exatamente o que ele está fazendo;
Quando um antivírus disparar um alerta, a primeira reação deve ser cortar a rede, e não simplesmente apagar o “vírus” como se estivesse tudo bem, porque é bem possível que as informações já tenham sido roubadas antes de serem descobertas;
Para ativos em formato de carteira, transfira para uma nova carteira o quanto antes; guarde as palavras de recuperação (seed phrase) à mão; não deixe mais isso no computador;
Se houver condições, reinstalar o sistema diretamente é ainda mais seguro.
Para empresas de recrutamento e equipes de terceirização:
Em pouco tempo, uma função pouco conhecida recebeu de repente um grande número de currículos — vale redobrar a atenção;
Para candidatos com um CV em que as habilidades estão listadas de forma especialmente completa, vale fazer mais algumas perguntas específicas na entrevista para ver se ele realmente sabe ou se está apenas decorado;
Pedir insistente para receber salário em criptomoedas, insistir em não ir ao local e exigir que o dinheiro seja transferido para a conta de outra pessoa — tudo isso são sinais que merecem ser questionados uma vez a mais;
Conversar um pouco sobre clima no local onde o candidato mora e hábitos de vida, às vezes é mais fácil denunciar do que fazer perguntas técnicas;
Resumo
Em resumo, este relatório não traz apenas a divulgação de mais uma organização maliciosa com histórico ligado à Coreia do Norte; ele mostra um padrão de ataque cada vez mais complexo: o atacante pode entrar no terminal pessoal a partir de anúncios de recrutamento, entrar na rede da empresa a partir do terminal pessoal e então transformar diretamente em dinheiro por meio de credenciais roubadas e carteiras de ativos criptográficos. Ao mesmo tempo, o outro conjunto de disfarce de identidade e a infraestrutura do Laptop Farm também podem ajudar os envolvidos a entrar no mercado de trabalho em TI no exterior. Uma linha: pesca/enganação para roubar ativos criptográficos; a outra: disfarçar a identidade para se infiltrar no mercado de mão de obra no exterior. As duas linhas se entrelaçam, apoiando e encobrindo uma à outra.
Para indivíduos e empresas, o cuidado não pode ficar apenas em “antivírus”; etapas como recrutamento, terceirização e verificação de identidade também precisam entrar na avaliação de segurança. No fim, o relatório enfatiza que, no futuro, os métodos de ataque vão continuar evoluindo e ficando mais complexos. Empresas e indivíduos devem continuar acompanhando as informações de alerta de instituições de segurança no país e no exterior e os relatórios divulgados por fornecedores de segurança.