Um oráculo pode ter grandes dados e ainda assim ter um problema de segurança.
Então tenho olhado com mais atenção para como o DIA lida com o lado da segurança.
A arquitetura tem várias camadas.
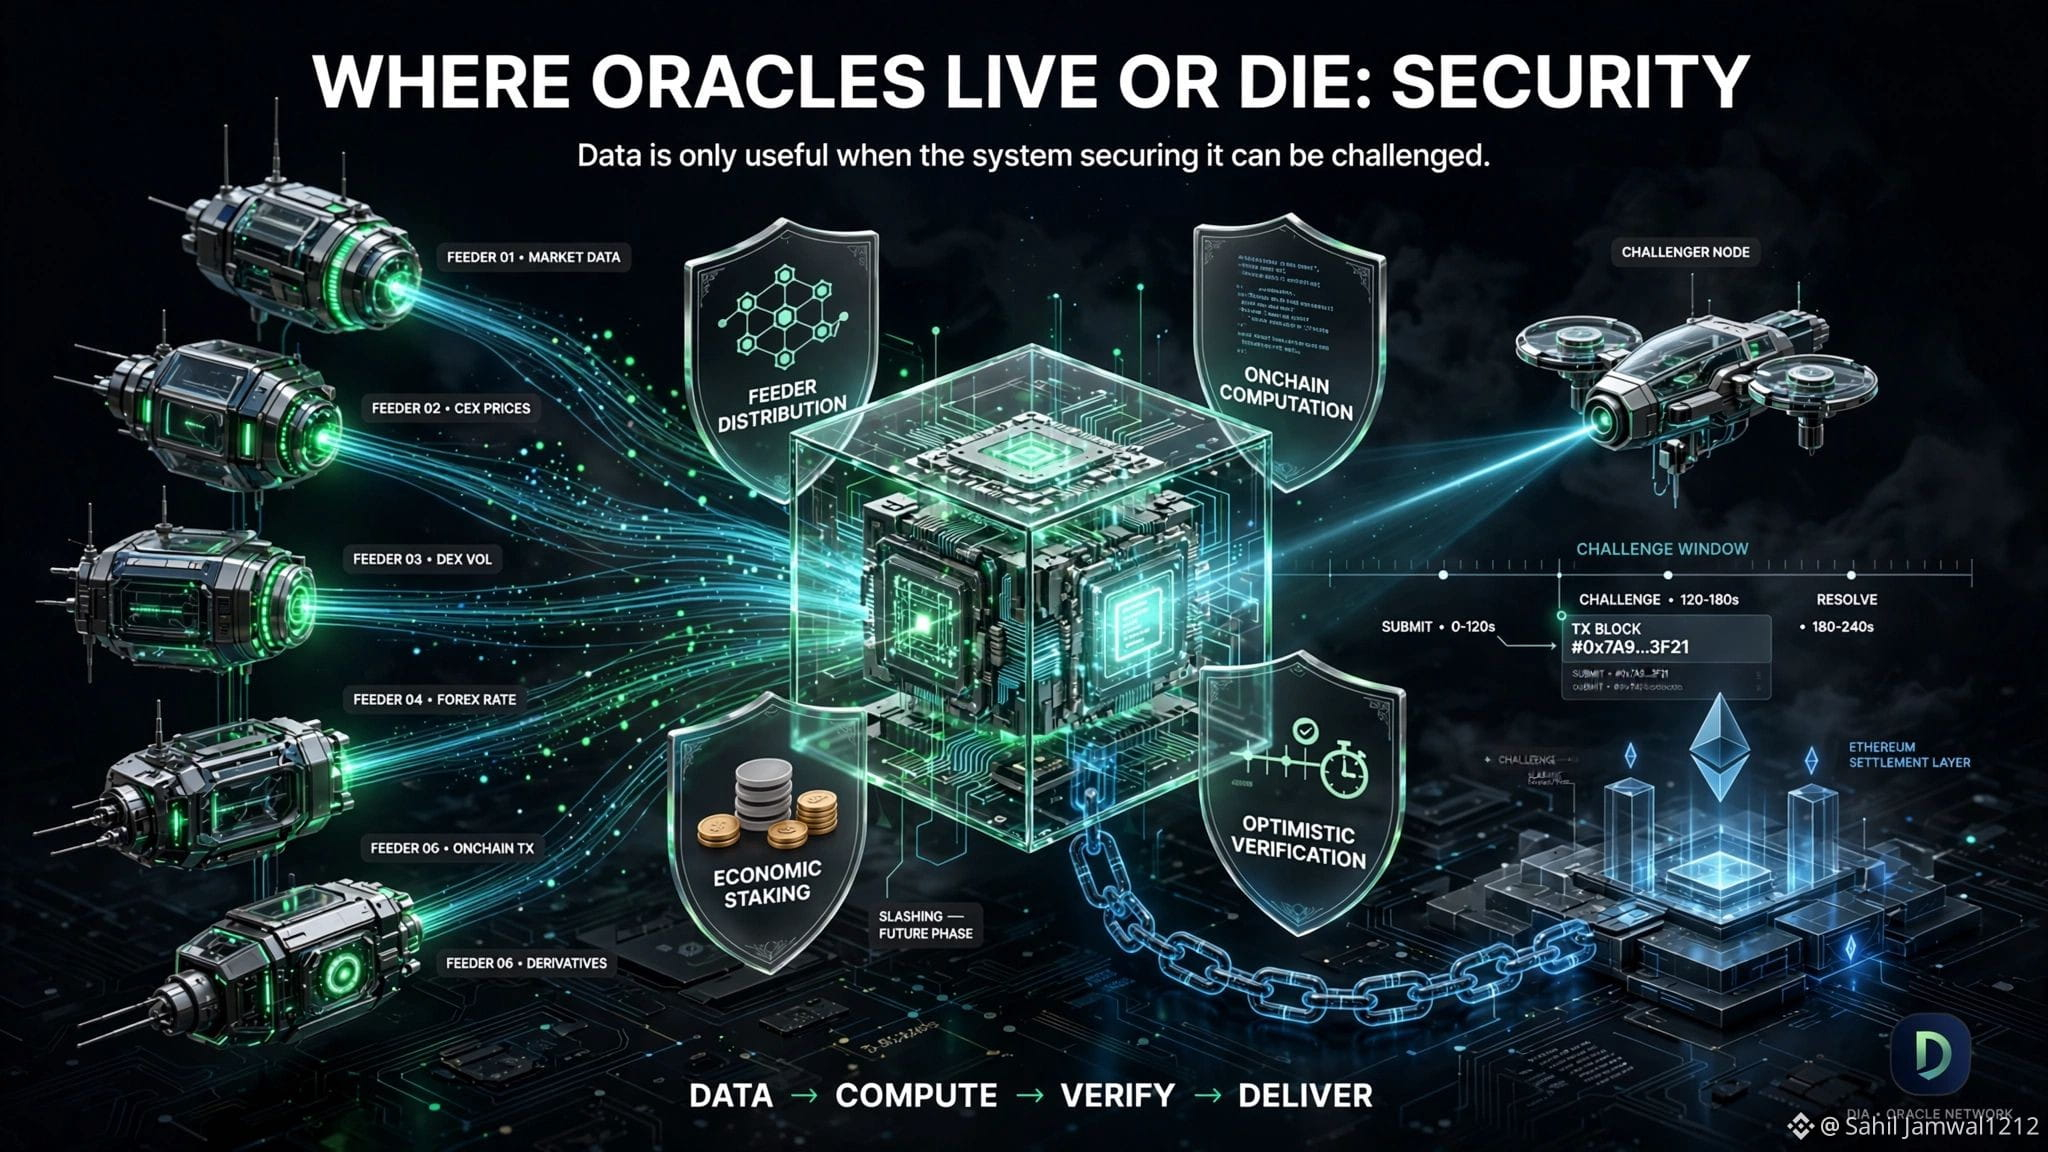
1. Computação on-chain
O Lasernet do DIA lida com operações de oráculo por meio de contratos inteligentes, tornando a computação e o processamento de dados auditáveis na blockchain.
2. Verificação otimista
O Lasernet usa um modelo de optimistic rollup: as transações são inicialmente consideradas válidas, enquanto um período de challenge oferece uma oportunidade para contestar atividades inválidas usando fraud proofs.
3. Alimentadores distribuídos
Múltiplos operadores independentes de feeder coletam e processam dados de mercado, em vez de depender de um único provedor de dados.
4. Segurança econômica
O staking do DIA bloqueia $DIA para garantir as operações do oráculo e recompensar a entrega de dados precisos.
Uma distinção importante: o slashing ainda não está em funcionamento. $DIA diz que ele será planejado para uma fase futura.
5. Infraestrutura auditada
O DIA afirma que a MixBytes auditou sua arquitetura central e de staking.
É por isso que eu não reduziria o modelo de segurança do DIA a simplesmente “os feeders fazem staking de tokens e os agentes mal-intencionados são slashed.”
O quadro real é mais amplo:
Dados distribuídos → computação on-chain → verificação otimista → segurança econômica → rollup ancorado no Ethereum.
Esse é um sistema muito mais interessante para analisar.
E como qualquer sistema descentralizado, sua segurança depende, em última instância, das premissas e dos mecanismos realmente implantados — e não apenas daqueles planejados para o futuro.
Então tenho olhado com mais atenção para como o DIA lida com o lado da segurança.
A arquitetura tem várias camadas.
1. Computação on-chain
O Lasernet do DIA lida com operações de oráculo por meio de contratos inteligentes, tornando a computação e o processamento de dados auditáveis na blockchain.
2. Verificação otimista
O Lasernet usa um modelo de optimistic rollup: as transações são inicialmente consideradas válidas, enquanto um período de challenge oferece uma oportunidade para contestar atividades inválidas usando fraud proofs.
3. Alimentadores distribuídos
Múltiplos operadores independentes de feeder coletam e processam dados de mercado, em vez de depender de um único provedor de dados.
4. Segurança econômica
O staking do DIA bloqueia $DIA para garantir as operações do oráculo e recompensar a entrega de dados precisos.
Uma distinção importante: o slashing ainda não está em funcionamento. $DIA diz que ele será planejado para uma fase futura.
5. Infraestrutura auditada
O DIA afirma que a MixBytes auditou sua arquitetura central e de staking.
É por isso que eu não reduziria o modelo de segurança do DIA a simplesmente “os feeders fazem staking de tokens e os agentes mal-intencionados são slashed.”
O quadro real é mais amplo:
Dados distribuídos → computação on-chain → verificação otimista → segurança econômica → rollup ancorado no Ethereum.
Esse é um sistema muito mais interessante para analisar.
E como qualquer sistema descentralizado, sua segurança depende, em última instância, das premissas e dos mecanismos realmente implantados — e não apenas daqueles planejados para o futuro.