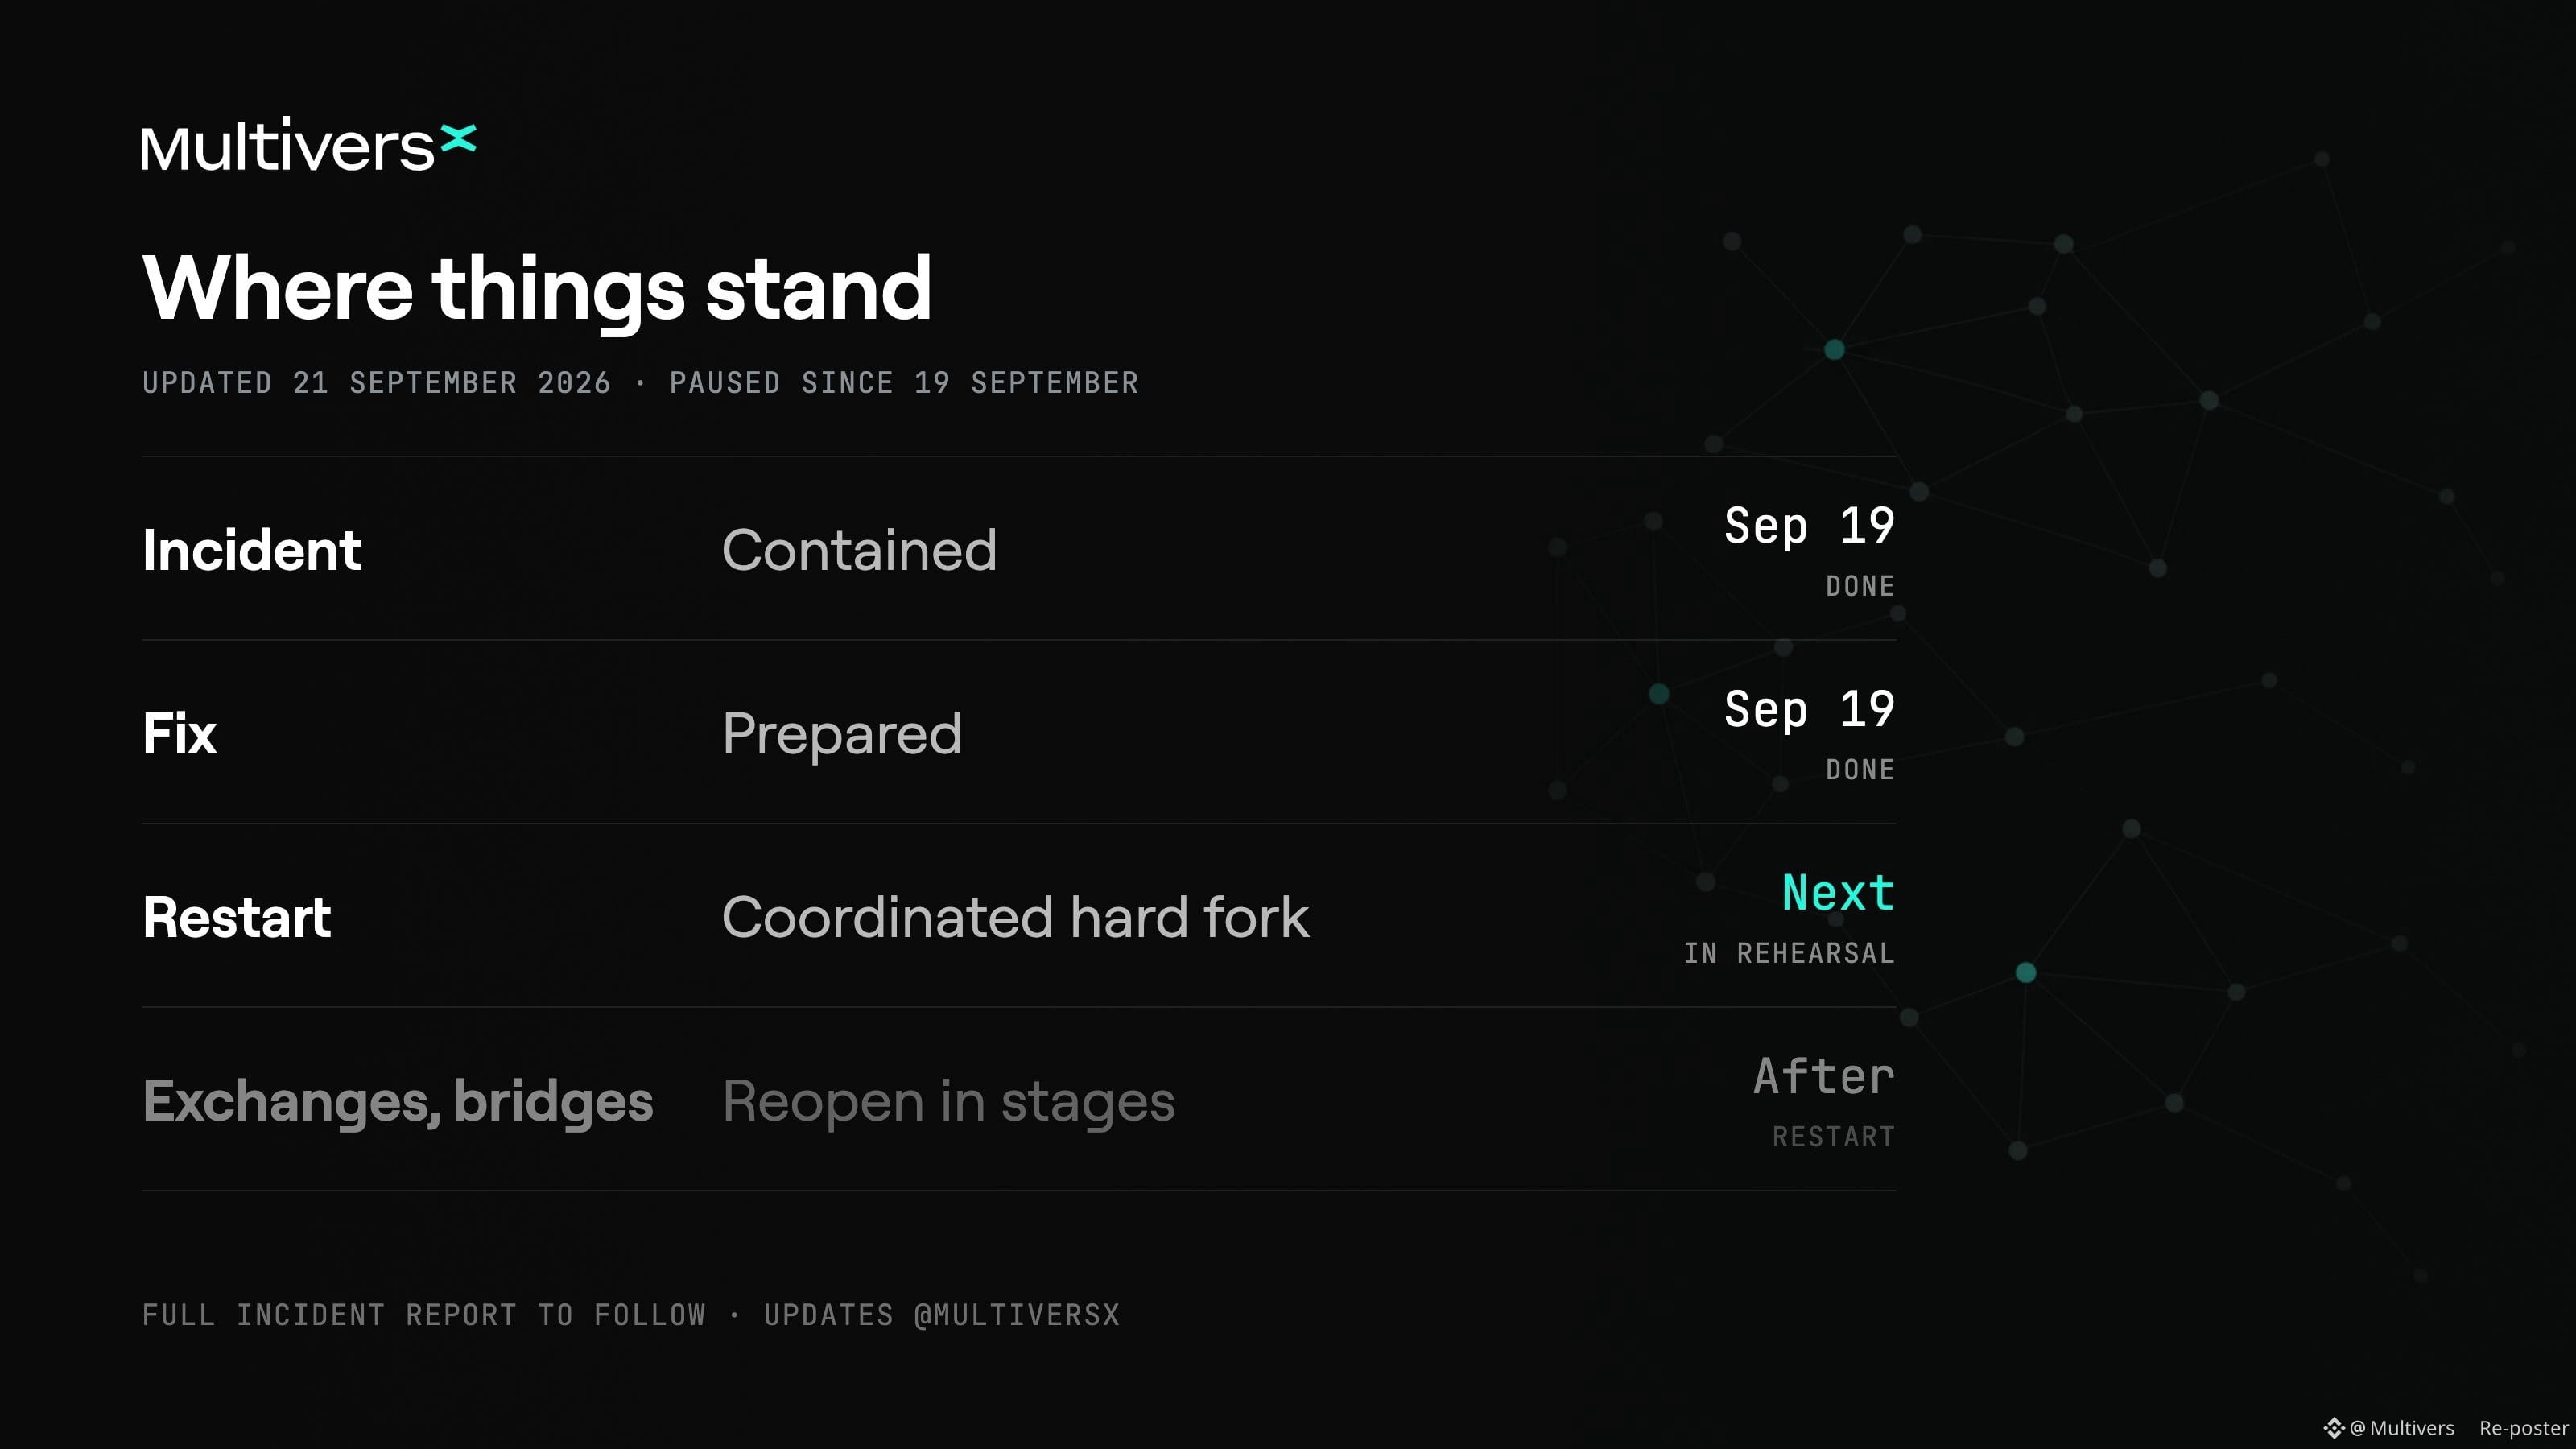
Esta edição do nosso boletim semanal foge do formato habitual. Em 19 de setembro, tivemos de interromper a progressão da rede para proteger nossos usuários depois que um indivíduo tentou explorar um problema de atomicidade no nível de máquina virtual (VM). Essa ação resultou em alterações de estado inválidas. A causa raiz foi identificada como um erro de ordem de operações que ocorria em casos específicos de borda. Felizmente, a reação imediata dos nossos validadores nos permitiu conter a situação rapidamente, e nossa equipe conseguiu preparar uma correção no mesmo dia.
No momento, a ameaça permanece totalmente contida. Conseguimos identificar as contas pertencentes ao atacante e trabalhamos em conjunto com grandes exchanges para congelar esses ativos. Além disso, as agências de aplicação da lei estão ativamente envolvidas na investigação. As alterações necessárias no código já estão publicadas e prontas, enquanto testes abrangentes continuam.
Para restaurar as operações, executaremos um hard fork coordenado usando um checkpoint verificado e conhecido como bom. Antes de aplicá-lo na rede principal, os validadores primeiro vão praticar todo o procedimento de recuperação tanto no ambiente Testnet quanto no Devnet.
Pedimos, por gentileza, que não envie nem reenviе (rebroadcast) quaisquer transações até que emitamos o sinal oficial de que está tudo em ordem. Além disso, evite usar os caminhos de depósito ou saque de EGLD e ESDT por meio de quaisquer pontes ou exchanges. Após a reinicialização da rede, esses serviços de ponte e exchange retomarão gradualmente as operações em fases planejadas.
Publicaremos em breve um relatório técnico abrangente sobre o incidente. Queremos expressar nossa mais profunda gratidão a todos os parceiros, validadores e membros da comunidade que apoiaram a rede durante esses eventos recentes. Assim que a funcionalidade normal da rede for restaurada, retomaremos nossas recapitulações semanais padrão, que abrangerão as duas últimas semanas de desenvolvimento contínuo.
No momento, a ameaça permanece totalmente contida. Conseguimos identificar as contas pertencentes ao atacante e trabalhamos em conjunto com grandes exchanges para congelar esses ativos. Além disso, as agências de aplicação da lei estão ativamente envolvidas na investigação. As alterações necessárias no código já estão publicadas e prontas, enquanto testes abrangentes continuam.
Para restaurar as operações, executaremos um hard fork coordenado usando um checkpoint verificado e conhecido como bom. Antes de aplicá-lo na rede principal, os validadores primeiro vão praticar todo o procedimento de recuperação tanto no ambiente Testnet quanto no Devnet.
Pedimos, por gentileza, que não envie nem reenviе (rebroadcast) quaisquer transações até que emitamos o sinal oficial de que está tudo em ordem. Além disso, evite usar os caminhos de depósito ou saque de EGLD e ESDT por meio de quaisquer pontes ou exchanges. Após a reinicialização da rede, esses serviços de ponte e exchange retomarão gradualmente as operações em fases planejadas.
Publicaremos em breve um relatório técnico abrangente sobre o incidente. Queremos expressar nossa mais profunda gratidão a todos os parceiros, validadores e membros da comunidade que apoiaram a rede durante esses eventos recentes. Assim que a funcionalidade normal da rede for restaurada, retomaremos nossas recapitulações semanais padrão, que abrangerão as duas últimas semanas de desenvolvimento contínuo.