🚨 US$ 235K Roubados em 48 Horas: O sequestro Trojan de sessões ativas está em atividade
Um ataque malicioso e furtivo drenou mais de US$ 235 mil em centenas de carteiras cripto em apenas 48 horas. 💻⚠️
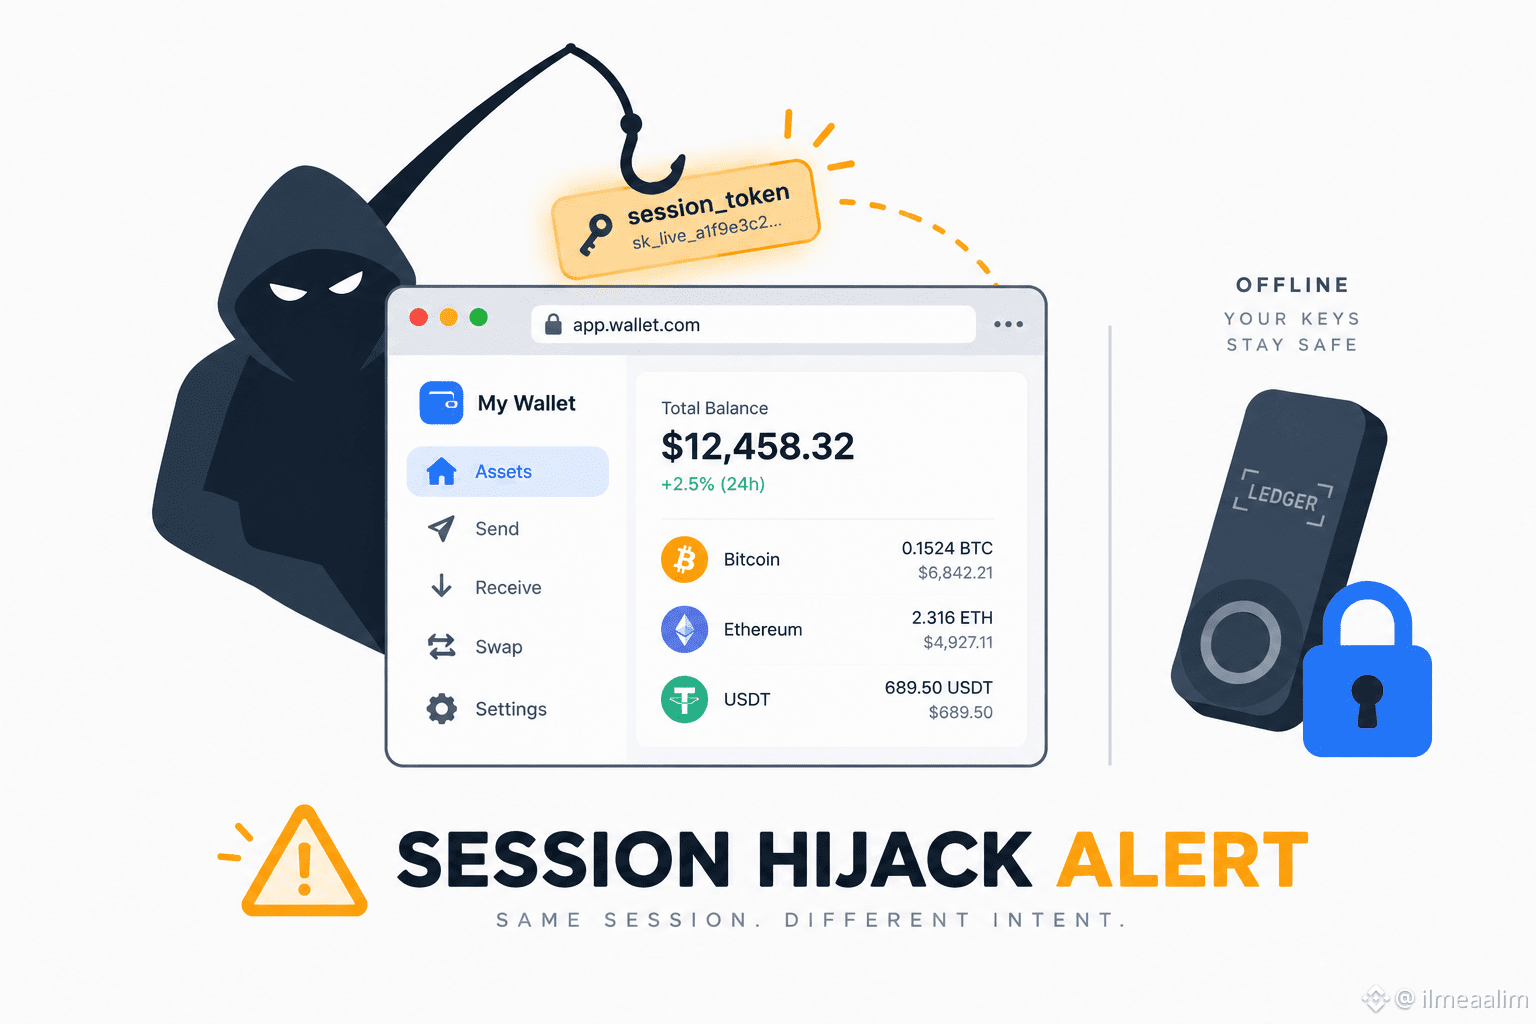
Este trojan de acesso remoto mira sessões ativas de navegadores em carteiras “hot” e exchanges. Os atacantes não precisam das suas chaves privadas nem da sua seed phrase. Se uma aba de exchange ou de web wallet já estiver logada em uma máquina infectada, o malware rouba o token de sessão ao vivo e assina transferências diretamente. 🔓
A maior parte dos ativos roubados foi convertida em $USDC e concentrada em um único endereço de carteira do atacante:
0x7028174ED69A237DE0791101b5b85D1E6Db35887 📦
Relatórios do Coin Bureau observam que o vetor de entrega ainda não foi confirmado, com suspeita de extensões maliciosas e atualizações falsas. 🛡️
Medidas essenciais de defesa:
🔹 Transfira grandes saldos para carteiras de hardware offline.
🔸 Faça logout das abas da exchange imediatamente após o uso.
🔹 Use chaves de hardware como um YubiKey para saques.
Você faz logout das abas da sua carteira após negociar? 👇
#SegurançaCripto #SegurançaCibernética #USDC #Web3
Um ataque malicioso e furtivo drenou mais de US$ 235 mil em centenas de carteiras cripto em apenas 48 horas. 💻⚠️
Este trojan de acesso remoto mira sessões ativas de navegadores em carteiras “hot” e exchanges. Os atacantes não precisam das suas chaves privadas nem da sua seed phrase. Se uma aba de exchange ou de web wallet já estiver logada em uma máquina infectada, o malware rouba o token de sessão ao vivo e assina transferências diretamente. 🔓
A maior parte dos ativos roubados foi convertida em $USDC e concentrada em um único endereço de carteira do atacante:
0x7028174ED69A237DE0791101b5b85D1E6Db35887 📦
Relatórios do Coin Bureau observam que o vetor de entrega ainda não foi confirmado, com suspeita de extensões maliciosas e atualizações falsas. 🛡️
Medidas essenciais de defesa:
🔹 Transfira grandes saldos para carteiras de hardware offline.
🔸 Faça logout das abas da exchange imediatamente após o uso.
🔹 Use chaves de hardware como um YubiKey para saques.
Você faz logout das abas da sua carteira após negociar? 👇
#SegurançaCripto #SegurançaCibernética #USDC #Web3