Desta vez, o evento FomoPeek também pegou um amigo meu, bem perto de mim. Ele perdeu quase 1000 U, e o dinheiro provavelmente não vai voltar.
Ao olhar a linha do tempo do FomoPeek, fiquei pensando se isso foi de propósito por parte dos desenvolvedores?
1.0 (cerca de 29 de agosto): o pacote não tinha aquele framework malicioso
1.1 (cerca de 9 de setembro): inseriram apptrace + libapptracecore
1.2 (cerca de 12 de setembro): ainda com esse framework
1.3 (cerca de 17 de setembro): o framework foi removido, dois dias antes do alerta público da SlowMist
Acho que quem foi atingido são usuários que usaram as versões 1.1–1.2, mas quase ninguém ficou continuamente na versão 1.0.
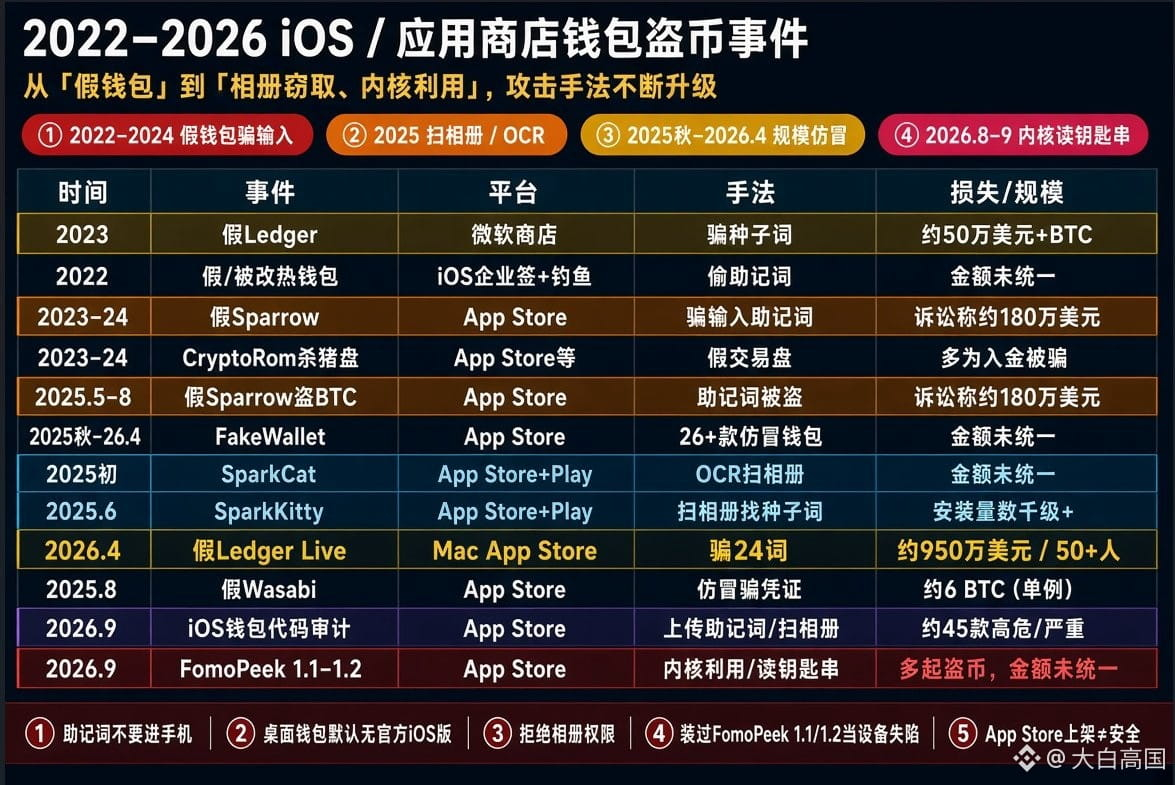
Eu também revisei de novo: nos últimos anos, nas brechas importantes da App Store, a criptografia ainda é uma área de altíssimo risco. Os métodos de ataque também estão evoluindo.
Carteira falsa para induzir a digitar → escanear a galeria para encontrar a frase mnemônica → exploração do kernel para ler diretamente o keychain.
Agora, para roubar seus ativos, nem precisa vazar a frase mnemônica nem clicar em links falsos: já é possível ler a chave privada diretamente.
Não pense que, por estar na App Store, está seguro. A segurança da Apple também é relativa.
Onde quer que o celular ou o computador possa acessar a internet, coloque apenas uma hot wallet que você consiga “zerar/perder” sem grandes impactos. Para valores grandes, o ideal é usar uma hardware wallet.
Não deixe que o dinheiro que você ganhou com tanto esforço desapareça numa atualização padrão—isso é realmente muito injusto.
Ao olhar a linha do tempo do FomoPeek, fiquei pensando se isso foi de propósito por parte dos desenvolvedores?
1.0 (cerca de 29 de agosto): o pacote não tinha aquele framework malicioso
1.1 (cerca de 9 de setembro): inseriram apptrace + libapptracecore
1.2 (cerca de 12 de setembro): ainda com esse framework
1.3 (cerca de 17 de setembro): o framework foi removido, dois dias antes do alerta público da SlowMist
Acho que quem foi atingido são usuários que usaram as versões 1.1–1.2, mas quase ninguém ficou continuamente na versão 1.0.
Eu também revisei de novo: nos últimos anos, nas brechas importantes da App Store, a criptografia ainda é uma área de altíssimo risco. Os métodos de ataque também estão evoluindo.
Carteira falsa para induzir a digitar → escanear a galeria para encontrar a frase mnemônica → exploração do kernel para ler diretamente o keychain.
Agora, para roubar seus ativos, nem precisa vazar a frase mnemônica nem clicar em links falsos: já é possível ler a chave privada diretamente.
Não pense que, por estar na App Store, está seguro. A segurança da Apple também é relativa.
Onde quer que o celular ou o computador possa acessar a internet, coloque apenas uma hot wallet que você consiga “zerar/perder” sem grandes impactos. Para valores grandes, o ideal é usar uma hardware wallet.
Não deixe que o dinheiro que você ganhou com tanto esforço desapareça numa atualização padrão—isso é realmente muito injusto.