A contratação para entrevistas também pode se tornar uma porta de entrada para ataques; desta vez, o alvo são desenvolvedores de Web3.
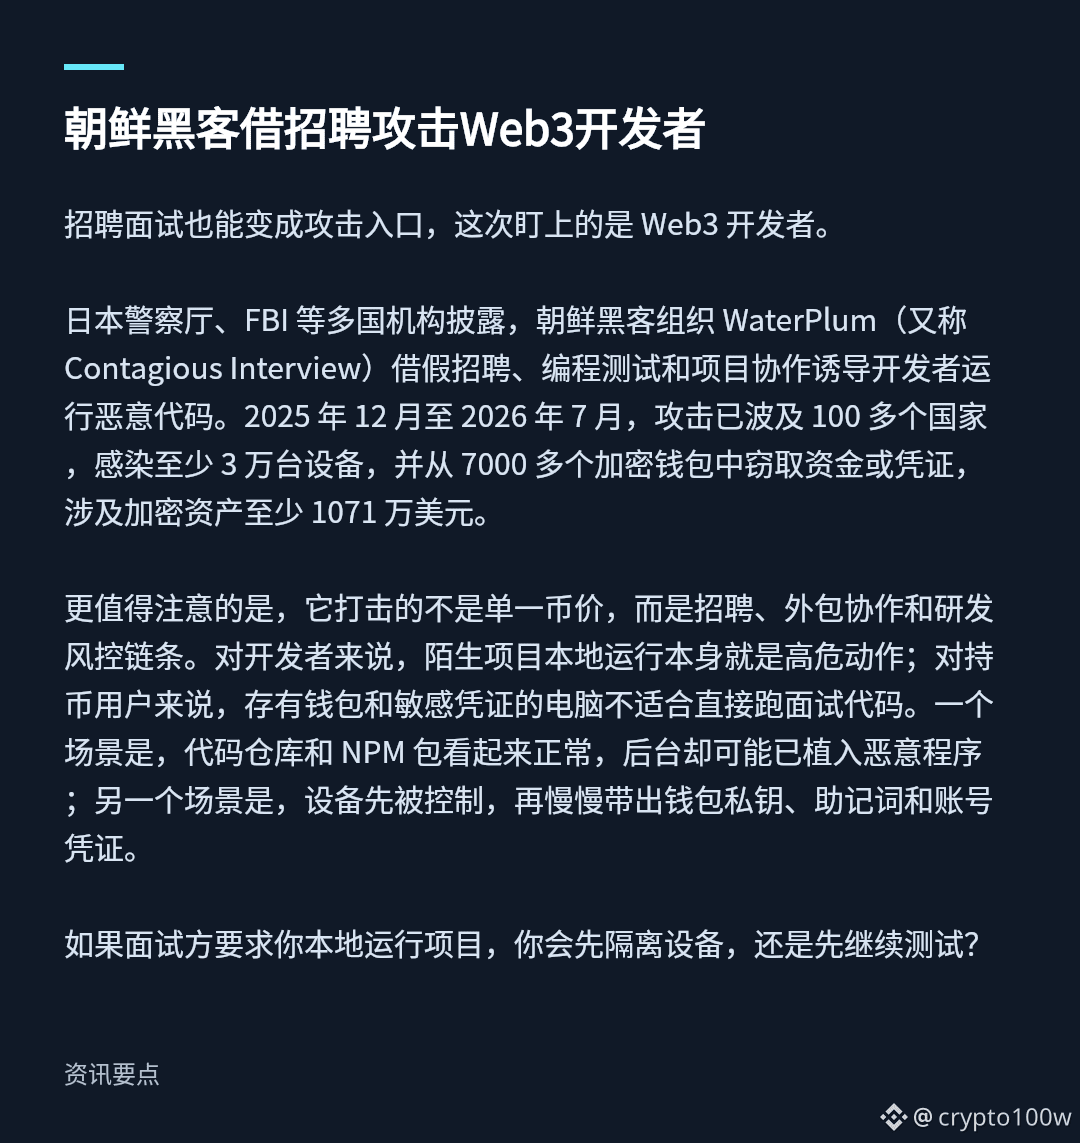
Agências de vários países, como a Agência Nacional de Polícia do Japão e o FBI, divulgaram que o grupo de hackers norte-coreano WaterPlum (também conhecido como Contagious Interview) induz desenvolvedores a executar código malicioso por meio de recrutamento falso, testes de programação e colaboração em projetos. Entre dezembro de 2025 e julho de 2026, o ataque já afetou mais de 100 países, infectou pelo menos 30.000 dispositivos e roubou fundos ou credenciais de mais de 7.000 carteiras de criptomoedas, envolvendo ativos cripto de, no mínimo, 10,71 milhões de dólares.
O mais preocupante é que ele não ataca apenas uma cotação de moeda específica, mas sim a cadeia de recrutamento, colaboração terceirizada e controle de risco em P&D. Para desenvolvedores, executar localmente um projeto desconhecido por si só já é uma ação de alto risco; para usuários que detêm moedas, computadores que guardam carteiras e credenciais sensíveis não são adequados para rodar diretamente o código de testes de entrevistas. Um cenário é que o repositório do código e os pacotes do NPM parecem normais, mas o backend pode já ter sido infectado com um programa malicioso; outro cenário é que o dispositivo é controlado primeiro e, aos poucos, são extraídas a chave privada da carteira, a seed (frase mnemônica) e as credenciais da conta.
Se a parte da entrevista pedir que você execute o projeto localmente, você isolaria o dispositivo primeiro ou continuaria a testar?
Figura 1: Hackers norte-coreanos usam recrutamento para atacar desenvolvedores de Web3 · Pontos em destaque
Fonte da imagem: https://www.odaily.news/zh-CN/post/5213069
Agências de vários países, como a Agência Nacional de Polícia do Japão e o FBI, divulgaram que o grupo de hackers norte-coreano WaterPlum (também conhecido como Contagious Interview) induz desenvolvedores a executar código malicioso por meio de recrutamento falso, testes de programação e colaboração em projetos. Entre dezembro de 2025 e julho de 2026, o ataque já afetou mais de 100 países, infectou pelo menos 30.000 dispositivos e roubou fundos ou credenciais de mais de 7.000 carteiras de criptomoedas, envolvendo ativos cripto de, no mínimo, 10,71 milhões de dólares.
O mais preocupante é que ele não ataca apenas uma cotação de moeda específica, mas sim a cadeia de recrutamento, colaboração terceirizada e controle de risco em P&D. Para desenvolvedores, executar localmente um projeto desconhecido por si só já é uma ação de alto risco; para usuários que detêm moedas, computadores que guardam carteiras e credenciais sensíveis não são adequados para rodar diretamente o código de testes de entrevistas. Um cenário é que o repositório do código e os pacotes do NPM parecem normais, mas o backend pode já ter sido infectado com um programa malicioso; outro cenário é que o dispositivo é controlado primeiro e, aos poucos, são extraídas a chave privada da carteira, a seed (frase mnemônica) e as credenciais da conta.
Se a parte da entrevista pedir que você execute o projeto localmente, você isolaria o dispositivo primeiro ou continuaria a testar?
Figura 1: Hackers norte-coreanos usam recrutamento para atacar desenvolvedores de Web3 · Pontos em destaque
Fonte da imagem: https://www.odaily.news/zh-CN/post/5213069