Uma “pasta de entrevistas” que leva o risco do e-mail direto até a carteira.
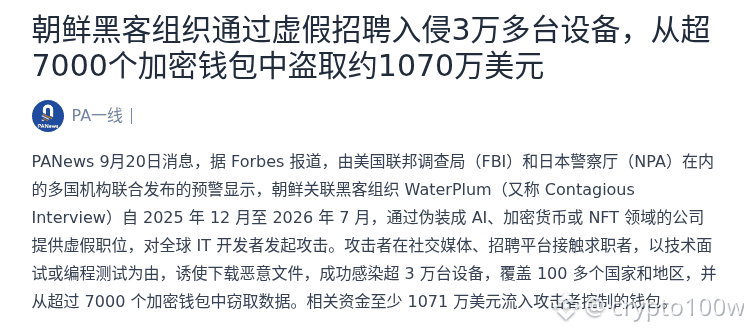
O PANews, citando uma reportagem da Forbes, afirma que hackers ligados à Coreia do Norte, a organização WaterPlum (também conhecida como Contagious Interview), de dezembro de 2025 a julho de 2026, veiculou vagas falsas disfarçadas como empresas dos setores de IA, criptomoedas ou NFTs. A tática induzia desenvolvedores a baixar arquivos maliciosos. O incidente já infectou mais de 30 mil dispositivos, cobrindo mais de 100 países e regiões, e roubou dados de mais de 7.000 carteiras de criptomoedas; pelo menos US$ 10,71 milhões foram desviados para carteiras controladas pelos atacantes.
O que torna esse tipo de ataque mais perigoso não é um erro pontual, e sim o fato de encadear recrutamento, testes técnicos e segurança da carteira em uma única linha. Para os desenvolvedores, é preciso ter ainda mais cautela ao receber arquivos de “entrevista técnica” ou “teste de programação”; para as equipes e serviços de carteira, capacidades de gestão de risco, rastreamento e bloqueio serão continuamente colocadas à prova. Você está mais preocupado com a etapa de candidatura ser contaminada, ou com o lado do time ter sua cadeia de suprimentos comprometida junto?
Figura 1: Hackers norte-coreanos com recrutamento falso para roubar dezenas de milhões de dólares · Captura de tela parcial da página de origem
Fonte da imagem:https://www.panewslab.com/zh/articles/01a0bc4b-51ae-722e-acd5-da91095bb08b
O PANews, citando uma reportagem da Forbes, afirma que hackers ligados à Coreia do Norte, a organização WaterPlum (também conhecida como Contagious Interview), de dezembro de 2025 a julho de 2026, veiculou vagas falsas disfarçadas como empresas dos setores de IA, criptomoedas ou NFTs. A tática induzia desenvolvedores a baixar arquivos maliciosos. O incidente já infectou mais de 30 mil dispositivos, cobrindo mais de 100 países e regiões, e roubou dados de mais de 7.000 carteiras de criptomoedas; pelo menos US$ 10,71 milhões foram desviados para carteiras controladas pelos atacantes.
O que torna esse tipo de ataque mais perigoso não é um erro pontual, e sim o fato de encadear recrutamento, testes técnicos e segurança da carteira em uma única linha. Para os desenvolvedores, é preciso ter ainda mais cautela ao receber arquivos de “entrevista técnica” ou “teste de programação”; para as equipes e serviços de carteira, capacidades de gestão de risco, rastreamento e bloqueio serão continuamente colocadas à prova. Você está mais preocupado com a etapa de candidatura ser contaminada, ou com o lado do time ter sua cadeia de suprimentos comprometida junto?
Figura 1: Hackers norte-coreanos com recrutamento falso para roubar dezenas de milhões de dólares · Captura de tela parcial da página de origem
Fonte da imagem:https://www.panewslab.com/zh/articles/01a0bc4b-51ae-722e-acd5-da91095bb08b