A rede principal do MultiversX foi pausada devido a um ataque por exploração de vulnerabilidade; a primeira coisa que o mercado viu foram as palavras “parada da cadeia”.
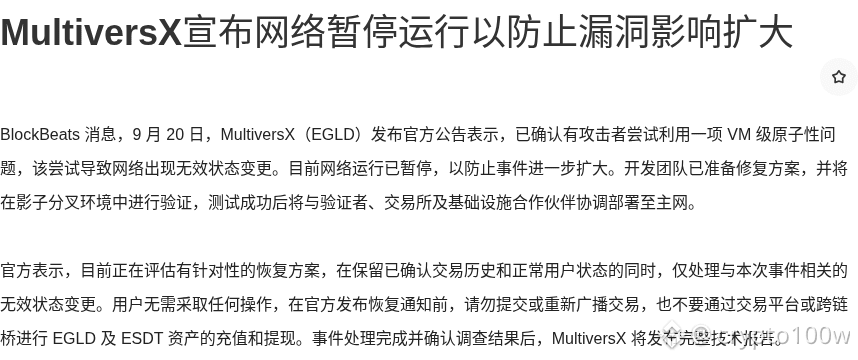
De acordo com a mensagem da BlockBeats, em 20 de setembro, a MultiversX (EGLD) divulgou um comunicado oficial informando que confirmou que um atacante tentou explorar um problema de atomicidade no nível de VM. Essa tentativa fez com que a rede passasse por uma alteração de estado inválida. Atualmente, a operação da rede está pausada para impedir que o incidente se amplie ainda mais. A equipe de desenvolvimento já preparou uma proposta de correção e realizará validações no ambiente de shadow fork; após o sucesso nos testes, coordenará com validadores, exchanges e parceiros de infraestrutura para implantar na rede principal.
O comunicado afirma que está avaliando um plano de recuperação direcionado, mantendo o histórico de transações já confirmado e o status normal dos usuários, e tratando apenas as alterações de estado inválidas relacionadas a este incidente. Em seguida, há duas coisas ainda mais dignas de atenção: se a correção conseguirá ser colocada no ar sem problemas e quando as exchanges e as pontes cross-chain voltarão a permitir depósitos e saques de EGLD e ESDT. Você se preocupa mais com “velocidade de recuperação” ou com “escopo de impacto”?
Figura 1: Rede principal do MultiversX pausada devido a ataque por vulnerabilidade · Captura de tela parcial da página de origem
Fonte da imagem: https://www.theblockbeats.info/flash/368045
De acordo com a mensagem da BlockBeats, em 20 de setembro, a MultiversX (EGLD) divulgou um comunicado oficial informando que confirmou que um atacante tentou explorar um problema de atomicidade no nível de VM. Essa tentativa fez com que a rede passasse por uma alteração de estado inválida. Atualmente, a operação da rede está pausada para impedir que o incidente se amplie ainda mais. A equipe de desenvolvimento já preparou uma proposta de correção e realizará validações no ambiente de shadow fork; após o sucesso nos testes, coordenará com validadores, exchanges e parceiros de infraestrutura para implantar na rede principal.
O comunicado afirma que está avaliando um plano de recuperação direcionado, mantendo o histórico de transações já confirmado e o status normal dos usuários, e tratando apenas as alterações de estado inválidas relacionadas a este incidente. Em seguida, há duas coisas ainda mais dignas de atenção: se a correção conseguirá ser colocada no ar sem problemas e quando as exchanges e as pontes cross-chain voltarão a permitir depósitos e saques de EGLD e ESDT. Você se preocupa mais com “velocidade de recuperação” ou com “escopo de impacto”?
Figura 1: Rede principal do MultiversX pausada devido a ataque por vulnerabilidade · Captura de tela parcial da página de origem
Fonte da imagem: https://www.theblockbeats.info/flash/368045