Hackers franceses descobriram um novo método aterrorizante de roubo de criptomoedas: eles convencem as vítimas a programarem, por conta própria, um software que vai esvaziar sua carteira.
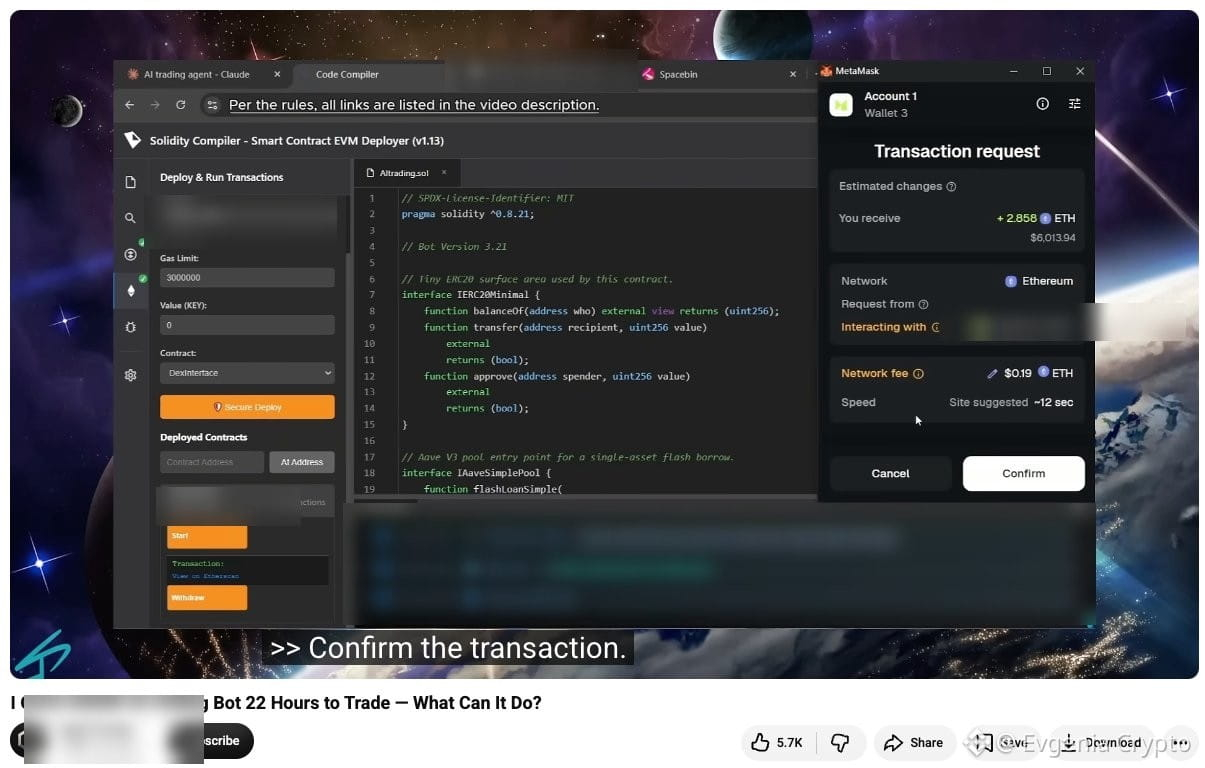
A TRM Labs identificou 9 tutoriais falsos no YouTube que explicavam como criar, supostamente, um bot de arbitragem de criptomoedas usando a Claude.
Os vídeos guiavam os usuários passo a passo até a implantação do contrato inteligente. Mas o suposto compilador falso substituía silenciosamente o código exibido por um contrato malicioso.
De fevereiro a agosto de 2026, 224 vítimas teriam perdido 274,60 $ETH , o que corresponde a aproximadamente US$ 517 000 no momento do roubo.
O mais inventivo é que não havia links clássicos de phishing, nem permissões suspeitas, nem carteiras invadidas.
As próprias vítimas implantavam o contrato, enviavam para ele seus ETH e, em seguida, confirmavam cada transação.
Os vídeos até usavam âncoras e vozes geradas por IA, além de depoimentos falsos.
A TRM Labs identificou 9 tutoriais falsos no YouTube que explicavam como criar, supostamente, um bot de arbitragem de criptomoedas usando a Claude.
Os vídeos guiavam os usuários passo a passo até a implantação do contrato inteligente. Mas o suposto compilador falso substituía silenciosamente o código exibido por um contrato malicioso.
De fevereiro a agosto de 2026, 224 vítimas teriam perdido 274,60 $ETH , o que corresponde a aproximadamente US$ 517 000 no momento do roubo.
O mais inventivo é que não havia links clássicos de phishing, nem permissões suspeitas, nem carteiras invadidas.
As próprias vítimas implantavam o contrato, enviavam para ele seus ETH e, em seguida, confirmavam cada transação.
Os vídeos até usavam âncoras e vozes geradas por IA, além de depoimentos falsos.