🚨 CRÍTICO: Supostamente o app iOS FomoPeek drenou carteiras
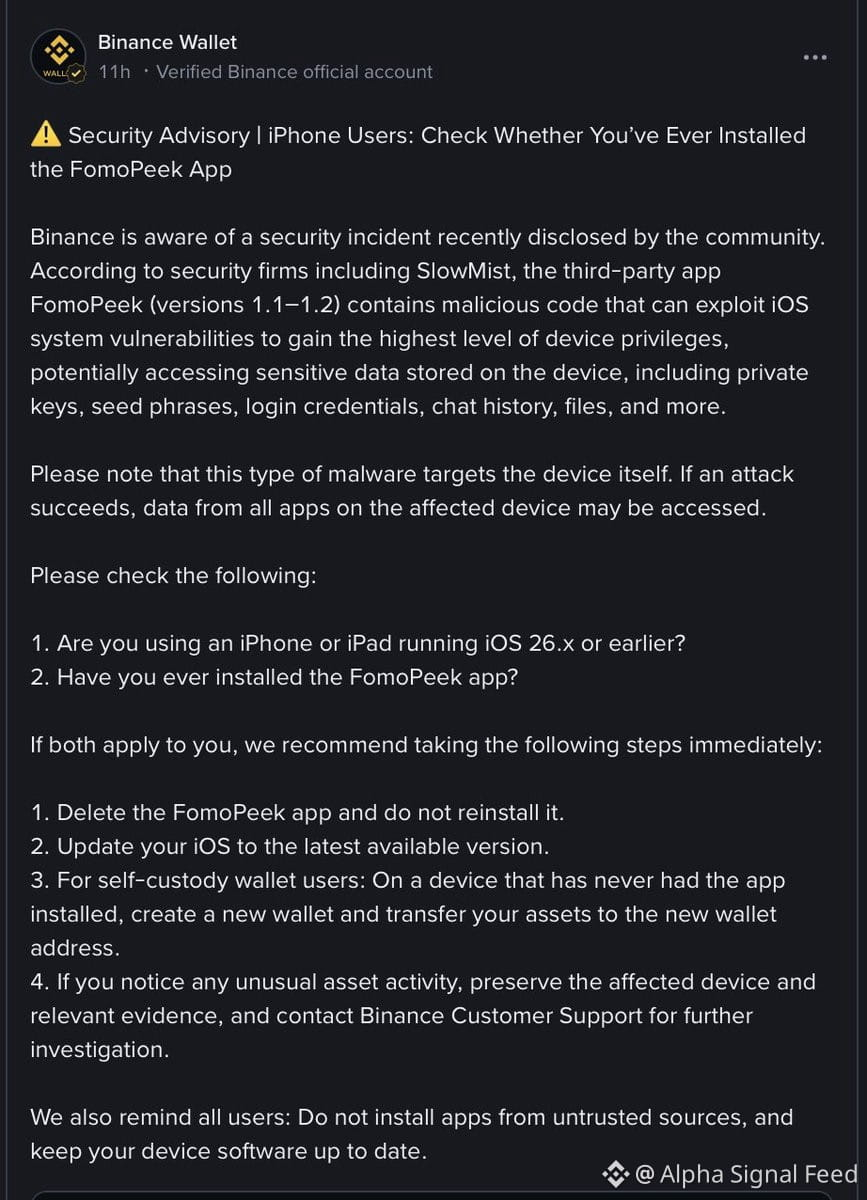
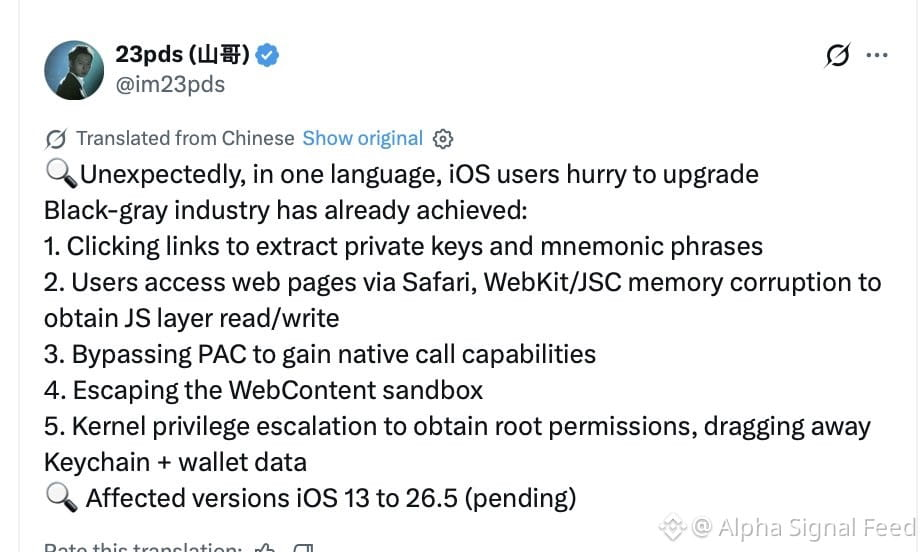
Pesquisadores da SlowMist + OKX encontraram código malicioso no FomoPeek v1.1 & v1.2 — não é só um bug, é um exploit completo de kernel do iOS com 8 vetores de ataque.
O que ele poderia fazer:
→ Romper o sandbox do iOS
→ Descriptografar o Keychain
→ Roubar chaves privadas e frases-semente
→ Exfiltrar arquivos e credenciais
→ Executar comandos remotos a partir de servidores do atacante
Há múltiplos relatos de roubos já ligados a usuários que instalaram essas versões.
Se você alguma vez baixou o FomoPeek:
→ Apague AGORA
→ Atualize o iOS imediatamente
→ Crie uma NOVA carteira em um dispositivo LIMPO
→ Mova todos os ativos para a nova carteira
→ Fique atento a transações suspeitas
⚠️ Apagar o app não corrige uma frase-semente que já foi exposta. Se suas chaves foram comprometidas, elas foram inutilizadas. Ponto final.
O total de vítimas e os prejuízos ainda são desconhecidos. Isso também evidencia como códigos maliciosos passam pela análise da App Store.
Suas chaves privadas são sua última linha de defesa. Trate-as como tal.
Pesquisadores da SlowMist + OKX encontraram código malicioso no FomoPeek v1.1 & v1.2 — não é só um bug, é um exploit completo de kernel do iOS com 8 vetores de ataque.
O que ele poderia fazer:
→ Romper o sandbox do iOS
→ Descriptografar o Keychain
→ Roubar chaves privadas e frases-semente
→ Exfiltrar arquivos e credenciais
→ Executar comandos remotos a partir de servidores do atacante
Há múltiplos relatos de roubos já ligados a usuários que instalaram essas versões.
Se você alguma vez baixou o FomoPeek:
→ Apague AGORA
→ Atualize o iOS imediatamente
→ Crie uma NOVA carteira em um dispositivo LIMPO
→ Mova todos os ativos para a nova carteira
→ Fique atento a transações suspeitas
⚠️ Apagar o app não corrige uma frase-semente que já foi exposta. Se suas chaves foram comprometidas, elas foram inutilizadas. Ponto final.
O total de vítimas e os prejuízos ainda são desconhecidos. Isso também evidencia como códigos maliciosos passam pela análise da App Store.
Suas chaves privadas são sua última linha de defesa. Trate-as como tal.