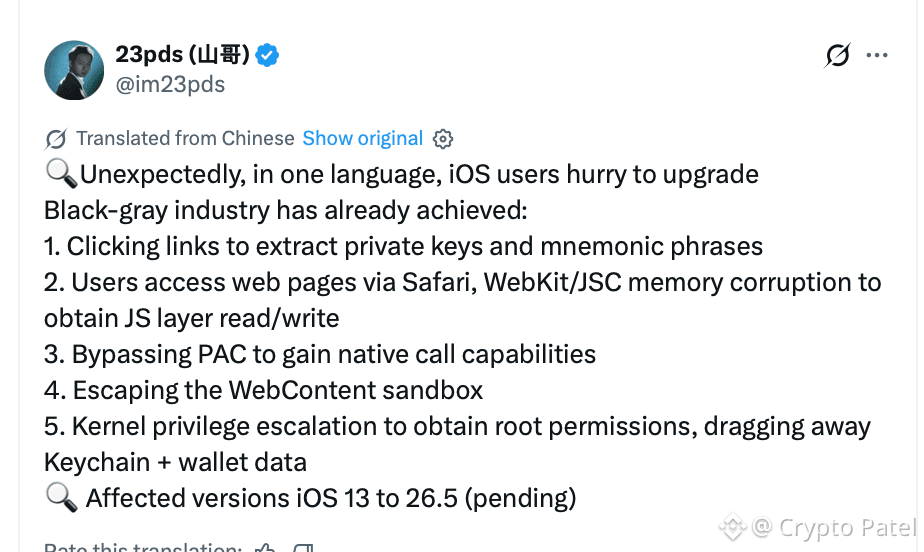
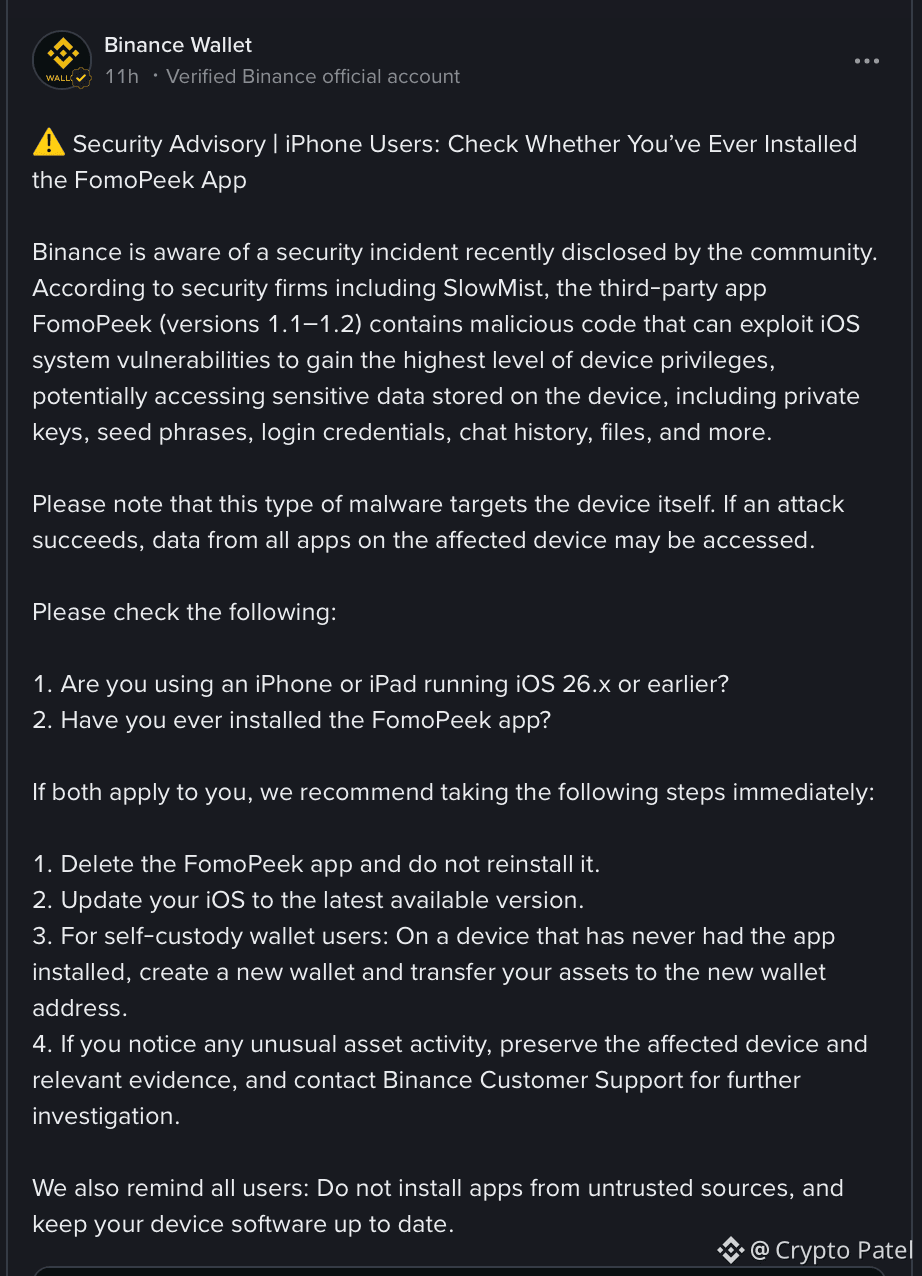
Supostamente, o app iOS FomoPeek expôs chaves privadas de carteiras cripto | Usuários foram orientados a agir imediatamente Um grande incidente de segurança no iOS levantou sérias preocupações em toda a comunidade cripto. Pesquisadores de segurança da SlowMist e OKX teriam identificado código malicioso nas versões 1.1 e 1.2 do FomoPeek, incluindo uma estrutura de exploração do kernel do iOS com 8 métodos de ataque. A cadeia de ataques relatada poderia potencialmente: → Escapar do sandbox do app iOS → Acessar e descriptografar dados do Keychain → Expor chaves privadas e frases-semente → Acessar credenciais e arquivos sensíveis → Receber comandos remotos de servidores externos Vários relatos de roubo de cripto teriam sido vinculados a usuários que instalaram anteriormente as versões afetadas. A Binance Wallet pediu que usuários potencialmente afetados: → Deletem o FomoPeek imediatamente → Atualizem o iOS para a versão mais recente disponível → Criem uma NOVA carteira em um dispositivo limpo → Transfiram os ativos restantes para a nova carteira → Monitorem as carteiras em busca de transações suspeitas IMPORTANTE: Deletar simplesmente o FomoPeek NÃO rotaciona uma frase-semente ou chave privada já exposta. Se as credenciais da sua carteira foram comprometidas, as próprias credenciais devem ser consideradas comprometidas. O número exato de vítimas e o valor total de cripto supostamente roubado ainda não foram estabelecidos publicamente. Este incidente também levanta questões recentes sobre como códigos maliciosos sofisticados conseguem passar pelos processos de distribuição e análise de apps para dispositivos móveis. Fique atento. Suas chaves privadas são a sua camada final de segurança.

Publicar
Aviso legal: inclui opiniões de terceiros. Não constitui aconselhamento. A Binance AI pode ser utilizada sem garantia. Consulta os Termos e Condições.