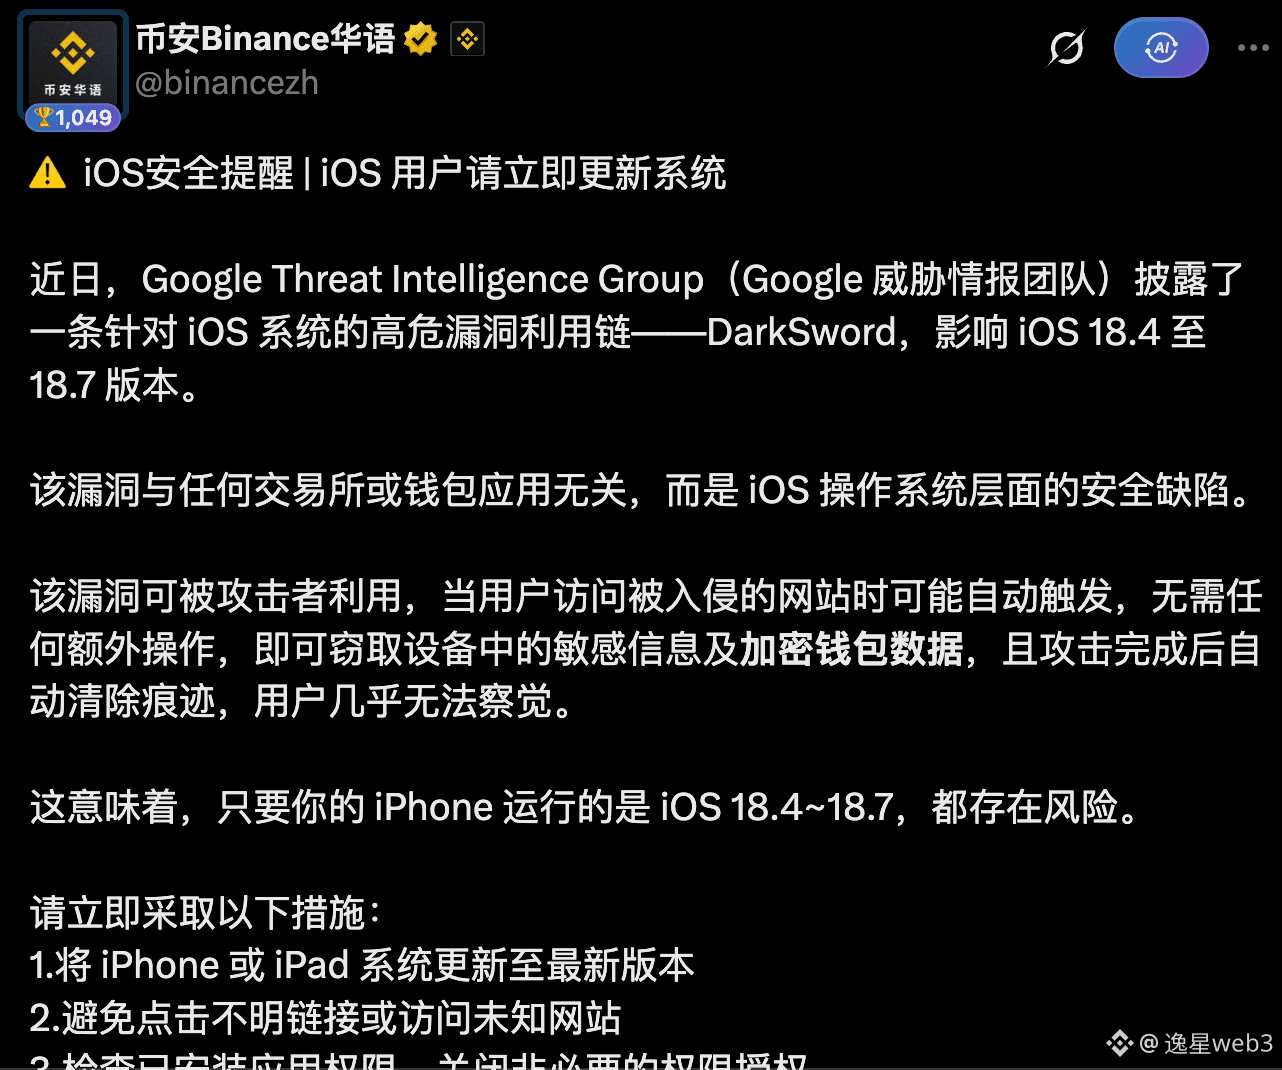
A Binance já havia alertado em março sobre uma vulnerabilidade em versões antigas do iOS ⚠️
Desta vez, o FomoPeek pode ter explorado uma vulnerabilidade crítica de iOS que já havia sido identificada — DarkSword:
Os usuários não precisam baixar um APP específico; basta clicar em um link em uma página do Safari,
para que o código malicioso seja executado e roube os dados do iPhone do usuário
Na época, a Binance, o Google e a Apple alertaram usuários do iOS a atualizar o sistema:
O Google, em março, sobre a pesquisa da vulnerabilidade do iOS DarkSword
O Google observou que os atacantes conseguem obter, entre outros:
E-mails, registros de chamadas e contatos
Chaveiro (Keychain) do dispositivo
Fotos, notas e iCloud Drive
Histórico do Safari, favoritos e cookies
Dados de carteiras de criptomoedas
Lista de APPs instalados e todos os arquivos do APP
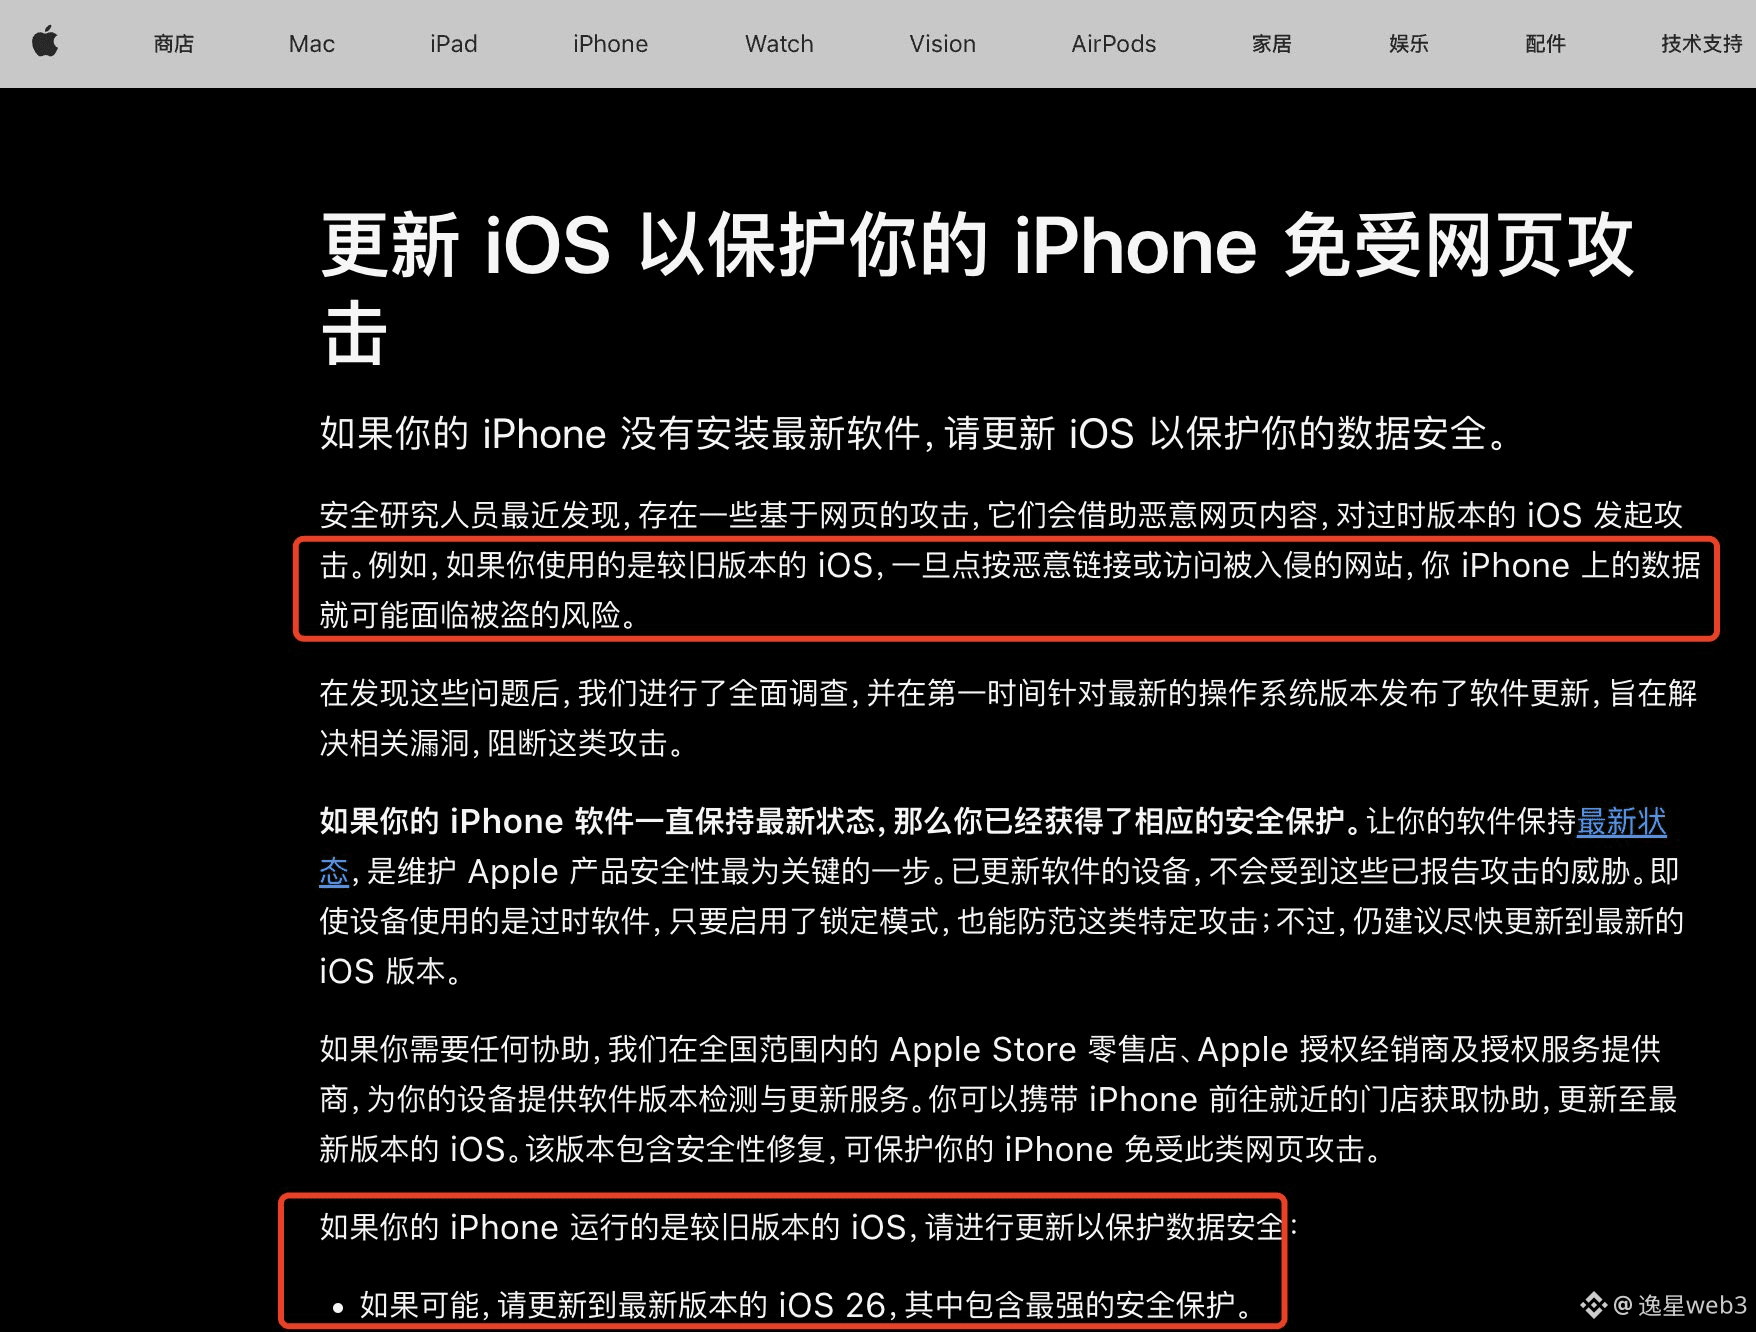
A Apple, em um comunicado de segurança de abril, lembrou os usuários de atualizar para o sistema mais recente
Mas não mencionou o nome da vulnerabilidade e o alcance do vazamento; apenas pediu que atualizassem o quanto antes
Isso significa que o FomoPeek é apenas uma porta de entrada, fazendo o usuário acreditar que o APP baixado da App Store é seguro
Mesmo sem instalar o APP, ao clicar em um link desconhecido no Safari, ainda pode ser executado código malicioso
Portanto, todos os usuários do iOS 26 ou inferior devem atualizar para o iOS 26.7 ou iOS 27
#iOS #安全漏洞
Desta vez, o FomoPeek pode ter explorado uma vulnerabilidade crítica de iOS que já havia sido identificada — DarkSword:
Os usuários não precisam baixar um APP específico; basta clicar em um link em uma página do Safari,
para que o código malicioso seja executado e roube os dados do iPhone do usuário
Na época, a Binance, o Google e a Apple alertaram usuários do iOS a atualizar o sistema:
O Google, em março, sobre a pesquisa da vulnerabilidade do iOS DarkSword
O Google observou que os atacantes conseguem obter, entre outros:
E-mails, registros de chamadas e contatos
Chaveiro (Keychain) do dispositivo
Fotos, notas e iCloud Drive
Histórico do Safari, favoritos e cookies
Dados de carteiras de criptomoedas
Lista de APPs instalados e todos os arquivos do APP
A Apple, em um comunicado de segurança de abril, lembrou os usuários de atualizar para o sistema mais recente
Mas não mencionou o nome da vulnerabilidade e o alcance do vazamento; apenas pediu que atualizassem o quanto antes
Isso significa que o FomoPeek é apenas uma porta de entrada, fazendo o usuário acreditar que o APP baixado da App Store é seguro
Mesmo sem instalar o APP, ao clicar em um link desconhecido no Safari, ainda pode ser executado código malicioso
Portanto, todos os usuários do iOS 26 ou inferior devem atualizar para o iOS 26.7 ou iOS 27
#iOS #安全漏洞