ALERTA CRÍTICO DE SEGURANÇA: Provedor de tecnologia cripto Haruko é atingido por ciberataque, 15 clientes institucionais afetados
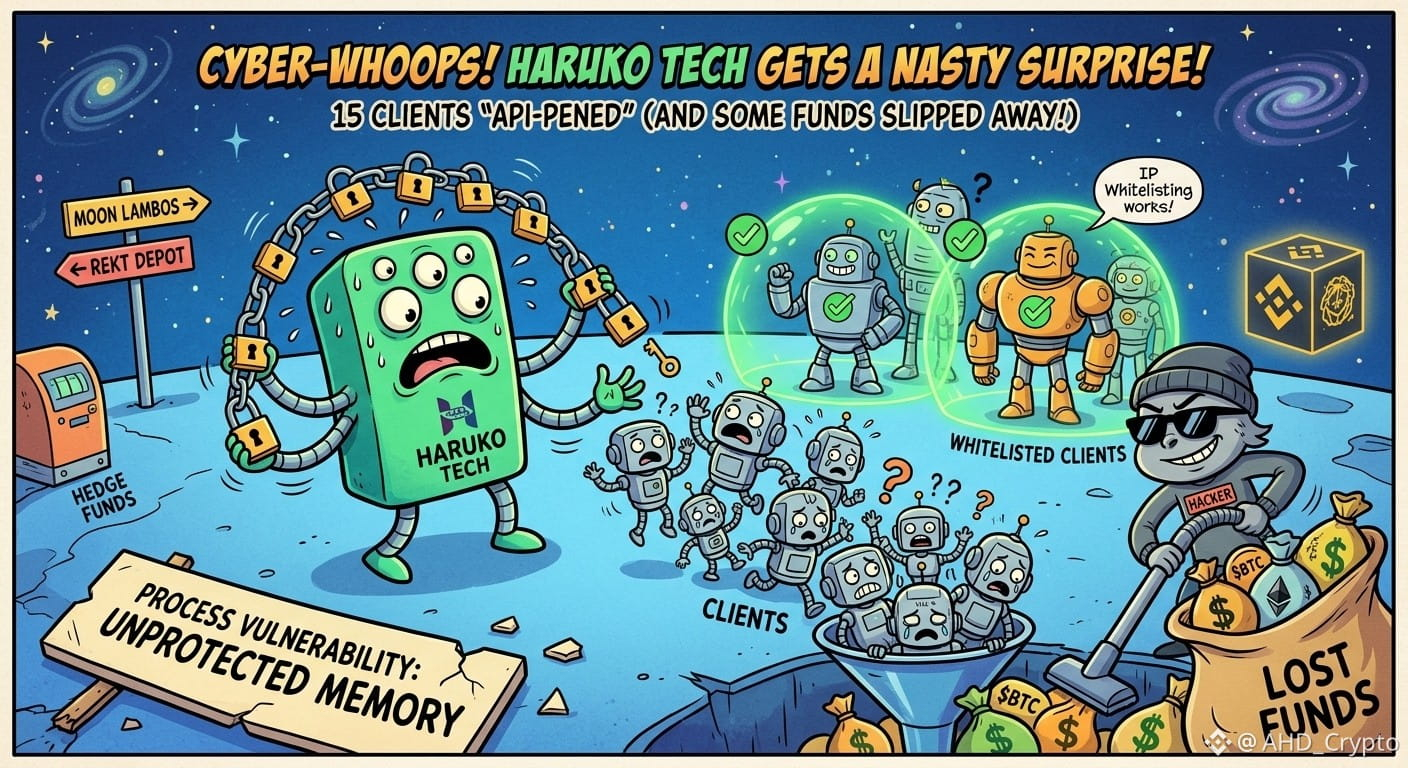
O provedor de infraestrutura de tecnologia cripto Haruko sofreu um ciberataque direcionado, expondo credenciais da API de exchange em modo somente leitura e dados de negociação em 15 clientes institucionais não incluídos na lista de permissões (whitelist). Fontes familiarizadas com a violação informam que uma pequena quantia de fundos foi roubada, afetando especialmente fundos hedge menores, com controles de segurança mais frágeis.
🔑 Principais pontos e mecânicas do ataque
>> Causa raiz: Os atacantes exploraram uma vulnerabilidade no nível do processo na configuração de servidores bare-metal da Haruko para extrair tokens de acesso do usuário diretamente da memória.
>> Dados afetados: Chaves da API de exchange em modo somente leitura e dados de negociação ativos foram comprometidos. As credenciais das contas dos clientes NÃO foram vazadas diretamente.
>> Perdas: Embora as chaves da API fossem somente leitura, vulnerabilidades secundárias ou controles operacionais internos mais fracos permitiram que agentes mal-intencionados roubassem fundos de contas institucionais selecionadas.
>> Remediação: A Haruko corrigiu a vulnerabilidade, rotacionou segredos do lado do servidor e recomendou fortemente que todos os clientes implementem imediatamente o whitelisting de IP.
💡 Por que a higiene de segurança importa para todo trader
Violações de APIs de terceiros são um vetor-chave para comprometer tanto instituições quanto varejo. Proteja seus ativos em $BTC , $ETH ,$BNB , e além, aplicando rigorosamente a segurança operacional básica:
1- Ative o whitelisting de IP: Restrinja o acesso à API exclusivamente a endereços IP estáticos confiáveis.
2- Desative permissões de saque: Nunca habilite direitos de saque em chaves de API de integrações de terceiros, a menos que seja absolutamente necessário.
3- Auditorias regulares de chaves: Periodicamente exclua e regenere conexões de API antigas e não utilizadas.
#writetoearn #BTC #ETH #bnb #CryptoSecurity
O provedor de infraestrutura de tecnologia cripto Haruko sofreu um ciberataque direcionado, expondo credenciais da API de exchange em modo somente leitura e dados de negociação em 15 clientes institucionais não incluídos na lista de permissões (whitelist). Fontes familiarizadas com a violação informam que uma pequena quantia de fundos foi roubada, afetando especialmente fundos hedge menores, com controles de segurança mais frágeis.
🔑 Principais pontos e mecânicas do ataque
>> Causa raiz: Os atacantes exploraram uma vulnerabilidade no nível do processo na configuração de servidores bare-metal da Haruko para extrair tokens de acesso do usuário diretamente da memória.
>> Dados afetados: Chaves da API de exchange em modo somente leitura e dados de negociação ativos foram comprometidos. As credenciais das contas dos clientes NÃO foram vazadas diretamente.
>> Perdas: Embora as chaves da API fossem somente leitura, vulnerabilidades secundárias ou controles operacionais internos mais fracos permitiram que agentes mal-intencionados roubassem fundos de contas institucionais selecionadas.
>> Remediação: A Haruko corrigiu a vulnerabilidade, rotacionou segredos do lado do servidor e recomendou fortemente que todos os clientes implementem imediatamente o whitelisting de IP.
💡 Por que a higiene de segurança importa para todo trader
Violações de APIs de terceiros são um vetor-chave para comprometer tanto instituições quanto varejo. Proteja seus ativos em $BTC , $ETH ,$BNB , e além, aplicando rigorosamente a segurança operacional básica:
1- Ative o whitelisting de IP: Restrinja o acesso à API exclusivamente a endereços IP estáticos confiáveis.
2- Desative permissões de saque: Nunca habilite direitos de saque em chaves de API de integrações de terceiros, a menos que seja absolutamente necessário.
3- Auditorias regulares de chaves: Periodicamente exclua e regenere conexões de API antigas e não utilizadas.
#writetoearn #BTC #ETH #bnb #CryptoSecurity