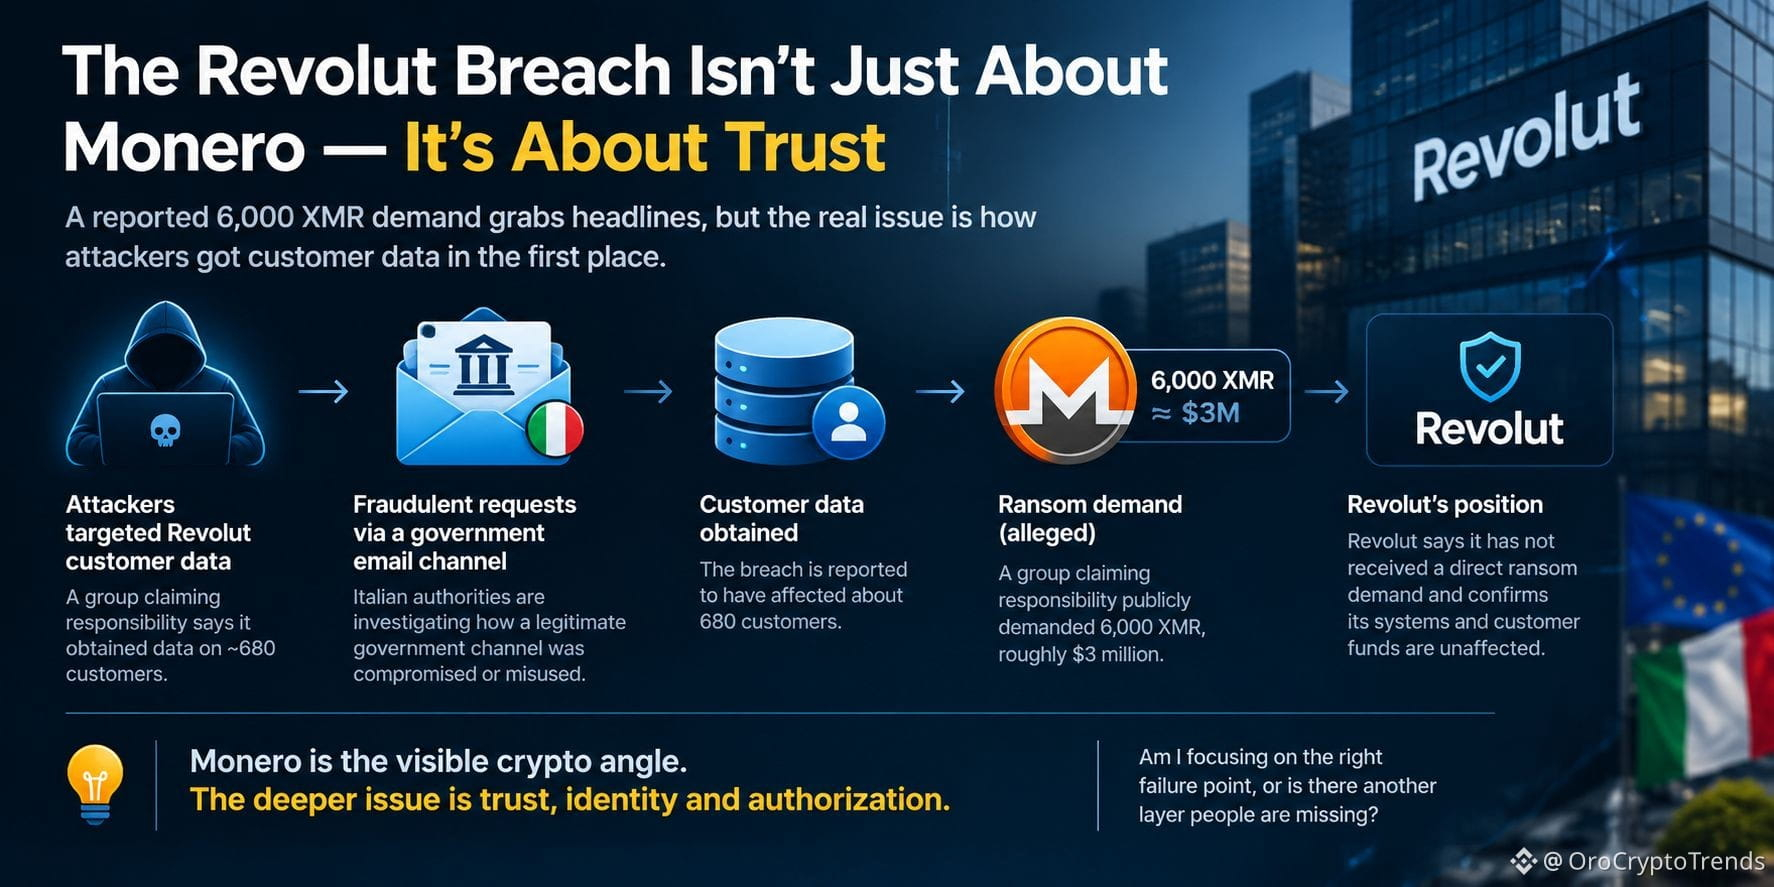
6.000 XMR não é a parte mais importante do ataque à Revolut.
A questão mais interessante é como, segundo relatos, os atacantes obtiveram os dados do cliente em primeiro lugar.
Um grupo que afirma ser responsável pelo incidente publicamente exigiu 6.000 XMR — cerca de US$ 3 milhões — ao mesmo tempo em que ameaça vender dados ligados a centenas de clientes da Revolut. As reportagens dizem que a invasão afetou aproximadamente 680 clientes.
Mas existe uma distinção importante aqui: a Revolut diz que não recebeu uma exigência de resgate direta do grupo. Então eu trataria o valor de 6.000 XMR como uma declaração pública dos supostos atacantes, e não como evidência de uma negociação de resgate em andamento.
Isso muda a forma como eu leio a história.
A narrativa cripto mais óbvia é: “hackers usaram Monero para resgate”.
Eu acho que isso deixa escapar o problema maior.
A falha relatada aconteceu antes da exigência de resgate. Solicitações fraudulentas, que parecem vir de um canal de e-mail oficial do governo italiano, teriam sido usadas para obter informações sensíveis de clientes. As autoridades italianas estão investigando o incidente.
Isso é um problema de arquitetura de confiança.
Uma instituição financeira pode ter uma infraestrutura forte e ainda assim ficar exposta se o processo usado para verificar uma solicitação oficial puder ser explorado.
O Monero é o ângulo cripto visível. A lição mais profunda é sobre identidade, autorização e confiança institucional.
Estou focando no ponto de falha certo, ou existe outra camada que as pessoas estão deixando de perceber?
#XMR $XMR
A questão mais interessante é como, segundo relatos, os atacantes obtiveram os dados do cliente em primeiro lugar.
Um grupo que afirma ser responsável pelo incidente publicamente exigiu 6.000 XMR — cerca de US$ 3 milhões — ao mesmo tempo em que ameaça vender dados ligados a centenas de clientes da Revolut. As reportagens dizem que a invasão afetou aproximadamente 680 clientes.
Mas existe uma distinção importante aqui: a Revolut diz que não recebeu uma exigência de resgate direta do grupo. Então eu trataria o valor de 6.000 XMR como uma declaração pública dos supostos atacantes, e não como evidência de uma negociação de resgate em andamento.
Isso muda a forma como eu leio a história.
A narrativa cripto mais óbvia é: “hackers usaram Monero para resgate”.
Eu acho que isso deixa escapar o problema maior.
A falha relatada aconteceu antes da exigência de resgate. Solicitações fraudulentas, que parecem vir de um canal de e-mail oficial do governo italiano, teriam sido usadas para obter informações sensíveis de clientes. As autoridades italianas estão investigando o incidente.
Isso é um problema de arquitetura de confiança.
Uma instituição financeira pode ter uma infraestrutura forte e ainda assim ficar exposta se o processo usado para verificar uma solicitação oficial puder ser explorado.
O Monero é o ângulo cripto visível. A lição mais profunda é sobre identidade, autorização e confiança institucional.
Estou focando no ponto de falha certo, ou existe outra camada que as pessoas estão deixando de perceber?
#XMR $XMR