$POL Nimiq Explorado na Polygon: Perda de US$ 504K por Falha na Verificação de Assinaturas
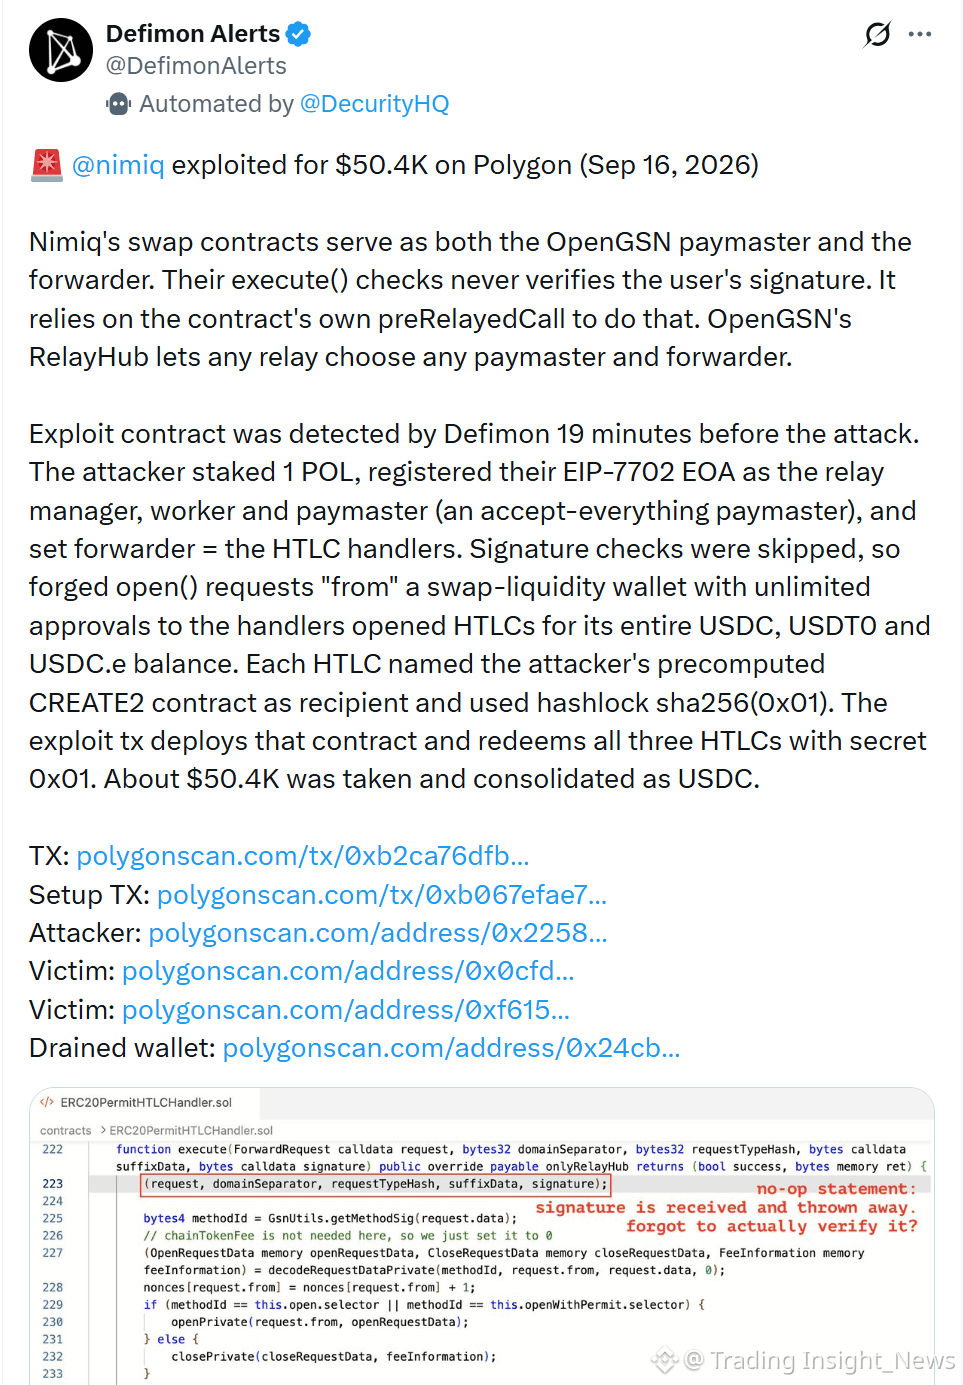
O contrato de swap da Nimiq na Polygon foi explorado em 16 de setembro, com perdas de cerca de US$ 504.000. Não foi um hack sofisticado; foi um erro básico, porém caro.
Como aconteceu:
O atacante explorou uma falha na função execute() do contrato, que não verificava as assinaturas dos usuários. Ele falsificou uma solicitação open() a partir da carteira (liquidity wallet), abriu vários HTLCs (Hashed Time-Locked Contracts) e drenou todo o USDC, USDT0 e USDC.e. Os recursos foram consolidados em USDC.
A resposta da Nimiq:
Pausou todas as transações de stablecoins pagas com gas no Nimiq Pay e Nimiq Wallet
Investigando uma questão de segurança relacionada ao OpenGSN
O ponto principal aqui: a vulnerabilidade não estava na Nimiq Chain nem no Nimiq Pay; estava em uma camada de integração de terceiros: OpenGSN.
O OpenGSN (Gas Station Network) permite que os usuários paguem gas com tokens alternativos em vez do token nativo da rede. É uma utilidade comum, mas também cria uma nova superfície de ataque.
O problema central: se a execute() não verificar as assinaturas do usuário antes da execução, qualquer pessoa pode falsificar solicitações. É uma falha básica, mas em DeFi falhas simples frequentemente causam grandes danos.
Comparado a hacks maiores, US$ 504K não é um valor enorme. Mas é um lembrete de que nem todo exploit exige uma técnica avançada. Às vezes, basta uma checagem faltando.
Lição para os projetos: ao integrar qualquer camada de terceiros, especialmente envolvendo assinaturas e autenticação, audite cuidadosamente a lógica de verificação. E sempre tenha uma opção de contingência para pausar o sistema quando algo der errado.
O que você acha que os projetos deveriam limitar para reduzir a superfície de ataque, diminuindo a dependência de camadas de integração de terceiros?
Notícias apenas para referência, não conselhos de investimento. Leia com atenção antes de tomar uma decisão.
O contrato de swap da Nimiq na Polygon foi explorado em 16 de setembro, com perdas de cerca de US$ 504.000. Não foi um hack sofisticado; foi um erro básico, porém caro.
Como aconteceu:
O atacante explorou uma falha na função execute() do contrato, que não verificava as assinaturas dos usuários. Ele falsificou uma solicitação open() a partir da carteira (liquidity wallet), abriu vários HTLCs (Hashed Time-Locked Contracts) e drenou todo o USDC, USDT0 e USDC.e. Os recursos foram consolidados em USDC.
A resposta da Nimiq:
Pausou todas as transações de stablecoins pagas com gas no Nimiq Pay e Nimiq Wallet
Investigando uma questão de segurança relacionada ao OpenGSN
O ponto principal aqui: a vulnerabilidade não estava na Nimiq Chain nem no Nimiq Pay; estava em uma camada de integração de terceiros: OpenGSN.
O OpenGSN (Gas Station Network) permite que os usuários paguem gas com tokens alternativos em vez do token nativo da rede. É uma utilidade comum, mas também cria uma nova superfície de ataque.
O problema central: se a execute() não verificar as assinaturas do usuário antes da execução, qualquer pessoa pode falsificar solicitações. É uma falha básica, mas em DeFi falhas simples frequentemente causam grandes danos.
Comparado a hacks maiores, US$ 504K não é um valor enorme. Mas é um lembrete de que nem todo exploit exige uma técnica avançada. Às vezes, basta uma checagem faltando.
Lição para os projetos: ao integrar qualquer camada de terceiros, especialmente envolvendo assinaturas e autenticação, audite cuidadosamente a lógica de verificação. E sempre tenha uma opção de contingência para pausar o sistema quando algo der errado.
O que você acha que os projetos deveriam limitar para reduzir a superfície de ataque, diminuindo a dependência de camadas de integração de terceiros?
Notícias apenas para referência, não conselhos de investimento. Leia com atenção antes de tomar uma decisão.