


A questão que ela quer resolver é bem direta:
Depois que uma tarefa, dados, mensagem ou operação on-chain é executada por algum sistema, quem vai provar que isso é verdadeiro, correto e que não foi adulterado por algum nó centralizado?
A DeepSafe se posiciona como:
Universal Verification Layer, camada universal de verificação.
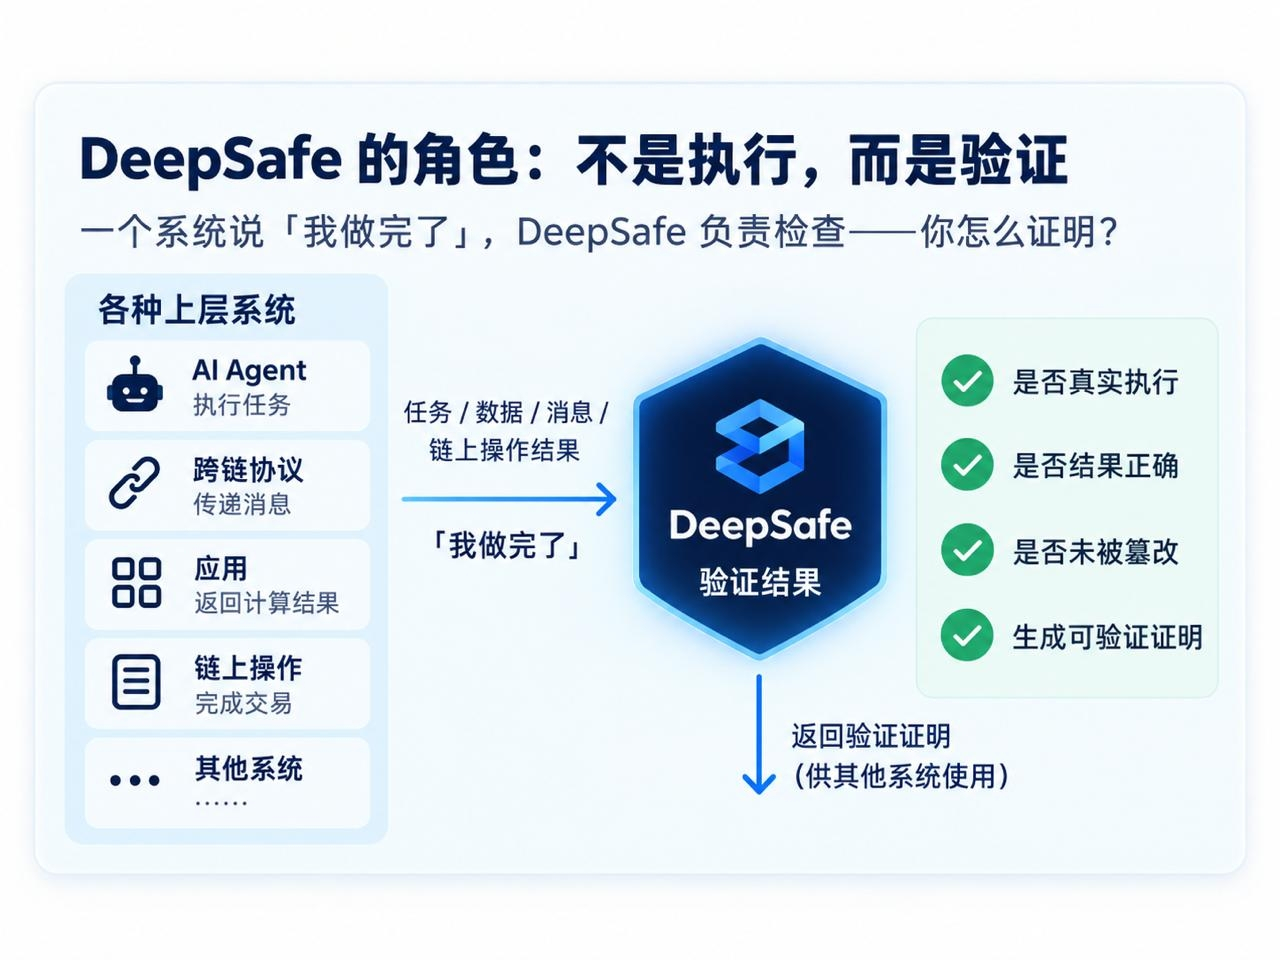
📍 Na essência, ela quer criar uma rede de verificação independente.
Seja conectando um AI Agent na camada superior, um protocolo cross-chain, um aplicativo, ou qualquer outro sistema que precise de execução confiável, a DeepSafe quer fornecer uma camada de validação externa.
Em linguagem simples:
Um sistema diz “eu terminei”, e a DeepSafe é responsável por verificar——
Como você prova?
🗝️ 1. Afinal, que problema a DeepSafe resolve?
Hoje, muitas aplicações na verdade dependem de um modelo de confiança bem simples:
O servidor te diz qual é o resultado, e você assume que ele está certo.
Algum nó te diz que a mensagem já foi executada, e você assume que ele está dizendo a verdade.
Um sistema retorna um resultado; você assume que ele não fez nada malicioso.
Isso não é um problema grande em cenários de baixo valor.
Mas, uma vez que envolve dinheiro, ativos, cross-chain ou execução automatizada, o risco de confiança em um único ponto começa a se ampliar.
Então o que a DeepSafe quer fazer não é concluir essas tarefas sozinha.
Mas adicionar uma camada para a tarefa:
Verificabilidade.
Por exemplo:
Um certo agente executou uma transação.
A DeepSafe não executa as transações por conta dela; ela verifica os resultados da execução.
Um sistema transmitiu uma mensagem cross-chain.
A DeepSafe não é responsável por decidir o conteúdo da mensagem; ela verifica se essa mensagem foi gerada e transmitida corretamente.
Um certo resultado de computação precisa ser adotado por outros sistemas.
A DeepSafe quer que os usuários não precisem simplesmente acreditar no provedor do resultado.
Essa é a lógica central da chamada “Verification Layer”.
📍2. O que é CRVA?
O núcleo da DeepSafe é a rede de verificação CRVA.
Lá dentro envolve tecnologias diferentes, como Ring VRF, MPC, TEE, ZKP etc.
Esses nomes em inglês parecem complicados, mas na verdade não precisa pensar neles como algo tão “misterioso”.
Pode ser dividido, de forma simples, em algumas coisas:
🔻 Escolha aleatória de validadores, reduzindo o risco de controle de longo prazo por nós fixos;
🔻 Vários participantes concluem a verificação em conjunto, evitando que o resultado dependa totalmente de um único agente;
🔻 Usando ambientes de execução confiável como TEE, reduz a possibilidade de interferência externa no processo de execução;
🔻 E depois, por ferramentas criptográficas como ZKP, gerar uma prova verificável do resultado.
Ao combinar essas coisas, a única questão que realmente se quer resolver é:
Como reduzir o risco de “um único nó mandar” o máximo possível.
Eu acho que esse é o ponto mais importante para entender a DeepSafe.
Há muitos termos técnicos, mas a essência do projeto não é complicada.
Ela está fazendo:
verificação descentralizada.
🗝️ 3. Por que ela se chama “camada universal de verificação”?
Porque a DeepSafe não quer ficar apenas atrelada a um único cenário.
Se for apenas fornecer verificação para algum AI Agent, na prática é mais como um plug-in de agente.
Se ela só servir para cross-chain, ela é mais como uma Bridge Verification Network.
Mas o que a DeepSafe quer fazer é uma camada ainda mais “embaixo”:
Enquanto existir uma necessidade de “o resultado precisa ser verificado por um terceiro” em algum sistema, teoricamente ele pode se conectar.
Então o que ela enfatiza é Universal.
Essa também é uma ideia bem típica de infraestrutura deste projeto:
Ela não produz diretamente o produto final; ela fornece capacidades confiáveis para os sistemas de cima.
Se essa proposta finalmente conseguir funcionar, o valor dela não vai depender apenas de uma aplicação ter sucesso; vai depender de ela conseguir se tornar uma rede de verificação que diferentes sistemas possam chamar em conjunto.
Claro, esse também é o ponto difícil.
“Universal” significa um teto alto.
Mas isso também significa precisar ser compatível com mais cenários, necessidades de desenvolvedores e necessidades de negócios.
📍4. A DeepSafe não é um projeto de IA que fez uma virada repentina
Ponto que eu acho que vale dizer separadamente.
O antecessor da DeepSafe era a Bool Network.
Desde 2024, a equipe vem avançando em direções como rede de verificação, cross-chain de BTC, TEE, CRVA etc.
Ou seja, hoje ele fala de Verification, mas não é que, depois que o AI Agent ficou “popular”, de repente empacotaram o projeto anterior como um conceito de IA.
Ela já estuda execução verificável e verificação.
No momento, a Mainnet Beta da DeepSafe já está em funcionamento.
O token nativo dela é a DEF, com um total de 1 bilhão de moedas.
O GitHub também mostra registros de desenvolvimento contínuo.
Antes, o projeto também divulgou um financiamento Seed de US$ 3 milhões, com participantes/instituições como Antalpha Ventures, ViaBTC Capital, Gate Ventures, Spark Digital Capital, CKB Eco Fund etc.
Pelo menos, olhando a linha do tempo, a rota tecnológica dele é contínua.
Isso é bem melhor do que apenas “trocar um nome e aproveitar a onda de IA”.
🗝️ 5. Eu acho que o que a DeepSafe realmente precisa provar não é tecnologia — é necessidade
Projetos desse tipo, como rede de verificação, geralmente têm um problema:
A tecnologia parece bem completa.
Há criptografia, TEE, MPC, ZK — tudo.
Até o diagrama de arquitetura é bem bonito.
Mas no final, não há aplicações suficientes dispostas a chamar.
Esse é o maior risco.
Porque, no fim, a infraestrutura precisa responder a uma pergunta:
Quem topa pagar por essa infraestrutura?
Para a DeepSafe, eu acho que o mais importante a observar depois não é quantos módulos tecnológicos ela vai integrar.
Em vez disso, são alguns indicadores mais realistas:
Existe uma aplicação real que chama continuamente a rede de verificação;
A quantidade de requisições de verificação consegue crescer;
No cenário de IA, cross-chain ou automação on-chain, apareceu uma necessidade real e urgente;
Os desenvolvedores estão dispostos a assumir custos adicionais de verificação e latência;
E, no fim, a DEF consegue formar uma relação real com o uso da rede.
Essas coisas são mais importantes do que simplesmente anunciar algumas parcerias.
📍Então, se agora eu tivesse que dar um posicionamento para a DeepSafe:
Eu vou encarar isso como um projeto de infraestrutura que impulsiona o crescimento de um requisito para “computação executável/execução verificável”.
A vantagem dela é que a rota é bastante coerente, e ela já tem acúmulo tecnológico do período da Bool Network, não começa do zero.
Mas o problema dele também é bem típico:
A camada de verificação vai se tornar um mercado independente e grande o suficiente?
Ainda não dá para responder antecipadamente.
O que a DeepSafe quer provar não é “que a Verification é importante”.
Esse enunciado em si não é controverso.
O que realmente é difícil é:
O mercado está disposto a pagar por Verification por conta própria?
Se no futuro ela conseguir realmente sair de “rede de verificação de tecnologia” para “infraestrutura que é chamada por muitas aplicações”, então o projeto terá concluído o passo mais crítico.
Antes disso, eu preferiria colocá-la na lista de observação.
A rota técnica já existe; o que resta agora é ver o uso.