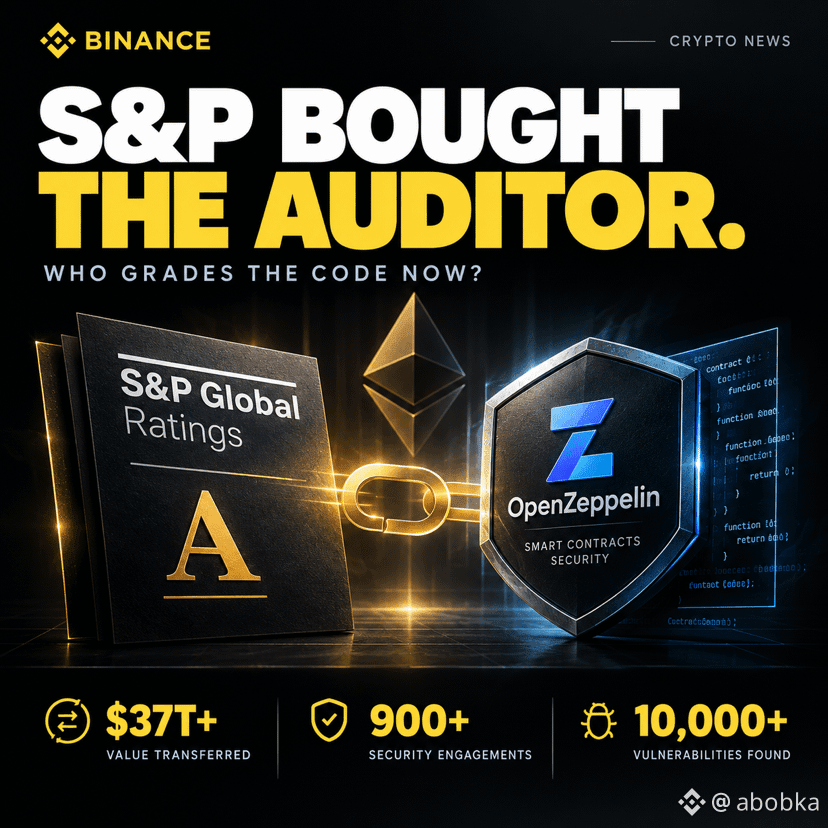
🔸 S&P Global compra o auditor
A empresa que audita o código que a S&P quer avaliar. Assinado hoje, preço não divulgado, o que normalmente significa que o valor era alto o suficiente para ser constrangedor)
O que é a OpenZeppelin, para quem só conhece o nome como uma linha de importação:
🔸 mais de 37 trilhões de dólares passaram pela biblioteca de Contracts
🔸 900+ compromissos de segurança
🔸 10.000+ vulnerabilidades encontradas antes de qualquer coisa chegar à produção
A própria biblioteca é excelente:
open source, para sempre
cada versão lançada permanece no ar e ninguém consegue removê-la
Brener continua como CEO, as auditorias continuam
no fim, tudo isso agora reporta para a S&P Global Ratings
O conflito:
o grupo que quer avaliar o risco do seu contrato agora é dono da empresa que o encontra. Le Pallec, na S&P Ratings, diz o plano às claras: a OpenZeppelin complementa a avaliação deles de risco on-chain. Sem mistério.
Auditorias não pioram da noite para o dia. O cliente, sim, mudou. Uma auditoria é algo que um protocolo compra para si e publica. Uma nota é vendida para a instituição do outro lado, e aquele comprador quer uma letra, não uma lista.
Essa é a direção para tudo se estabilizar nos trilhos do $ETH: fundos tokenizados, stablecoins, mesas de tesouraria. Sempre haveria alguém precificando o risco de contratos inteligentes. No fim, são os caras do crédito — e eles compraram o fabricante da ferramenta em vez de construir uma.
Boa compra do lado deles, honestamente. Só leia a auditoria e a nota como dois documentos, porque desde hoje elas compartilham um pai.
Você aceitaria uma nota da S&P em vez da auditoria em si?
#snp500 #S&P500
A empresa que audita o código que a S&P quer avaliar. Assinado hoje, preço não divulgado, o que normalmente significa que o valor era alto o suficiente para ser constrangedor)
O que é a OpenZeppelin, para quem só conhece o nome como uma linha de importação:
🔸 mais de 37 trilhões de dólares passaram pela biblioteca de Contracts
🔸 900+ compromissos de segurança
🔸 10.000+ vulnerabilidades encontradas antes de qualquer coisa chegar à produção
A própria biblioteca é excelente:
open source, para sempre
cada versão lançada permanece no ar e ninguém consegue removê-la
Brener continua como CEO, as auditorias continuam
no fim, tudo isso agora reporta para a S&P Global Ratings
O conflito:
o grupo que quer avaliar o risco do seu contrato agora é dono da empresa que o encontra. Le Pallec, na S&P Ratings, diz o plano às claras: a OpenZeppelin complementa a avaliação deles de risco on-chain. Sem mistério.
Auditorias não pioram da noite para o dia. O cliente, sim, mudou. Uma auditoria é algo que um protocolo compra para si e publica. Uma nota é vendida para a instituição do outro lado, e aquele comprador quer uma letra, não uma lista.
Essa é a direção para tudo se estabilizar nos trilhos do $ETH: fundos tokenizados, stablecoins, mesas de tesouraria. Sempre haveria alguém precificando o risco de contratos inteligentes. No fim, são os caras do crédito — e eles compraram o fabricante da ferramenta em vez de construir uma.
Boa compra do lado deles, honestamente. Só leia a auditoria e a nota como dois documentos, porque desde hoje elas compartilham um pai.
Você aceitaria uma nota da S&P em vez da auditoria em si?
#snp500 #S&P500