$XMR Revolut atingido por resgate em Monero de $3M, quando o "Firewall Humano" é o elo mais fraco
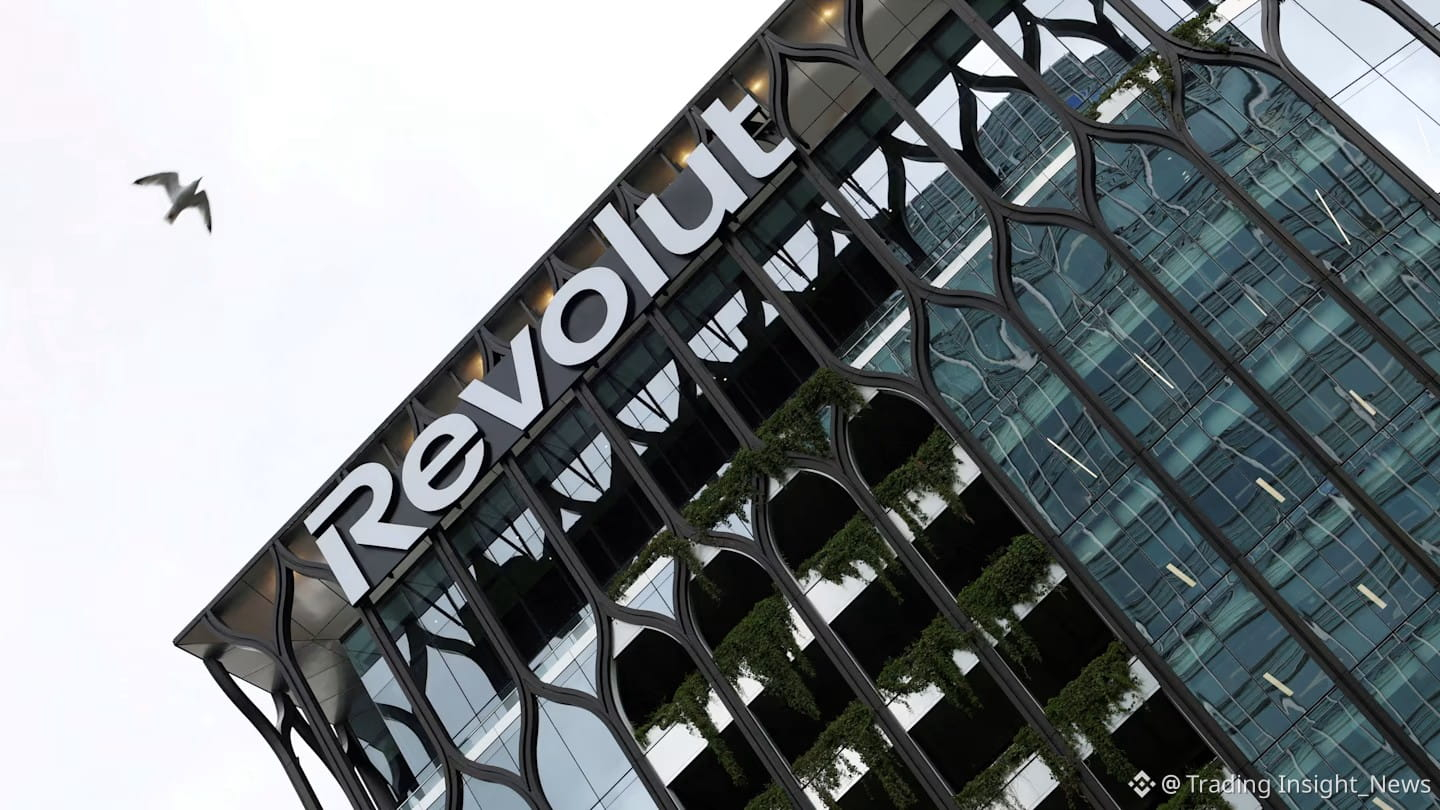
A Revolut recebeu uma exigência de resgate de um grupo que se faz chamar "iamnotavillain": 6.000 Monero (~$3M) em 24 horas, ou eles venderão dados de 680 clientes para outros grupos criminosos. .
Os dados ameaçados incluem:
Passaportes, carteiras de habilitação, selfies de KYC
Endereços residenciais, números de telefone, datas de nascimento
Históricos de transações em Bitcoin e detalhes de contas bancárias
O que chama atenção: isso não foi um hack de sistema. Os atacantes se passaram por um domínio de e-mail de uma agência governamental (especificamente a Prefettura di Reggio Calabria, na Itália) para enviar solicitações de informações. A Revolut processou esses pedidos como legítimos e entregou dados dos clientes.
Por que Monero?
A mudança de Bitcoin para Monero é deliberada. As assinaturas em anel e os endereços furtivos do Monero tornam as transações praticamente inrastreáveis na cadeia. À medida que a aplicação da lei fica melhor em rastrear Bitcoin, grupos de ransomware estão migrando para moedas de privacidade para evitar serem rastreados.
Esta não é uma história sobre uma falha de segurança tecnológica. É uma história sobre engenharia social em que os atacantes não precisam arrombar a porta; eles só precisam convencer alguém de dentro a abri-la.
A Revolut confirmou que seus sistemas e fundos dos clientes não foram afetados. Mas dados de passaportes de KYC, selfies e informações de conta são o tipo de material que tem valor de longo prazo em mercados subterrâneos. Ele pode ser usado para roubo de identidade, deepfakes e ataques direcionados por anos.
Mais preocupante: segundo relatos, os atacantes usaram análises de blockchain para mirar especificamente clientes que mantinham grandes posições em cripto, especialmente na França e na Suíça. Não foi um ataque aleatório; foi deliberado.
A lição é clara: processos de verificação interna em instituições financeiras ainda podem ser contornados por um e-mail que parece legítimo. E quando dados de KYC vazam, as consequências duram muito mais do que um hack típico.
O que você acha: é uma falha do processo interno da Revolut, ou um problema sistêmico em toda a indústria de fintech?
A Revolut recebeu uma exigência de resgate de um grupo que se faz chamar "iamnotavillain": 6.000 Monero (~$3M) em 24 horas, ou eles venderão dados de 680 clientes para outros grupos criminosos. .
Os dados ameaçados incluem:
Passaportes, carteiras de habilitação, selfies de KYC
Endereços residenciais, números de telefone, datas de nascimento
Históricos de transações em Bitcoin e detalhes de contas bancárias
O que chama atenção: isso não foi um hack de sistema. Os atacantes se passaram por um domínio de e-mail de uma agência governamental (especificamente a Prefettura di Reggio Calabria, na Itália) para enviar solicitações de informações. A Revolut processou esses pedidos como legítimos e entregou dados dos clientes.
Por que Monero?
A mudança de Bitcoin para Monero é deliberada. As assinaturas em anel e os endereços furtivos do Monero tornam as transações praticamente inrastreáveis na cadeia. À medida que a aplicação da lei fica melhor em rastrear Bitcoin, grupos de ransomware estão migrando para moedas de privacidade para evitar serem rastreados.
Esta não é uma história sobre uma falha de segurança tecnológica. É uma história sobre engenharia social em que os atacantes não precisam arrombar a porta; eles só precisam convencer alguém de dentro a abri-la.
A Revolut confirmou que seus sistemas e fundos dos clientes não foram afetados. Mas dados de passaportes de KYC, selfies e informações de conta são o tipo de material que tem valor de longo prazo em mercados subterrâneos. Ele pode ser usado para roubo de identidade, deepfakes e ataques direcionados por anos.
Mais preocupante: segundo relatos, os atacantes usaram análises de blockchain para mirar especificamente clientes que mantinham grandes posições em cripto, especialmente na França e na Suíça. Não foi um ataque aleatório; foi deliberado.
A lição é clara: processos de verificação interna em instituições financeiras ainda podem ser contornados por um e-mail que parece legítimo. E quando dados de KYC vazam, as consequências duram muito mais do que um hack típico.
O que você acha: é uma falha do processo interno da Revolut, ou um problema sistêmico em toda a indústria de fintech?