
O token ONE da Harmony recentemente enfrentou um grande incidente de segurança.
Em 12 de agosto, a Harmony confirmou que os atacantes exploraram uma vulnerabilidade em seu sistema de verificação de recibos entre shards, permitindo que recibos previamente processados fossem reaproveitados e usados para criar tokens ONE não autorizados.
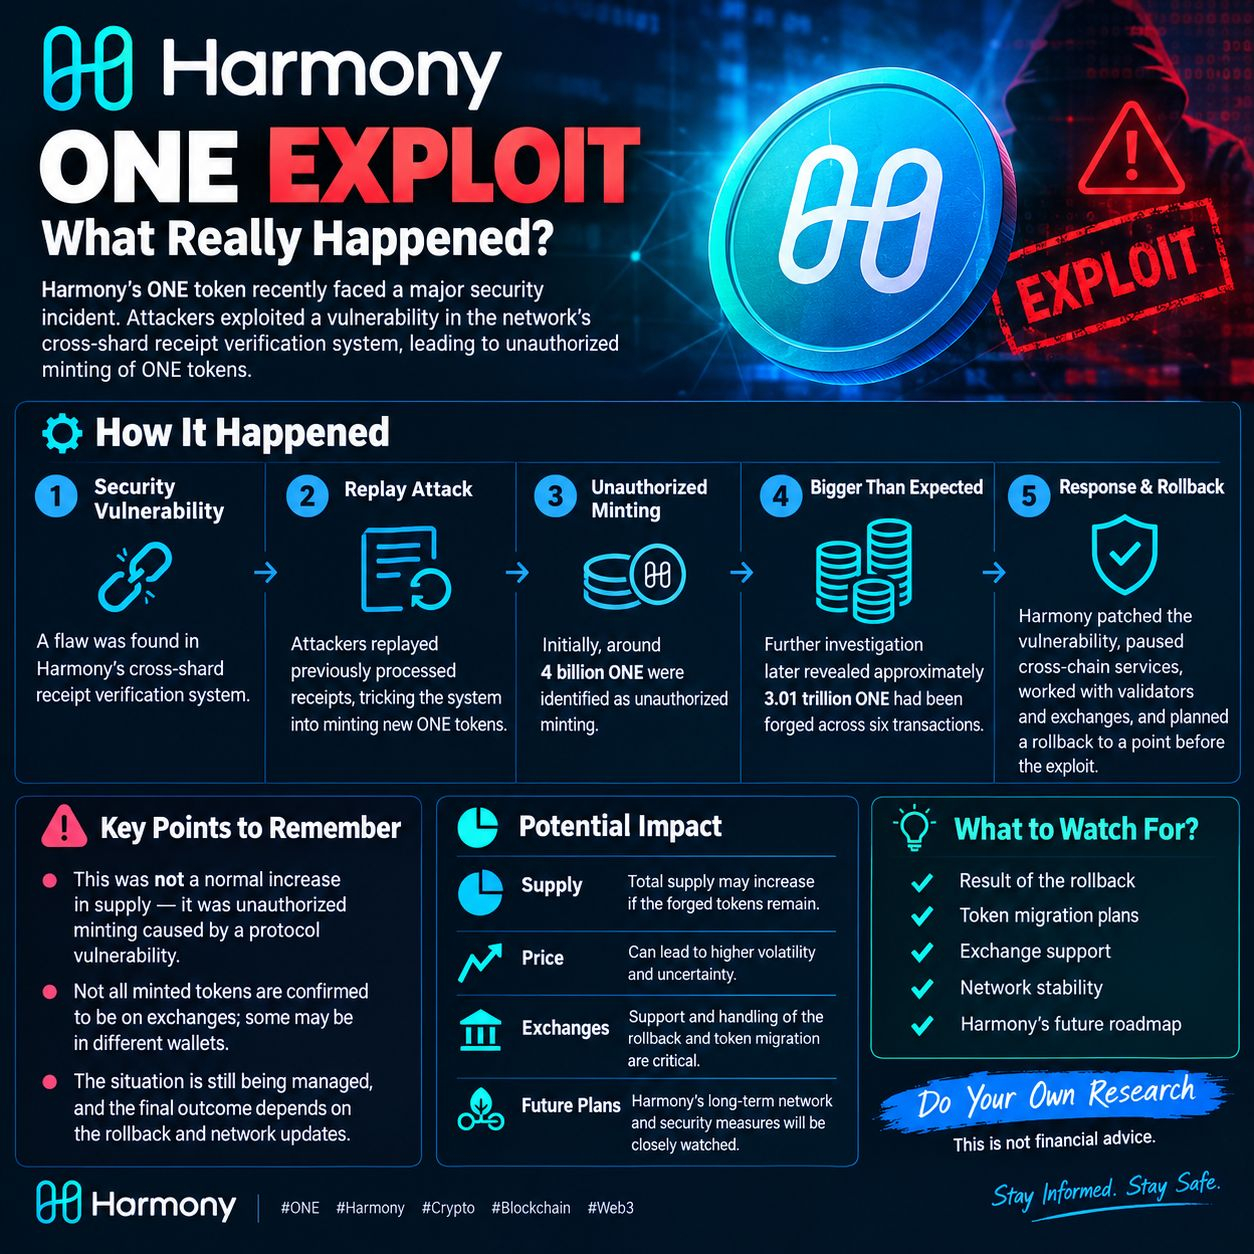 $
🔹 Descoberta inicial: Cerca de 4 bilhões de ONE foram identificados como cunhagem não autorizada.
🔹 Investigação posterior: A Harmony reconstruíu o incidente e constatou que aproximadamente 3,01 trilhões de ONE foram forjados em seis transações.
🔹 Resposta: A Harmony corrigiu a vulnerabilidade, pausou os serviços de ponte entre cadeias e trabalhou com validadores e exchanges.
🔹 Rollback: A Harmony posteriormente planejou um rollback para um ponto anterior ao exploit para remover o estado forjado.
⚠️ Importante: Isto não foi apenas um aumento normal de oferta. Foi um evento de cunhagem não autorizado causado por uma vulnerabilidade no protocolo.
Para quem acompanha $ONE, os pontos-chave a observar são o resultado do rollback, os planos de migração de tokens, o suporte das exchanges e os planos futuros de rede da Harmony.
Faça sua própria pesquisa. Isto não é aconselhamento financeiro.
#Harmony #ONE #ONEUSDT #Crypto #Blockchain #CryptoNews #Web3 #Security #Altcoins