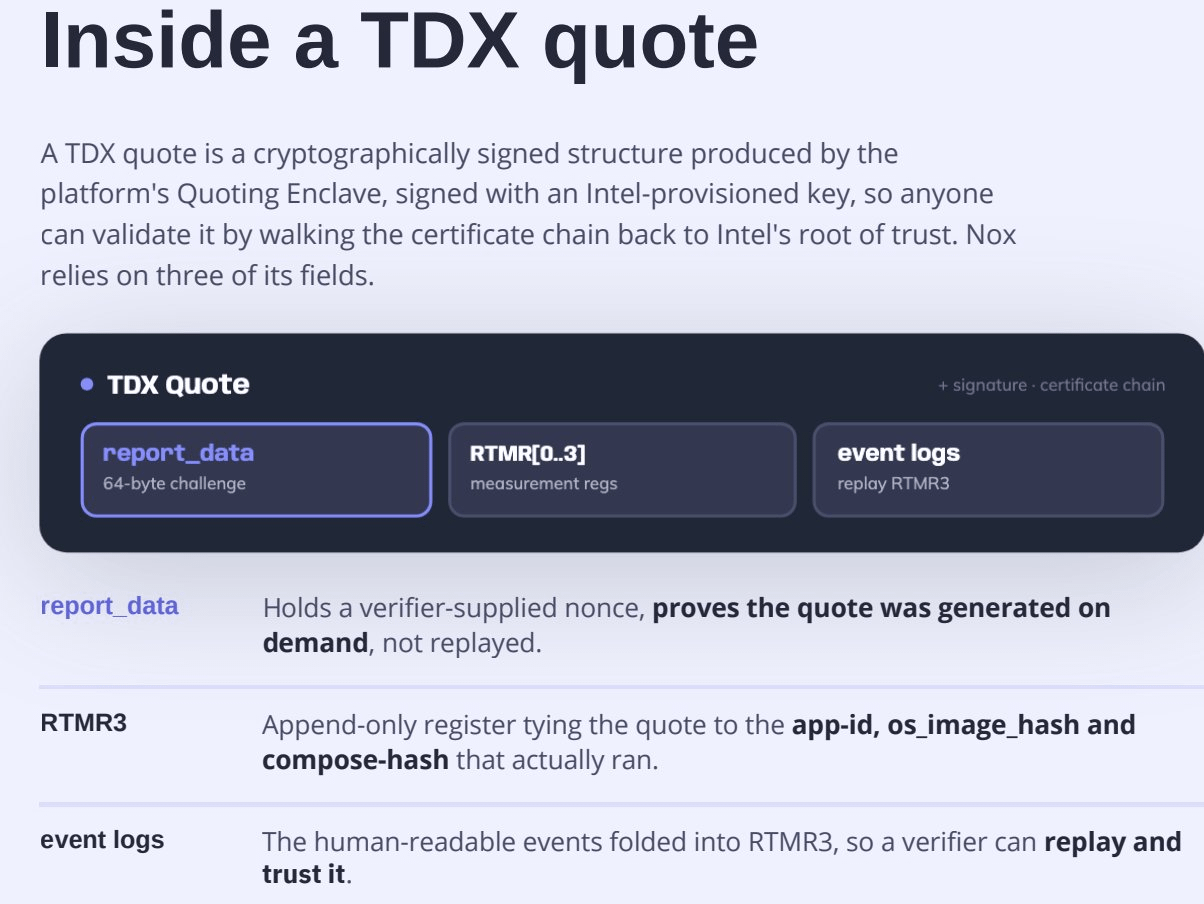

Os logs de eventos tornam o RTMR3 interpretável.
Um verificador reproduz o log de eventos e o compara com o RTMR3 assinado. Se coincidirem, as hashes da imagem do SO e do docker-compose podem ser confiáveis como representativas do que realmente foi executado.
Três campos. Uma cadeia de evidências👇
https://trust.noxprotocol.io/
Um verificador reproduz o log de eventos e o compara com o RTMR3 assinado. Se coincidirem, as hashes da imagem do SO e do docker-compose podem ser confiáveis como representativas do que realmente foi executado.
Três campos. Uma cadeia de evidências👇
https://trust.noxprotocol.io/