A agilidade criptográfica mal compreendida é uma vulnerabilidade.
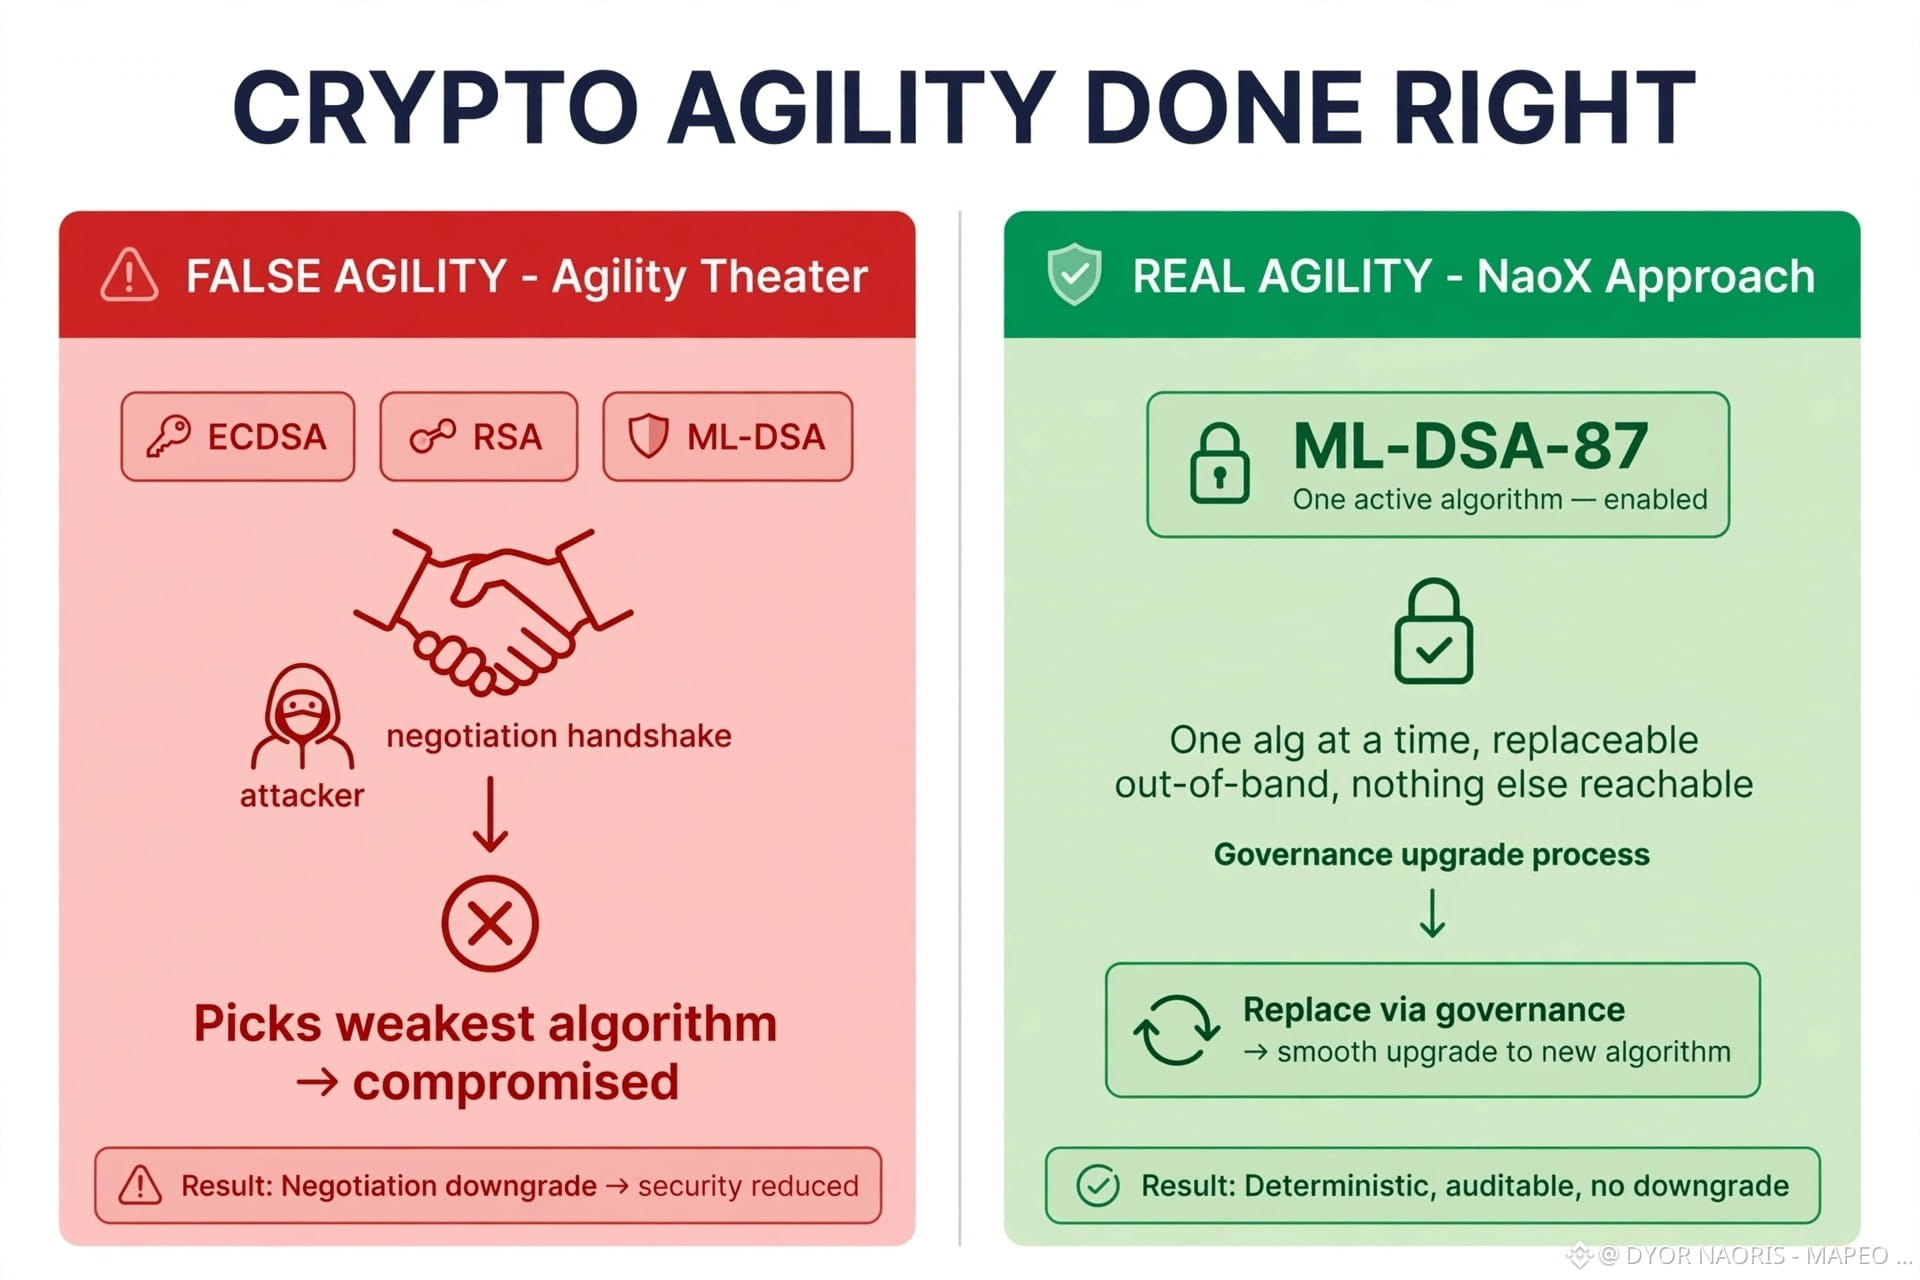
O diagrama explica tudo:
❌ FALSA agilidade (à esquerda): ECDSA + RSA + ML-DSA negociáveis. Um atacante força o downgrade para o mais fraco. Foi assim que funcionaram FREAK e Logjam — o primitivo estava bem, a negociação era o bug.
✅ AGILIDADE REAL (à direita - NaoX): UM único algoritmo ativo (ML-DSA-87). Nada mais é alcançável. Substituível via governança, sem menu para que o atacante escolha.
Uma assinatura por época, substituível fora da banda (out-of-band). Determinístico, auditável, sem downgrade.
Isso é agilidade real.
O diagrama explica tudo:
❌ FALSA agilidade (à esquerda): ECDSA + RSA + ML-DSA negociáveis. Um atacante força o downgrade para o mais fraco. Foi assim que funcionaram FREAK e Logjam — o primitivo estava bem, a negociação era o bug.
✅ AGILIDADE REAL (à direita - NaoX): UM único algoritmo ativo (ML-DSA-87). Nada mais é alcançável. Substituível via governança, sem menu para que o atacante escolha.
Uma assinatura por época, substituível fora da banda (out-of-band). Determinístico, auditável, sem downgrade.
Isso é agilidade real.