

Segurança, no ecossistema Bitcoin, está ficando cada vez menos parecida com “pedir um relatório a uma empresa de auditoria”. Ao ver a combinação entre o GOAT Network e o ZKM @ProjectZKM, fica mais claro por que provas formais, testes adversariais, o período de desafios do BitVM3 e chaves resistentes a ataques quânticos são feitos juntos.
Ziren 这套系统做形式化验证已经超过一年了,在更早的阶段,对抗性模糊测试(adversarial fuzzing)就已经是 Ziren 安全验证流程里的常规环节了。到 Ziren 2.0 阶段,他们进一步引入了 Lean 4 机器可检验证明。这个思路很清晰:审计能发现漏洞,但 Lean 4 能从数学上证明漏洞根本不可能存在。这是两个完全不同的安全等级。
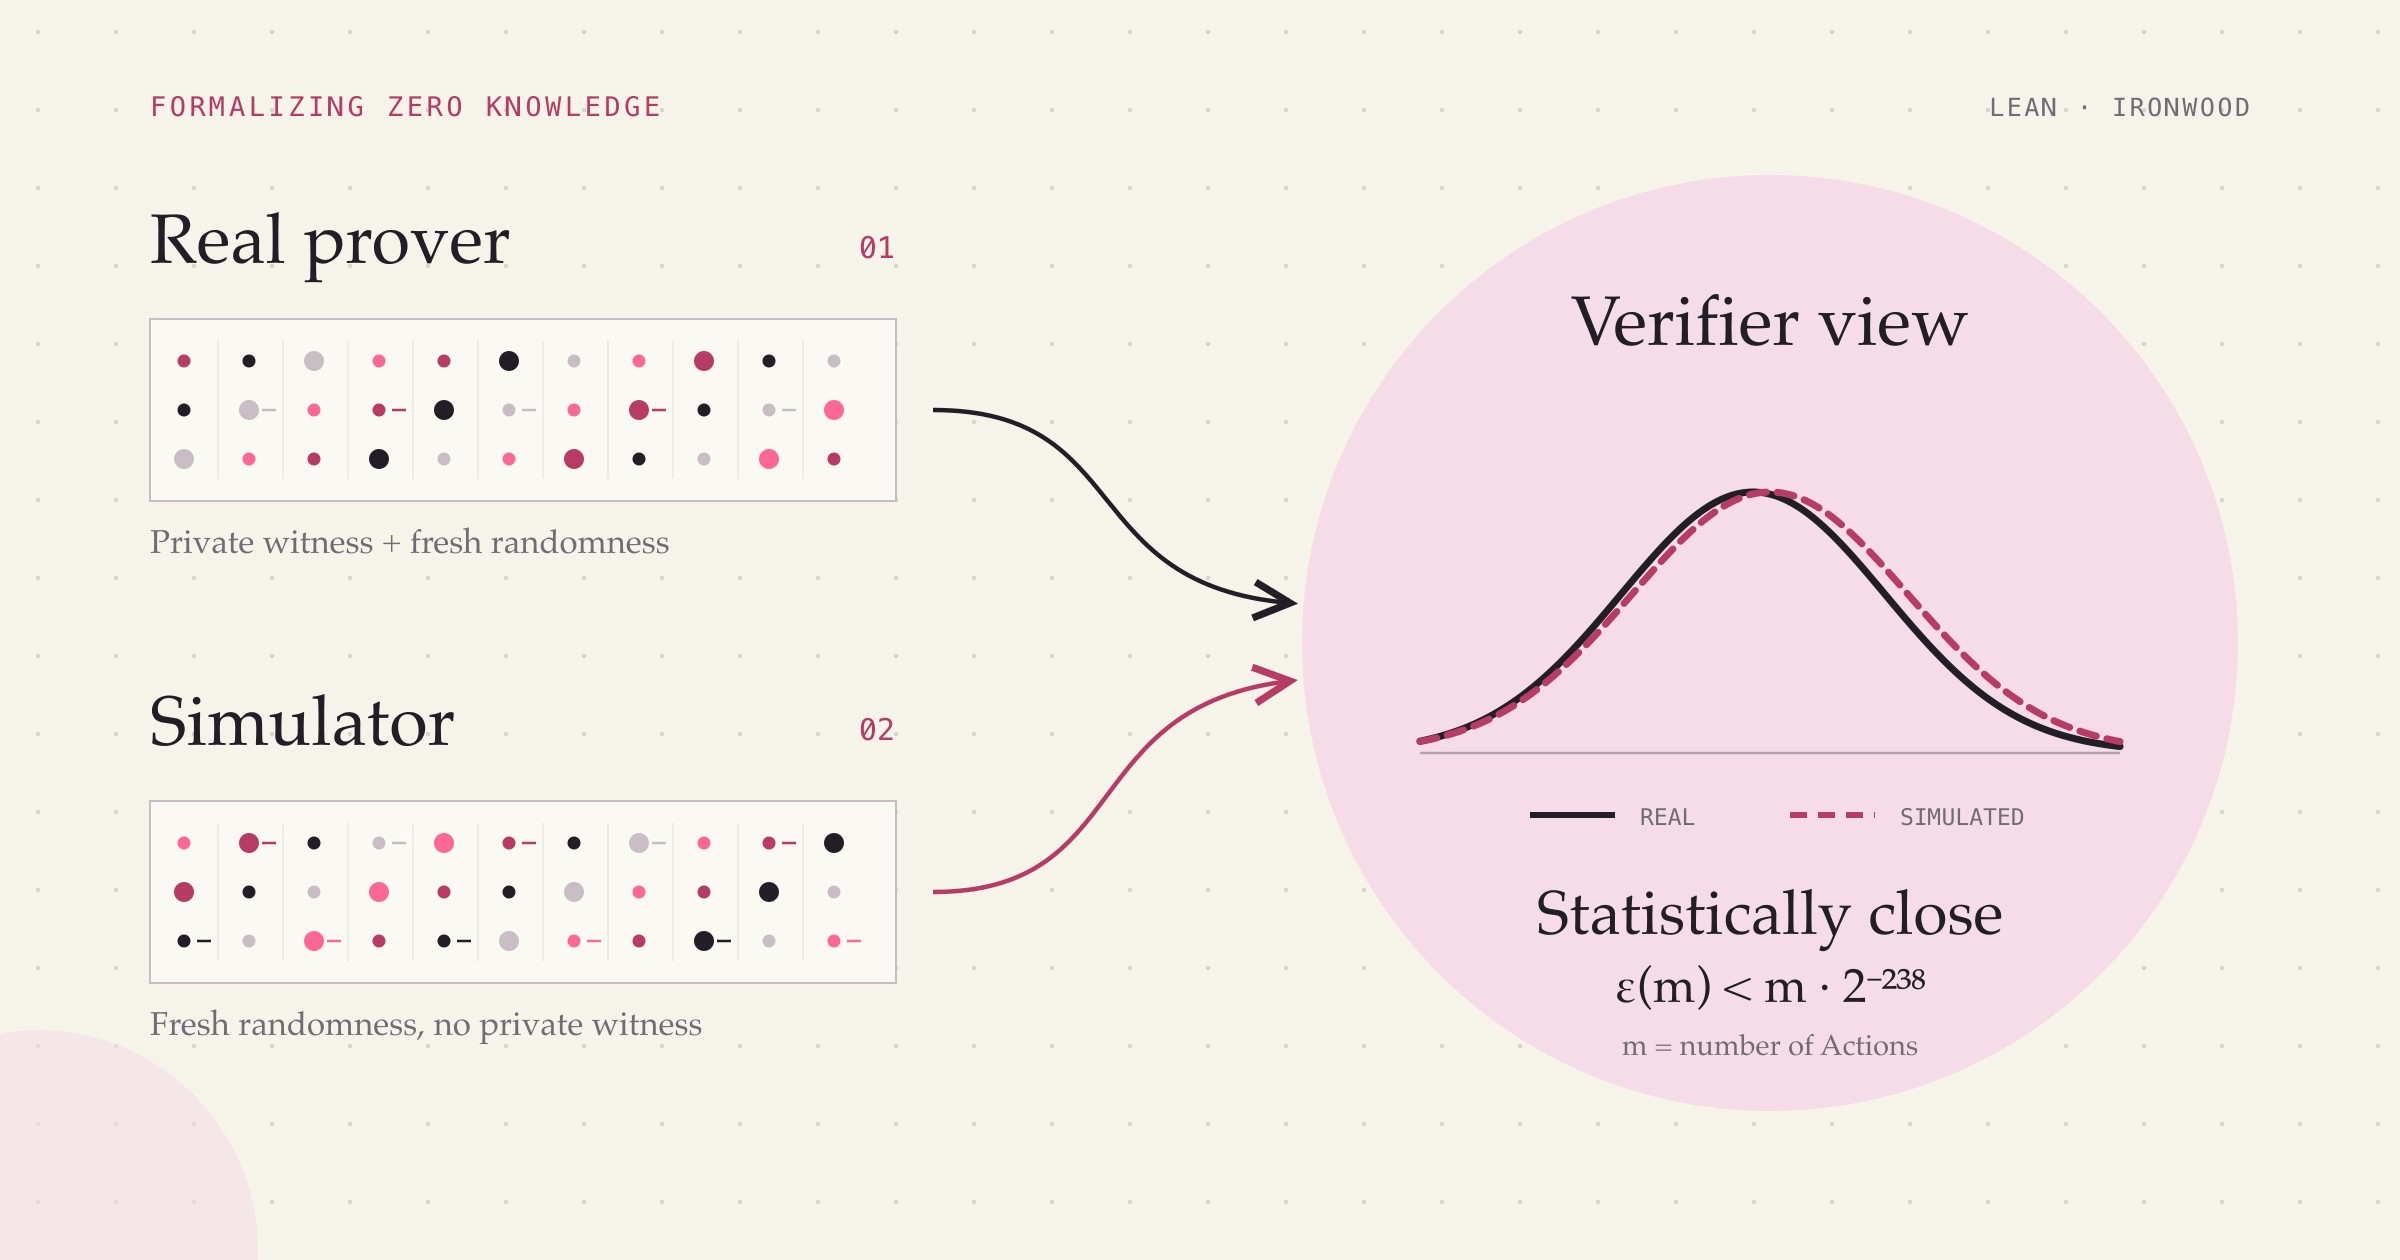
Diferentes sistemas precisam bloquear atributos diferentes. Se for um protocolo de privacidade, a propriedade de zero-conhecimento é o produto central — o atributo que precisa ser provado. Mas, se for um cenário como uma ponte de Bitcoin com zkVM, o atributo mais importante é a solidez (soundness): uma prova que não deveria existir, não pode ser construída matematicamente. Ziren escolheu se aprofundar em solidez usando o Lean 4; a direção foi muito bem escolhida.
Auditoria é para procurar bugs; o Lean 4 é para provar que bug não pode existir — essa é a diferença. A Ziren 2.0 eleva as garantias de segurança para um novo patamar. O Lean 4 adiciona rigor a um sistema que já foi amplamente verificado, e é exatamente o padrão de engenharia que a infraestrutura de ZK precisa.
O levantamento (withdrawal) do GOAT rollup é comprovado como válido por Ziren e, ao mesmo tempo, no Bitcoin ele mantém a capacidade de ser contestado via BitVM3. Isso é uma parte fundamental da segurança de toda a stack tecnológica. Com a prova em Lean 4 somada ao BitVM3 no Bitcoin, esse patamar de segurança fica bastante alto mesmo em comparação com o setor inteiro. Verificação determinística formalizada, auditorias independentes, testes fuzz adversariais e ainda as provas verificáveis por máquina em Lean 4: essas quatro etapas sobrepostas juntas são a verdadeira origem da posição de segurança do Ziren.
@GOATNetwork tem uma visão bem de longo alcance no que diz respeito à segurança. Um sistema que usa Bitcoin para garantir a segurança da rede econômica da próxima geração precisa conseguir resistir ao impacto da computação quântica. A chave de consenso dos seus validadores está migrando de secp256k1 para ML-DSA-65, que é o caminho da criptografia pós-quântica. Em outras palavras, desde o início do design, essa rede trata computadores quânticos como um adversário hipotético.
Acho que está se formando uma tendência bem clara da indústria: o investimento dos projetos líderes em camadas de segurança evoluiu de "fazer uma auditoria e publicar um relatório" para "inserir a verificação formal em todo o ciclo de desenvolvimento". Essa abordagem tem custos e prazos altos no início, mas o que se ganha é provar a segurança do sistema do ponto de vista matemático — e não apenas "não foram encontrados problemas até agora".
No fim das contas, no mundo das blockchains, segurança é tudo. Projetos que conseguem atuar em simultâneo nesses vários eixos — verificação formal, criptografia pós-quântica e mecanismos de desafio na camada do Bitcoin — são escassos em toda a esteira. O trabalho em Lean 4 da Ziren 2.0, a migração com segurança quântica do GOAT Network integrada ao BitVM3 e a ruptura do Tachyon no ecossistema do Zcash mostram que há avanços técnicos reais acontecendo nessa direção, e a velocidade desses avanços é maior do que muita gente esperava.