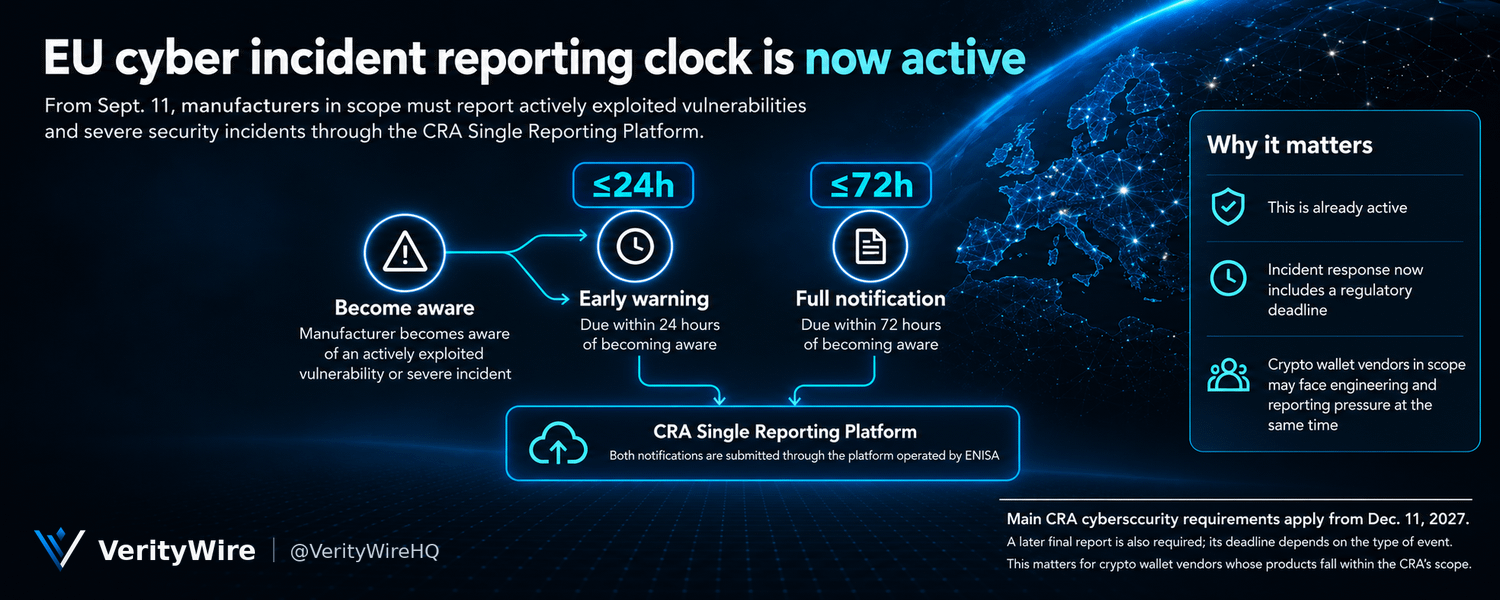
As regras de reporte do Ato de Resiliência Cibernética da UE estão em vigor desde 11 de setembro. Os fabricantes de produtos com elementos digitais devem agora reportar ativamente vulnerabilidades exploradas e incidentes de segurança graves por meio da Plataforma Única de Relato (Single Reporting Platform) da CRA.
Para fornecedores de carteiras de criptomoedas cujos produtos se enquadram no âmbito da CRA, o prazo regulatório começa ao tomar conhecimento de um problema reportável: um aviso prévio deve ser enviado em até 24 horas, e uma notificação completa deve ser enviada em até 72 horas após tomar conhecimento.
Embora a maioria dos demais requisitos de cibersegurança da CRA se aplique a partir de dezembro de 2027, essas obrigações de reporte já estão ativas.
Fontes: Comissão Europeia / ENISA
Para fornecedores de carteiras de criptomoedas cujos produtos se enquadram no âmbito da CRA, o prazo regulatório começa ao tomar conhecimento de um problema reportável: um aviso prévio deve ser enviado em até 24 horas, e uma notificação completa deve ser enviada em até 72 horas após tomar conhecimento.
Embora a maioria dos demais requisitos de cibersegurança da CRA se aplique a partir de dezembro de 2027, essas obrigações de reporte já estão ativas.
Fontes: Comissão Europeia / ENISA