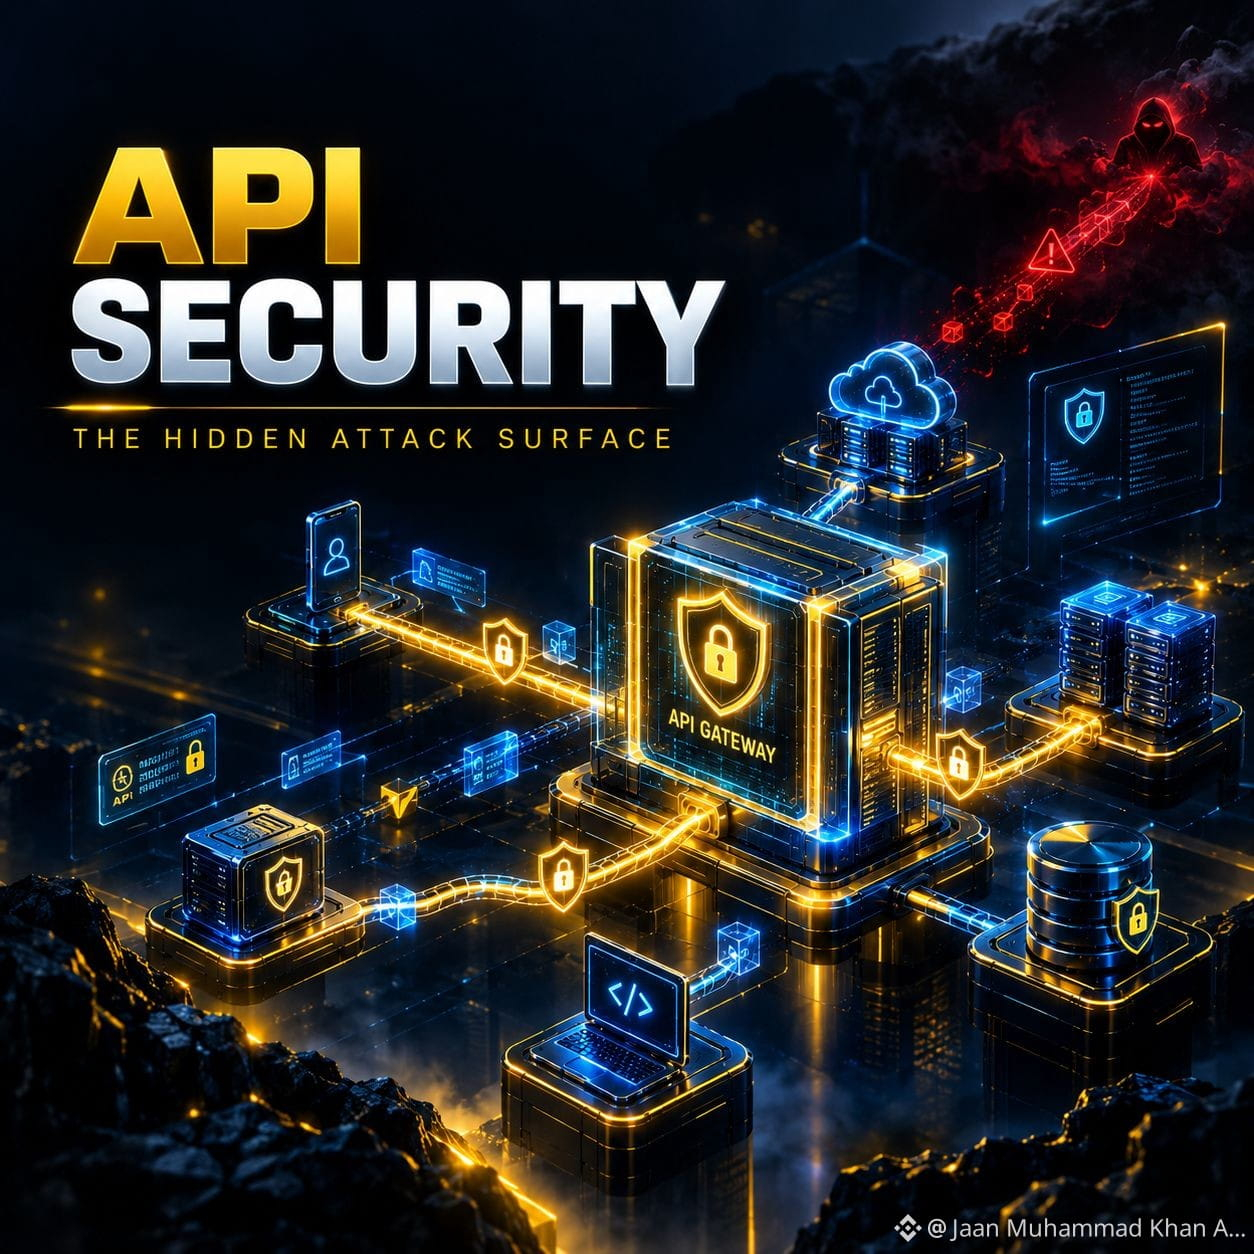
🔌 SEGURANÇA DE API: O PORTÃO OCULTO PARA APLICAÇÕES MODERNAS 🛡️
Aplicações modernas raramente funcionam sozinhas.
Por trás de sites, apps móveis, plataformas em nuvem e aplicações Web3 estão APIs conectando sistemas diferentes.
APIs podem lidar com:
🔐 Autenticação
👤 Dados do usuário
💳 Pagamentos
📦 Pedidos
☁️ Serviços em nuvem
🔗 Microssserviços
⛓️ Interações com blockchain
Mas essa conectividade também cria outra superfície de ataque.
Os atacantes não miram apenas no que os usuários conseguem ver. Eles podem mirar no que as aplicações conseguem acessar.
⚠️ PRINCIPAIS RISCOS DE SEGURANÇA DE API
🔴 Autenticação quebrada
Autenticação fraca pode expor contas e recursos protegidos.
🔴 Autorização quebrada
Estar autenticado não significa que você deva ter acesso a tudo.
🔴 Exposição excessiva de dados
APIs podem retornar informações sensíveis que a aplicação realmente não precisa.
🔴 Abuso de taxa (rate)
Requisições sem controle podem permitir enumeração, ataques a credenciais e esgotamento de recursos.
🔴 Validação ruim de entrada
Nunca confie cegamente nos dados recebidos. Trate a entrada da API como não confiável.
🔐 UMA ESTRATÉGIA ROBUSTA DE SEGURANÇA DE API
Autenticar → Autorizar → Validar → Limitar → Monitorar → Proteger → Testar
Cada camada importa.
🌐 APIs + Microssserviços = Mais fronteiras de segurança
Aplicações modernas podem ser assim:
Frontend → API Gateway → Serviços → Banco de dados
Cada conexão cria mais uma fronteira de segurança que precisa ser protegida.
🤖 APLICATIVOS DE IA ADICIONAM OUTRA CAMADA
Sistemas de IA cada vez mais conectam modelos com bancos de dados, serviços em nuvem, sistemas de busca, APIs e ferramentas internas.
Se um aplicativo de IA tiver permissões excessivas, essas conexões podem se tornar um risco de segurança.
💡 MINHA CONCLUSÃO
Um frontend bonito não significa uma aplicação segura.
Garanta a segurança da API.
Controle a autorização.
Valide as entradas.
Monitore a atividade.
Teste continuamente.
Não proteja apenas o que os usuários conseguem ver.
Proteja o que a aplicação pode acessar. 🔐
Qual área de segurança de API merece mais atenção?
🔑 Autenticação
👤 Autorização
📊 Monitoramento
🧪 Testes
#API3
Aplicações modernas raramente funcionam sozinhas.
Por trás de sites, apps móveis, plataformas em nuvem e aplicações Web3 estão APIs conectando sistemas diferentes.
APIs podem lidar com:
🔐 Autenticação
👤 Dados do usuário
💳 Pagamentos
📦 Pedidos
☁️ Serviços em nuvem
🔗 Microssserviços
⛓️ Interações com blockchain
Mas essa conectividade também cria outra superfície de ataque.
Os atacantes não miram apenas no que os usuários conseguem ver. Eles podem mirar no que as aplicações conseguem acessar.
⚠️ PRINCIPAIS RISCOS DE SEGURANÇA DE API
🔴 Autenticação quebrada
Autenticação fraca pode expor contas e recursos protegidos.
🔴 Autorização quebrada
Estar autenticado não significa que você deva ter acesso a tudo.
🔴 Exposição excessiva de dados
APIs podem retornar informações sensíveis que a aplicação realmente não precisa.
🔴 Abuso de taxa (rate)
Requisições sem controle podem permitir enumeração, ataques a credenciais e esgotamento de recursos.
🔴 Validação ruim de entrada
Nunca confie cegamente nos dados recebidos. Trate a entrada da API como não confiável.
🔐 UMA ESTRATÉGIA ROBUSTA DE SEGURANÇA DE API
Autenticar → Autorizar → Validar → Limitar → Monitorar → Proteger → Testar
Cada camada importa.
🌐 APIs + Microssserviços = Mais fronteiras de segurança
Aplicações modernas podem ser assim:
Frontend → API Gateway → Serviços → Banco de dados
Cada conexão cria mais uma fronteira de segurança que precisa ser protegida.
🤖 APLICATIVOS DE IA ADICIONAM OUTRA CAMADA
Sistemas de IA cada vez mais conectam modelos com bancos de dados, serviços em nuvem, sistemas de busca, APIs e ferramentas internas.
Se um aplicativo de IA tiver permissões excessivas, essas conexões podem se tornar um risco de segurança.
💡 MINHA CONCLUSÃO
Um frontend bonito não significa uma aplicação segura.
Garanta a segurança da API.
Controle a autorização.
Valide as entradas.
Monitore a atividade.
Teste continuamente.
Não proteja apenas o que os usuários conseguem ver.
Proteja o que a aplicação pode acessar. 🔐
Qual área de segurança de API merece mais atenção?
🔑 Autenticação
👤 Autorização
📊 Monitoramento
🧪 Testes
#API3