
PRECISO QUE VOCÊ LEIA ISTO DE VERDADE, NÃO APENAS ROLE A TELA E PASSE ADIANTE.
A Revolut, uma fintech com mais de 80 milhões de usuários, acabou de admitir que a própria equipe deles foi enganada e acabou fornecendo dados de clientes a atacantes que se faziam passar por uma agência governamental.
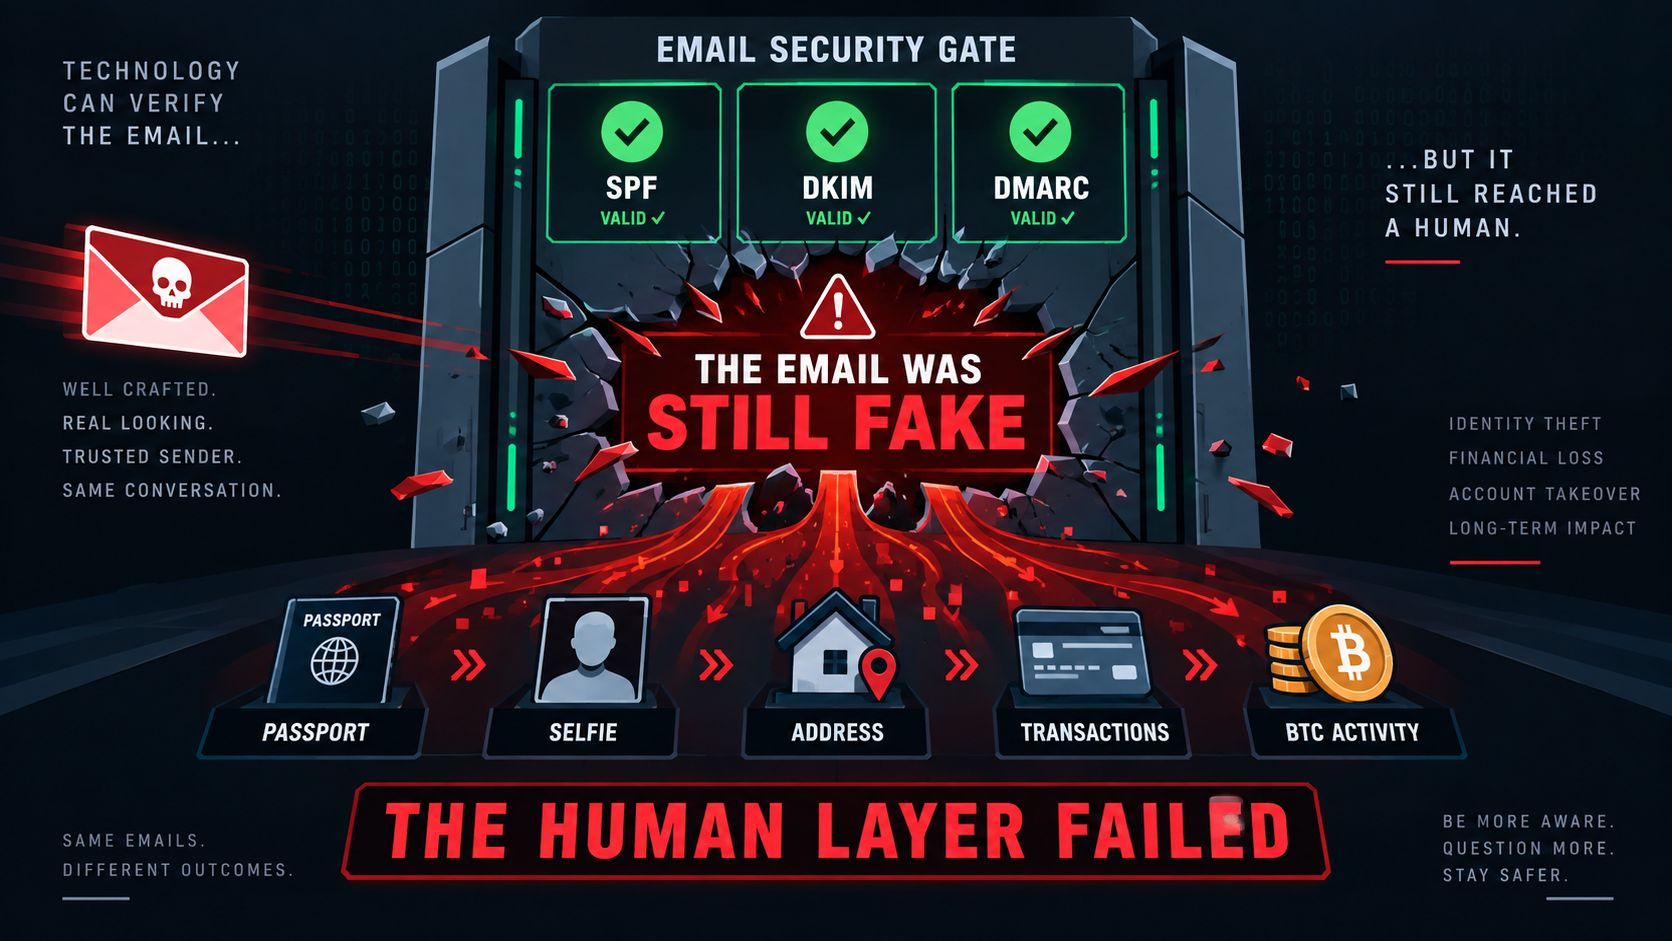
O e-mail foi tão convincente que passou por todas as verificações de autenticação que a segurança de e-mail foi criada para garantir. A equipe de conformidade da Revolut processou o pedido como se fosse totalmente legítimo.
O que de fato saiu da empresa: passaportes, carteiras de motorista, selfies de verificação, endereços residenciais, números de telefone, extratos completos da conta e histórico de transações, incluindo Bitcoin, caso você já tenha movido cripto pela sua conta.
A parte que realmente me assusta: um investigador de criptomoedas bem conhecido diz que isso parece ter sido um alvo especificamente direcionado a contas de pessoas ricas. Não foi uma coleta aleatória. Foi uma operação direcionada.
A mensagem da Revolut é “Seu dinheiro está seguro”, e tecnicamente isso é verdade. Nenhuma senha ou número de cartão foi obtido. Mas, honestamente, em 2026, seus documentos de identidade e seu histórico financeiro nas mãos erradas podem causar tanto dano quanto (ou às vezes até mais do que) um número de cartão roubado.
Se você usa Revolut, especialmente se alguma vez você já teve cripto lá, fique extremamente desconfiado de qualquer e-mail sobre essa violação neste momento. Uma segunda onda de phishing usando exatamente esses dados roubados já começou.
#RevolutConfirmsFakeGovEmailDataBreach
A Revolut, uma fintech com mais de 80 milhões de usuários, acabou de admitir que a própria equipe deles foi enganada e acabou fornecendo dados de clientes a atacantes que se faziam passar por uma agência governamental.
O e-mail foi tão convincente que passou por todas as verificações de autenticação que a segurança de e-mail foi criada para garantir. A equipe de conformidade da Revolut processou o pedido como se fosse totalmente legítimo.
O que de fato saiu da empresa: passaportes, carteiras de motorista, selfies de verificação, endereços residenciais, números de telefone, extratos completos da conta e histórico de transações, incluindo Bitcoin, caso você já tenha movido cripto pela sua conta.
A parte que realmente me assusta: um investigador de criptomoedas bem conhecido diz que isso parece ter sido um alvo especificamente direcionado a contas de pessoas ricas. Não foi uma coleta aleatória. Foi uma operação direcionada.
A mensagem da Revolut é “Seu dinheiro está seguro”, e tecnicamente isso é verdade. Nenhuma senha ou número de cartão foi obtido. Mas, honestamente, em 2026, seus documentos de identidade e seu histórico financeiro nas mãos erradas podem causar tanto dano quanto (ou às vezes até mais do que) um número de cartão roubado.
Se você usa Revolut, especialmente se alguma vez você já teve cripto lá, fique extremamente desconfiado de qualquer e-mail sobre essa violação neste momento. Uma segunda onda de phishing usando exatamente esses dados roubados já começou.
#RevolutConfirmsFakeGovEmailDataBreach