⚠️ Hackers estão enviando e-mails de phishing em nome da Trezor
A Trezor informou sobre a invasão de um provedor de e-mail terceirizado — os criminosos obtiveram acesso para enviar e-mails que pareciam mensagens da empresa.
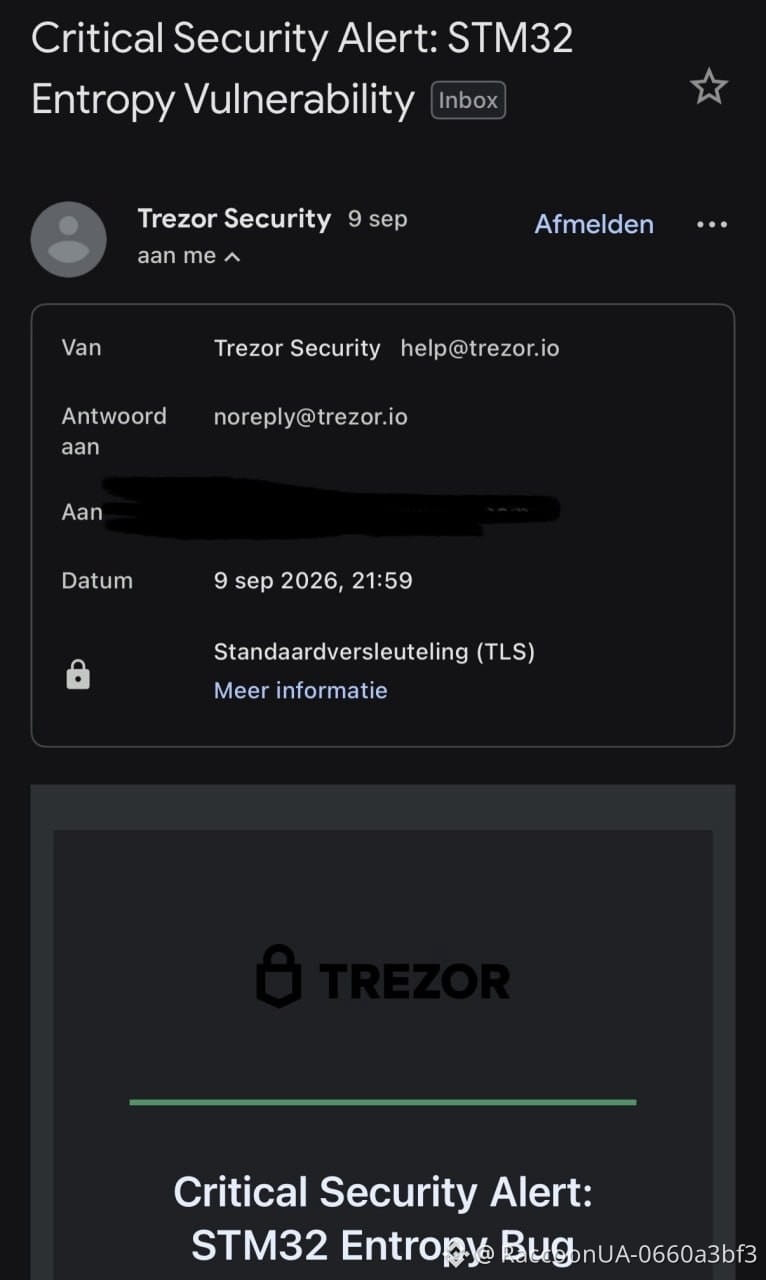
No e-mail falso com o título «Critical Security Alert: STM32 Entropy Vulnerability», os usuários são induzidos a clicar em um link malicioso.
A Trezor já desativou o domínio relacionado e está investigando o incidente. A empresa pede que não se clique em links desses e-mails.
$TRB
$CRMB
$SOL
A Trezor informou sobre a invasão de um provedor de e-mail terceirizado — os criminosos obtiveram acesso para enviar e-mails que pareciam mensagens da empresa.
No e-mail falso com o título «Critical Security Alert: STM32 Entropy Vulnerability», os usuários são induzidos a clicar em um link malicioso.
A Trezor já desativou o domínio relacionado e está investigando o incidente. A empresa pede que não se clique em links desses e-mails.
$TRB
$CRMB
$SOL