⚠️ $MINIMA Incidente de Segurança da Web Wallet ⚠️
De acordo com o próprio aviso de segurança da Minima, uma vulnerabilidade pode ter permitido que um agente malicioso examinasse chaves privadas expostas e acessasse fundos pertencentes a alguns usuários da web wallet que fizeram login entre 20 de março e 8 de maio. Os usuários foram aconselhados a gerar novas carteiras e transferir seus fundos.
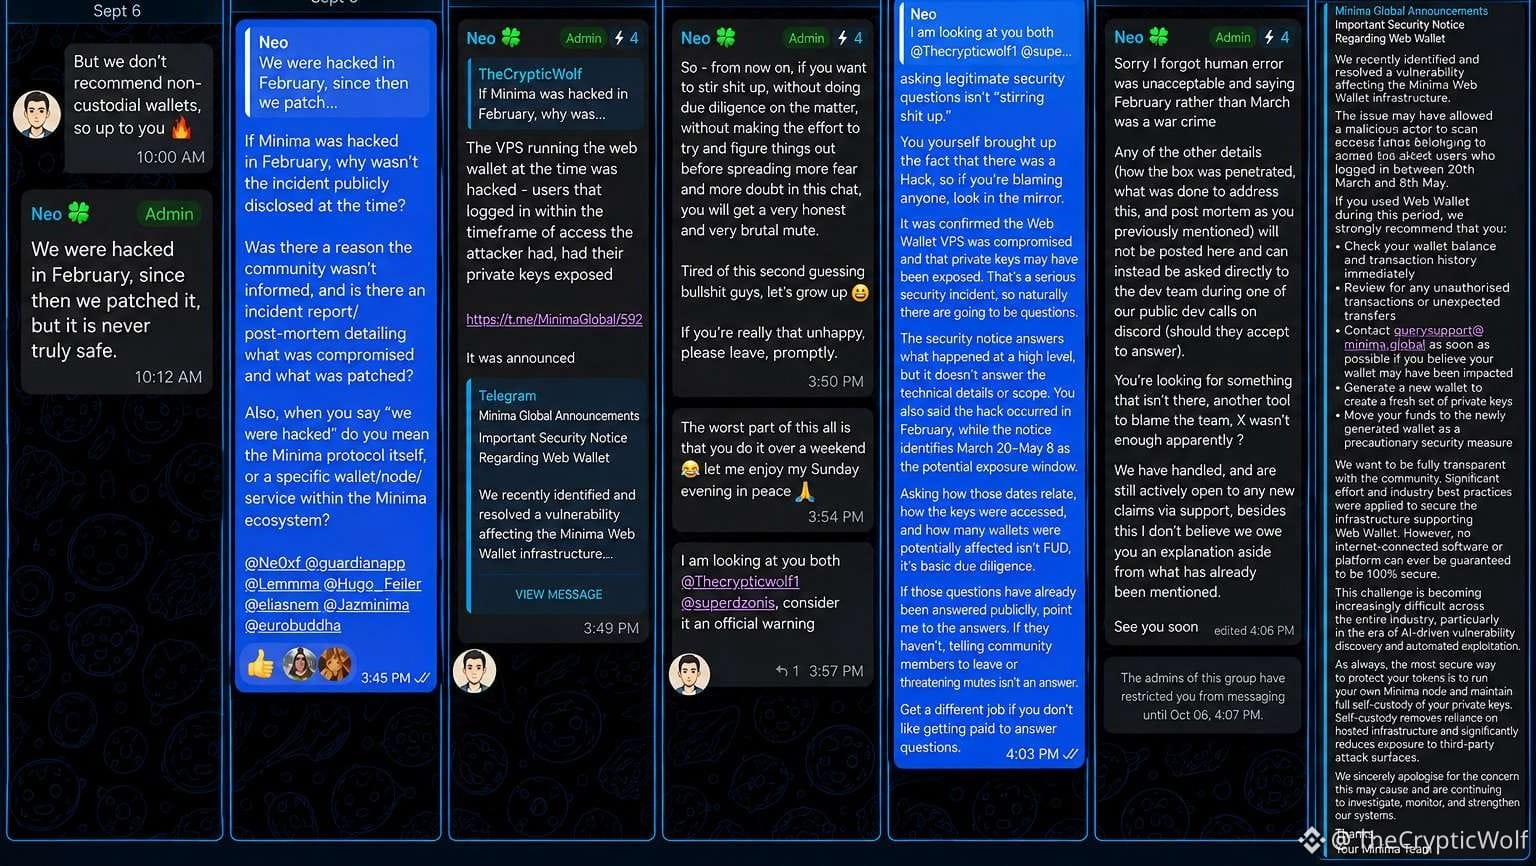
No Telegram, o responsável por Produtos e Operações da Comunidade da Minima também afirmou hoje: "Fomos hackeados em fevereiro"
Mais tarde, ele esclareceu que o VPS que executava a web wallet foi comprometido e que os usuários que fizeram login durante o período de acesso do invasor tiveram suas chaves privadas expostas.
Eu perguntei:
- Como as chaves privadas foram expostas tecnicamente?
- Quantas carteiras foram potencialmente afetadas?
- Como a data do comprometimento em fevereiro se relaciona com a janela de exposição de 20 de março a 8 de maio?
- Houve um relatório de incidente/pós-morte detalhando o que aconteceu e o que foi remediado?
Posteriormente, recebi um "aviso oficial" e, por fim, fui banido do grupo TG da Minima até 6 de outubro.
Depois do banimento, disseram-me que a data de fevereiro foi erro humano e que as perguntas técnicas adicionais poderiam ser direcionadas à equipe de desenvolvimento durante um fórum no Discord, "caso aceitassem responder".
Outro ponto que vale destacar:
NÃO encontrei uma divulgação oficial de segurança sobre este incidente na conta principal @Minima_Global no X.
No entanto, ele foi divulgado em 21 de maio, quase duas semanas depois, no canal oficial de anúncios TG da Minima.
Não estou alegando que a própria blockchain da Minima tenha sido hackeada. O incidente divulgado diz respeito à infraestrutura da web wallet, o que é extremamente sério, considerando que as chaves privadas foram expostas e os fundos podem ter sido roubados.
Estou simplesmente documentando o que a Minima divulgou, o que permanece sem პასუხa publicamente e o que aconteceu quando essas perguntas foram feitas.
Incidentes de segurança merecem transparência. Fazer perguntas sobre escopo, cronologia, mecanismo do ataque e correção é diligência básica, não FUD.
De acordo com o próprio aviso de segurança da Minima, uma vulnerabilidade pode ter permitido que um agente malicioso examinasse chaves privadas expostas e acessasse fundos pertencentes a alguns usuários da web wallet que fizeram login entre 20 de março e 8 de maio. Os usuários foram aconselhados a gerar novas carteiras e transferir seus fundos.
No Telegram, o responsável por Produtos e Operações da Comunidade da Minima também afirmou hoje: "Fomos hackeados em fevereiro"
Mais tarde, ele esclareceu que o VPS que executava a web wallet foi comprometido e que os usuários que fizeram login durante o período de acesso do invasor tiveram suas chaves privadas expostas.
Eu perguntei:
- Como as chaves privadas foram expostas tecnicamente?
- Quantas carteiras foram potencialmente afetadas?
- Como a data do comprometimento em fevereiro se relaciona com a janela de exposição de 20 de março a 8 de maio?
- Houve um relatório de incidente/pós-morte detalhando o que aconteceu e o que foi remediado?
Posteriormente, recebi um "aviso oficial" e, por fim, fui banido do grupo TG da Minima até 6 de outubro.
Depois do banimento, disseram-me que a data de fevereiro foi erro humano e que as perguntas técnicas adicionais poderiam ser direcionadas à equipe de desenvolvimento durante um fórum no Discord, "caso aceitassem responder".
Outro ponto que vale destacar:
NÃO encontrei uma divulgação oficial de segurança sobre este incidente na conta principal @Minima_Global no X.
No entanto, ele foi divulgado em 21 de maio, quase duas semanas depois, no canal oficial de anúncios TG da Minima.
Não estou alegando que a própria blockchain da Minima tenha sido hackeada. O incidente divulgado diz respeito à infraestrutura da web wallet, o que é extremamente sério, considerando que as chaves privadas foram expostas e os fundos podem ter sido roubados.
Estou simplesmente documentando o que a Minima divulgou, o que permanece sem პასუხa publicamente e o que aconteceu quando essas perguntas foram feitas.
Incidentes de segurança merecem transparência. Fazer perguntas sobre escopo, cronologia, mecanismo do ataque e correção é diligência básica, não FUD.