

VISÃO GERAL
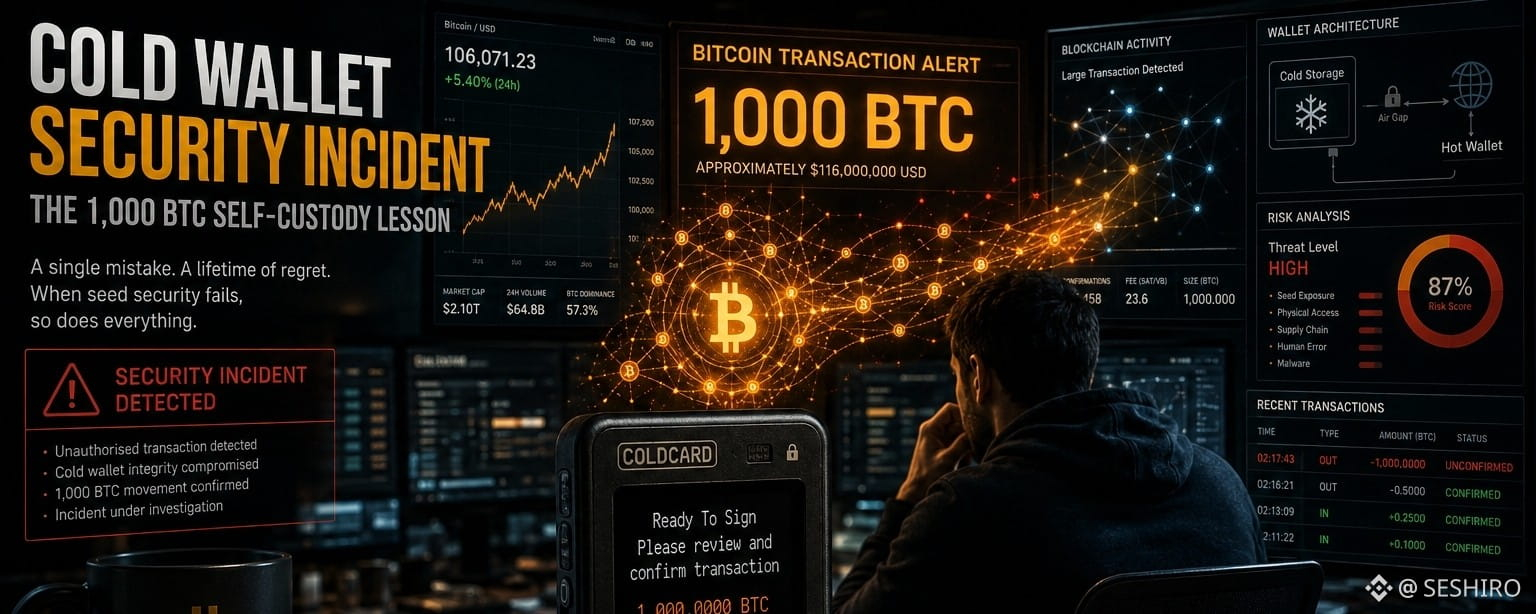
Por anos, a Coldcard foi a carteira de hardware para a qual detentores sérios de Bitcoin apontavam quando perguntados para onde grandes quantias deveriam ir. Fabricada pela empresa canadense Coinkite desde 2017, ela construiu uma reputação como o armazenamento a frio preferido dos Bitcoiner paranoicos. Sem conexão (air gapped). Bitcoin apenas. Firmware de código aberto. Dois elementos seguros. O tipo de carteira que fazia as pessoas se sentirem genuinamente seguras.
Então, em 30 de julho de 2026, tudo mudou.
Na manhã de 30 de julho de 2026, um único atacante esvaziou 1.196 endereços de Bitcoin em cerca de 41 minutos. Aproximadamente 1.082 BTC, equivalentes a cerca de US$ 70 milhões na época, foram retirados de carteiras que nunca haviam tocado a internet.
Quando a poeira baixou, o valor confirmado havia passado de US$ 130 milhões em mais de 5.200 endereços e ainda estava subindo. Foi o maior exploit de carteira de hardware da história das criptos e o terceiro maior hack de 2026.
O QUE É COLDCARD
O Coldcard é feito pela empresa canadense Coinkite desde 2017. Ele construiu uma reputação com design focado apenas em Bitcoin, elementos seguros duplos, firmware de código aberto e recursos de segurança física em camadas que a maioria dos concorrentes não oferecia.
Não era uma carteira para iniciantes. Era a carteira séria de custódia própria que defensores recomendavam para pessoas que guardavam quantidades significativas de Bitcoin. O tipo de dispositivo que fazia os usuários sentirem que tinham feito tudo certo.
Como uma vítima colocou depois de perder US$ 1,6 milhão: “Talvez a parte mais difícil disso seja que eu fiz tudo certo. Eu nunca compartilhei minha frase-semente com ninguém. Meus dispositivos nunca tocaram na internet. Tudo foi guardado em múltiplos cofre(s) e caixas de depósito. Nada disso importou. Tudo porque o hardware que criou originalmente a frase-semente tinha uma única linha no código deles de 2021 que tinha uma vulnerabilidade.”
Aquele único trecho de código de 2021 é onde a história realmente começa.
O BUG QUE ESTAVA ESCONDIDO DESDE 2021
Um erro de configuração de build no firmware do Coldcard versão 4.0.1 enviado em março de 2021 roteou a geração de sementes para um gerador determinístico de números pseudoaleatórios em software, em vez do gerador aleatório de hardware STM32 do dispositivo, reduzindo a entropia efetiva de 128 bits para aproximadamente 40 bits nos dispositivos Mk3 e 72 bits nos modelos Mk4, Mk5 e Q.
Vamos destrinchar isso em linguagem simples.
Quando você configura uma carteira de hardware pela primeira vez, ela gera uma frase-semente. Essa frase-semente é derivada de um número aleatório. A aleatoriedade desse número é tudo. Quanto mais aleatório for, mais difícil é para qualquer pessoa adivinhar ou recriar sua chave privada.
O firmware do Coldcard deveria usar seu gerador de números aleatórios de hardware para criar essa aleatoriedade. Em vez disso, um erro de código o enviou para um gerador de software que era bem menos aleatório e usava constantes previsíveis. O resultado foram frases-semente que pareciam normais, mas eram matematicamente muito mais fracas do que deveriam ser.
Os elementos seguros nunca foram comprometidos. As sementes que eles protegiam já eram fracas desde o momento em que foram criadas.
Ninguém sabia. As carteiras pareciam bem. As frases-semente pareciam bem. A segurança parecia bem. Mas por baixo de cada carteira gerada no firmware afetado entre março de 2021 e o lançamento do patch em julho de 2026 havia uma chave privada que, teoricamente, poderia ser forçada por força bruta por qualquer pessoa com poder de computação e conhecimento suficientes da falha.
COMO O ATAQUE SE DESDOBROU
Um atacante começou a varrer carteiras em 30 de julho de 2026, drenando 1.082 BTC de 1.196 endereços em 41 minutos durante a primeira onda.
Vinte e cinco minutos depois dessa primeira onda, centenas de detentores de Bitcoin já haviam perdido tudo em suas carteiras de custódia fria. A velocidade foi possível porque o atacante não precisava de acesso físico a nenhum dispositivo. Ele simplesmente usou o conhecimento da falha do firmware para recriar computacionalmente as chaves privadas enfraquecidas e drenar as carteiras remotamente.
O que começou como um ataque coordenado aparentemente único rapidamente se transformou em outra coisa totalmente diferente. O exploit do Coldcard se fragmentou, saindo de algumas ondas coordenadas, para um vale-tudo aberto, com a Galaxy Research estimando que pelo menos 15 atacantes separados estão drenando carteiras vulneráveis.
A empresa de analytics de blockchain TRM Labs rastreou a atividade até pelo menos 15 atores de ameaça distintos, alguns provavelmente oportunistas. Os fundos roubados foram roteados por ferramentas de privacidade, incluindo Wasabi e Tornado Cash, segundo a CertiK.
Assim que a vulnerabilidade se tornou conhecida, não foi apenas o atacante original que a explorou. Outros que entenderam a falha entraram em cena procurando por carteiras vulneráveis que ainda não tinham sido drenadas.
AS VÍTIMAS NÃO FIZERAM NADA DE ERRADO
Esta é a parte da história que a torna especialmente difícil de processar.
A parte desconfortável é que nenhuma das vítimas fez algo errado. Elas não clicaram em link de phishing, não colaram uma frase-semente em um site falso nem assinaram uma transação maliciosa.
Cada orientação padrão de custódia própria foi seguida. Mantenha sua frase-semente offline. Nunca compartilhe com ninguém. Use uma carteira de hardware. Guarde-a em vários locais seguros.
Tudo isso era irrelevante porque o problema não era com a forma como os usuários lidavam com as carteiras. O problema estava embutido no próprio dispositivo no momento em que a carteira foi configurada pela primeira vez. Uma vulnerabilidade introduzida por uma única linha de código cinco anos antes de os ataques começarem.
Essa realidade abalou profundamente a comunidade de custódia própria. A promessa das carteiras de hardware é que, se você fizer tudo certo, seus fundos ficam seguros. O exploit do Coldcard provou que fazer tudo certo nem sempre é suficiente se o próprio hardware tiver uma falha que você não consegue ver.
QUAIS DISPOSITIVOS FORAM AFETADOS
Ataques exploraram versões de firmware 4.0.1 a 4.1.9, indo de março de 2021 até o lançamento do patch em julho de 2026.
Isso significa que qualquer usuário do Coldcard que tenha gerado sua frase-semente em um firmware dentro dessa faixa está potencialmente vulnerável. A falha afetou os modelos Mk3, Mk4, Mk5 e Q em graus variados, com os dispositivos Mk3 tendo a menor força de chave, em aproximadamente 40 bits.
Atualizar o firmware não corrige carteiras existentes. Qualquer pessoa que gerou uma semente em um Coldcard entre março de 2021 e o patch deve tratá-la como comprometida e migrar para uma nova semente.
Isso é crítico. Instalar o firmware mais recente não reverte o dano. Se sua carteira foi configurada durante o período afetado, a frase-semente que ela gerou ainda está fraca, independentemente da versão do firmware que você está usando agora. A única ação segura é gerar uma frase-semente completamente nova em um dispositivo corrigido e transferir os fundos para a nova carteira.
AS PERGUNTAS MAIS AMPLOS QUE ISSO LEVANTA
O incidente é o maior exploit de carteira de hardware da história das criptos e está forçando todo o modelo de custódia própria do Bitcoin a responder uma pergunta que ele evitou desde o início: quem audita o código que gera suas chaves?
Carteiras de hardware são confiáveis porque supostamente são mais seguras do que carteiras de software ou contas de corretora. As pessoas as compram especificamente porque querem remover seus fundos de qualquer superfície de ataque online. O exploit do Coldcard mostra que a segurança de uma carteira de hardware depende inteiramente da integridade do firmware e da qualidade do seu código em cada etapa do desenvolvimento.
O firmware da Coinkite é de código aberto, o que geralmente é considerado uma vantagem de segurança porque qualquer pessoa pode analisar o código. Mas código aberto não significa que cada linha de código seja revisada minuciosamente por especialistas independentes. A falha introduzida em março de 2021 ficou sem ser descoberta por mais de cinco anos.
O CEO da Onramp, Michael Tanguma, observou que custódia própria e ETFs compartilham o mesmo problema: um único ponto de falha. Em um ETF, esse único ponto é o custodiante. Na custódia própria, esse único ponto é o dispositivo e o código executado nele.
Nenhuma delas é perfeitamente segura. Elas apenas têm modos diferentes de falha.
O QUE OS USUÁRIOS AFETADOS DEVEM FAZER AGORA
Se você tem um Coldcard que foi configurado entre março de 2021 e julho de 2026, veja o que a comunidade de segurança está recomendando:
Presuma que sua semente atual foi comprometida, independentemente de seus fundos terem sido movidos
Configure um Coldcard totalmente novo no firmware corrigido mais recente e gere uma semente completamente nova
Transfira todos os fundos dos endereços da sua antiga carteira para novos endereços gerados na nova semente
Faça isso com urgência porque carteiras vulneráveis que ainda não foram esvaziadas podem continuar sendo alvo
Não basta atualizar o firmware no seu dispositivo atual e considerar que você está seguro. A frase-semente gerada sob o firmware vulnerável ainda está fraca. Você precisa de uma nova semente gerada em condições limpas.
CONCLUSÃO
Os prejuízos de mais de US$ 116 milhões não vieram de um elemento seguro quebrado, mas da geração fraca de frases-semente, mostrando que a segurança de uma carteira de hardware não se resume apenas à arquitetura do dispositivo. É sobre a pilha completa: qualidade da geração da semente, higiene nas atualizações de firmware e a capacidade do usuário de verificar e responder aos avisos de segurança.
O exploit do Coldcard não significa que carteiras de hardware não valham a pena. Significa que a suposição de que qualquer dispositivo é completamente infalível precisa ser aposentada permanentemente.
A custódia própria ainda é uma das ferramentas mais poderosas disponíveis para usuários de cripto. Mas ela traz uma responsabilidade que vai além de apenas comprar o dispositivo certo. É necessário manter-se informado sobre avisos de segurança, entender qual firmware seu dispositivo está executando e estar disposto a migrar os fundos quando uma vulnerabilidade é descoberta, mesmo anos depois de sua carteira ter sido configurada pela primeira vez.
A lição mais difícil do exploit do Coldcard é que fazer tudo certo hoje não é garantia de segurança se algo deu errado no momento em que sua carteira foi criada pela primeira vez.
Em cripto, esse tipo de risco oculto é real e sempre foi.
SE VOCÊ QUER MAIS DESSAS INFORMAÇÕES, HÁ MUITO MAIS A CAMINHO RELACIONADO AO ESPAÇO CRIPTO.
POR ENQUANTO, SIGA A GENTE NO TWITTER: SMCRESEARCHERS

BNB
714.32
-3.93%