#dusk $DUSK @Dusk O primo mais novo está mexendo com e-commerce transfronteiriço. Quando estávamos conversando, ele comentou de passagem: — Hoje em dia, o que mais irrita para fazer negócios é o KYC. A cada nova plataforma, você precisa reenviar o documento de identidade, o extrato bancário e os dados de novo. As informações ficam espalhadas por todo lado. Na hora, me veio à cabeça o protocolo Citadel da Dusk. Voltei e revisei minhas anotações, e quanto mais pensava, mais parecia que era o mesmo tipo de problema da reclamação dele.
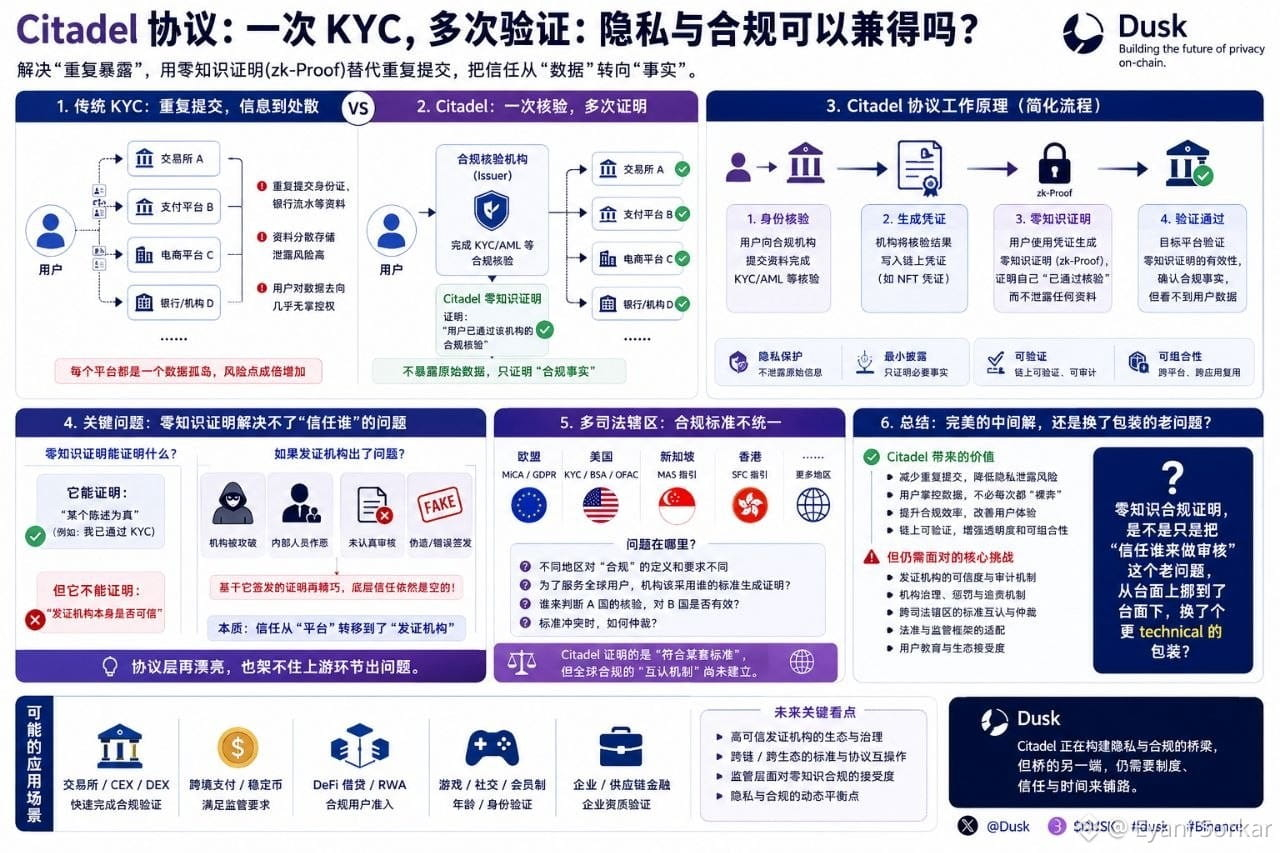
O núcleo da solução da Citadel é o conceito de "exposição repetida". No KYC tradicional, cada plataforma coleta e armazena, separadamente, seus dados de identidade; quanto mais fragmentados eles ficam, mais pontos de vazamento e de uso indevido surgem. A Citadel usa uma abordagem baseada em provas de conhecimento zero (zero-knowledge). Em vez de você precisar reenviar dados brutos — como RG/CPF, endereço, detalhes de ativos — para cada nova plataforma, você só precisa provar, por meios criptográficos, o fato de que "foi aprovado em uma verificação de conformidade por alguma instituição". Assim, a parte reguladora obtém seu "semáforo verde", mas suas informações específicas não ficam expostas para todo mundo.
A primeira reação do primo foi: "Mas como a plataforma vai saber que você não está trapaceando?" Essa pergunta, na verdade, acerta o ponto. Provas de conhecimento zero conseguem provar que "uma determinada afirmação é verdadeira"; porém, não conseguem avaliar por você se a própria instituição que emitiu o documento é confiável. Se a instituição original teve algum problema — por exemplo, foi comprometida, ou nem verificou de verdade — então, por mais sofisticada que seja a prova emitida com base nela, a confiança na base ainda é vazia. Isso é muito semelhante ao que eu estava confuso antes: a conversão entre contas de Phoenix/Moonlight, ou o desacoplamento dos certificados de staking de liquidez em Sozu — no fundo, é o mesmo tipo de questão. Mesmo que a matemática do protocolo no nível da camada seja linda, ela não consegue contornar um problema em algum elo upstream.
E ainda existe um problema mais chato no mundo real: diferentes jurisdições definem "conformidade" de formas diferentes. MiCA da União Europeia, critérios de KYC nos Estados Unidos, e as interpretações regulatórias em vários países da Ásia não são iguais. A Citadel prova que "atende a um conjunto de padrões"; mas se uma instituição quiser atender clientes de múltiplas jurisdições ao mesmo tempo, qual padrão deve ser usado para gerar essa prova? E quem vai arbitrar qual verificação em uma jurisdição vale ou é válida para outra? Por enquanto, não dá para ver uma resposta clara.
Ficando mais uma vez pensando: a prova de conformidade com conhecimento zero soa como uma solução intermediária perfeita. Será que ela só pega o velho problema de "em quem confiar para fazer a auditoria", empurra para baixo do tapete e muda a embalagem técnica?
@Dusk $DUSK #dusk #Binance
O núcleo da solução da Citadel é o conceito de "exposição repetida". No KYC tradicional, cada plataforma coleta e armazena, separadamente, seus dados de identidade; quanto mais fragmentados eles ficam, mais pontos de vazamento e de uso indevido surgem. A Citadel usa uma abordagem baseada em provas de conhecimento zero (zero-knowledge). Em vez de você precisar reenviar dados brutos — como RG/CPF, endereço, detalhes de ativos — para cada nova plataforma, você só precisa provar, por meios criptográficos, o fato de que "foi aprovado em uma verificação de conformidade por alguma instituição". Assim, a parte reguladora obtém seu "semáforo verde", mas suas informações específicas não ficam expostas para todo mundo.
A primeira reação do primo foi: "Mas como a plataforma vai saber que você não está trapaceando?" Essa pergunta, na verdade, acerta o ponto. Provas de conhecimento zero conseguem provar que "uma determinada afirmação é verdadeira"; porém, não conseguem avaliar por você se a própria instituição que emitiu o documento é confiável. Se a instituição original teve algum problema — por exemplo, foi comprometida, ou nem verificou de verdade — então, por mais sofisticada que seja a prova emitida com base nela, a confiança na base ainda é vazia. Isso é muito semelhante ao que eu estava confuso antes: a conversão entre contas de Phoenix/Moonlight, ou o desacoplamento dos certificados de staking de liquidez em Sozu — no fundo, é o mesmo tipo de questão. Mesmo que a matemática do protocolo no nível da camada seja linda, ela não consegue contornar um problema em algum elo upstream.
E ainda existe um problema mais chato no mundo real: diferentes jurisdições definem "conformidade" de formas diferentes. MiCA da União Europeia, critérios de KYC nos Estados Unidos, e as interpretações regulatórias em vários países da Ásia não são iguais. A Citadel prova que "atende a um conjunto de padrões"; mas se uma instituição quiser atender clientes de múltiplas jurisdições ao mesmo tempo, qual padrão deve ser usado para gerar essa prova? E quem vai arbitrar qual verificação em uma jurisdição vale ou é válida para outra? Por enquanto, não dá para ver uma resposta clara.
Ficando mais uma vez pensando: a prova de conformidade com conhecimento zero soa como uma solução intermediária perfeita. Será que ela só pega o velho problema de "em quem confiar para fazer a auditoria", empurra para baixo do tapete e muda a embalagem técnica?
@Dusk $DUSK #dusk #Binance