Eu já vi ciclos suficientes de cripto para saber que a descentralização geralmente vem com um asterisco em algum lugar. É só ler o bastante para encontrá-lo.
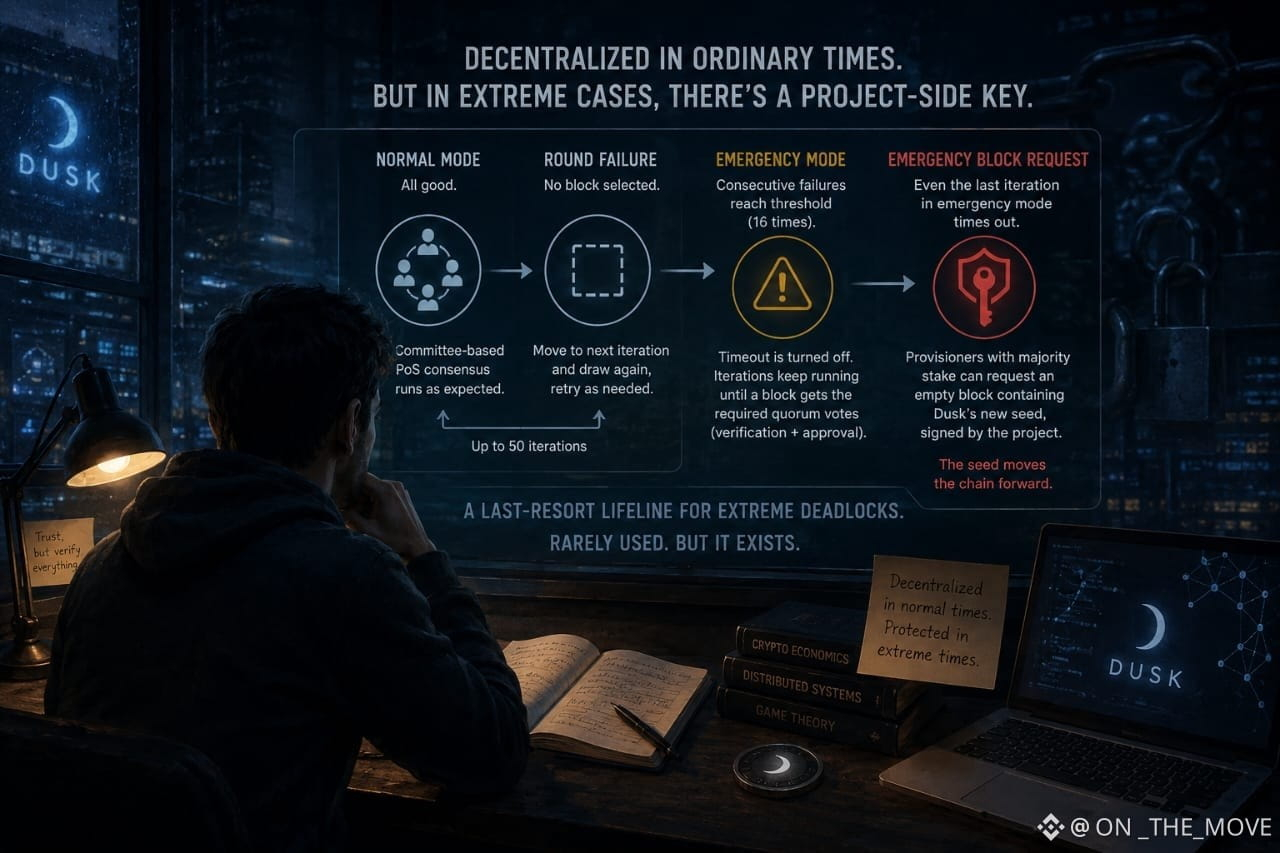
Foi isso que me chamou a atenção em relação ao Dusk. Comecei a analisar o desenho do seu consenso esperando a história usual: se um round falhar, você só tenta de novo. E sim, isso acontece. Mas depois de falhas consecutivas suficientes, o protocolo entra em modo de emergência e continua as iterações até que um bloco finalmente consiga o quórum de que precisa. A parte interessante é o que acontece quando até isso falha.
O fallback final é um bloco de emergência. Provedores (provisioners) que detêm a maioria do stake podem solicitá-lo, e o bloco vazio carrega um novo seed assinado pelo próprio Dusk, verificável por meio de uma chave pública global.
Eu já vi esse tipo de compromisso antes. As pessoas chamam sistemas de descentralizados quando tudo funciona normalmente e, então, aceitam silenciosamente uma saída especial para o momento em que tudo quebra. Eu não acho automaticamente que isso torne o Dusk centralizado. Honestamente, não ter um mecanismo de último recurso poderia ser pior.
Mas ainda não tenho certeza de quão confortável eu estou com esse limite. Quem controla o caminho de emergência, na prática? Quão transparentes são essas solicitações? Os de fora conseguem auditar de forma independente quando e por que foi acionado?
É aí que começa o meu ceticismo. Não porque o fallback existe, mas porque a parte mais importante da descentralização é frequentemente o que acontece quando as regras normais deixam de funcionar.
E é exatamente quando eu começo a prestar ainda mais atenção.
@Dusk #dusk $DUSK
Foi isso que me chamou a atenção em relação ao Dusk. Comecei a analisar o desenho do seu consenso esperando a história usual: se um round falhar, você só tenta de novo. E sim, isso acontece. Mas depois de falhas consecutivas suficientes, o protocolo entra em modo de emergência e continua as iterações até que um bloco finalmente consiga o quórum de que precisa. A parte interessante é o que acontece quando até isso falha.
O fallback final é um bloco de emergência. Provedores (provisioners) que detêm a maioria do stake podem solicitá-lo, e o bloco vazio carrega um novo seed assinado pelo próprio Dusk, verificável por meio de uma chave pública global.
Eu já vi esse tipo de compromisso antes. As pessoas chamam sistemas de descentralizados quando tudo funciona normalmente e, então, aceitam silenciosamente uma saída especial para o momento em que tudo quebra. Eu não acho automaticamente que isso torne o Dusk centralizado. Honestamente, não ter um mecanismo de último recurso poderia ser pior.
Mas ainda não tenho certeza de quão confortável eu estou com esse limite. Quem controla o caminho de emergência, na prática? Quão transparentes são essas solicitações? Os de fora conseguem auditar de forma independente quando e por que foi acionado?
É aí que começa o meu ceticismo. Não porque o fallback existe, mas porque a parte mais importante da descentralização é frequentemente o que acontece quando as regras normais deixam de funcionar.
E é exatamente quando eu começo a prestar ainda mais atenção.
@Dusk #dusk $DUSK