
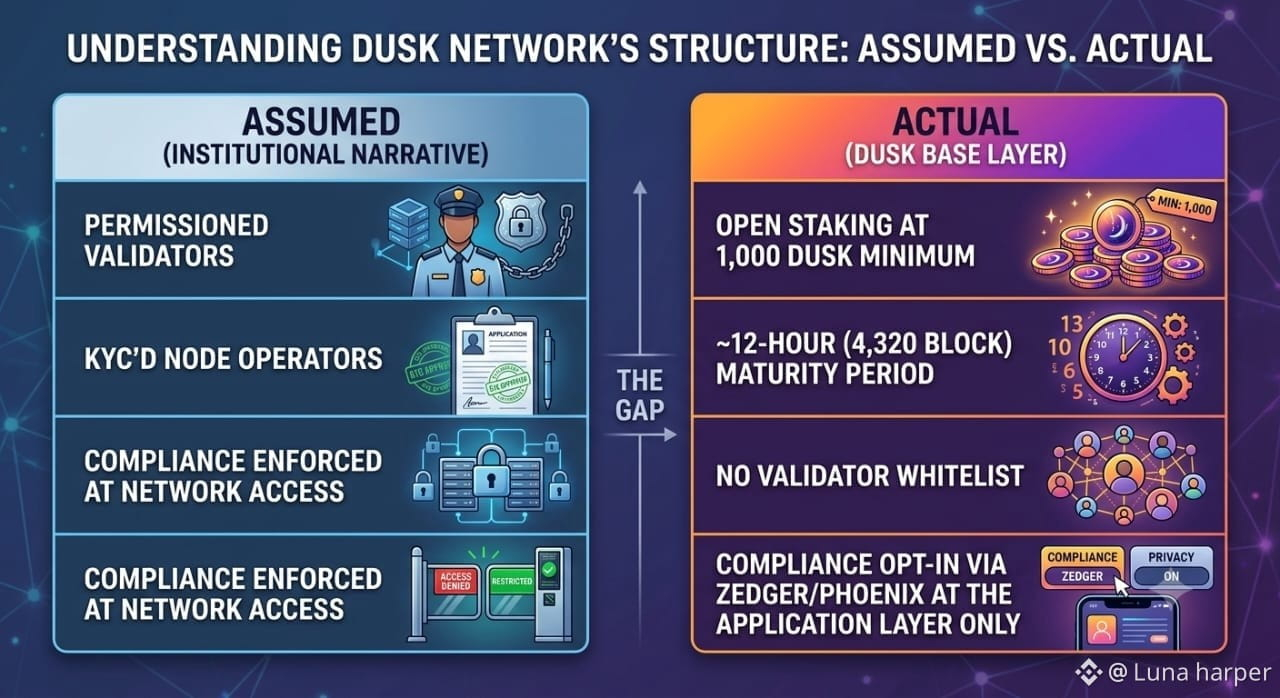
Estava a analisar a mecânica de staking da Dusk na semana passada e houve um detalhe que me ficou na cabeça. A Dusk $DUSK #Dusk @Dusk apresenta-se como uma solução para o setor financeiro regulamentado, com infraestrutura institucional e esse tipo de posicionamento. Por isso, esperava que a camada de rede tivesse algum tipo de controlo de acesso. Não tem. O mínimo para operar um nó provisionador e votar no consenso é de 1.000 DUSK e, depois de colocados em staking, os tokens ficam em maturação durante cerca de doze horas — aproximadamente 4.320 blocos — antes de ficarem ativos. É um patamar totalmente aberto e sem permissões: sem lista de permissões nem KYC para ajudar a proteger a rede. Entretanto, as ferramentas de conformidade propriamente ditas — Zedger, para a emissão confidencial de ativos, e Phoenix, para transações privadas — estão inteiramente na camada de aplicação, separadas de quem pode validar blocos. Esta divisão é o oposto do que imaginava para uma blockchain de «nível institucional». A maioria dos projetos que aposta na narrativa dos ativos do mundo real tende a preferir conjuntos de validadores com acesso restrito, ligados a operadores com KYC. A Dusk manteve estas duas coisas separadas de propósito. O que me continua a preocupar é que isto só compensa se os emissores aderirem efetivamente à camada de conformidade, já que nada na camada base os obriga a fazê-lo. Para já, isto continua a ser sobretudo uma possibilidade, não uma utilização comprovada. O consenso aberto aliado à conformidade opcional é uma aposta no comportamento, não na arquitetura. Ainda não sei se esta divisão é um design mais inteligente ou apenas mais difícil de comprovar na prática.

Junta-te a utilizadores de criptomoedas de todo o mundo na Binance Square
⚡️ Obtém informações úteis e recentes sobre criptomoedas.
💬 Com a confiança da maior exchange de criptomoedas do mundo.
👍 Descobre perspetivas reais de criadores verificados.
E-mail/Número de telefone