Uma frase no sign-off de produção do Dusk Hyperlane se destaca para mim: "no admin recovery path."
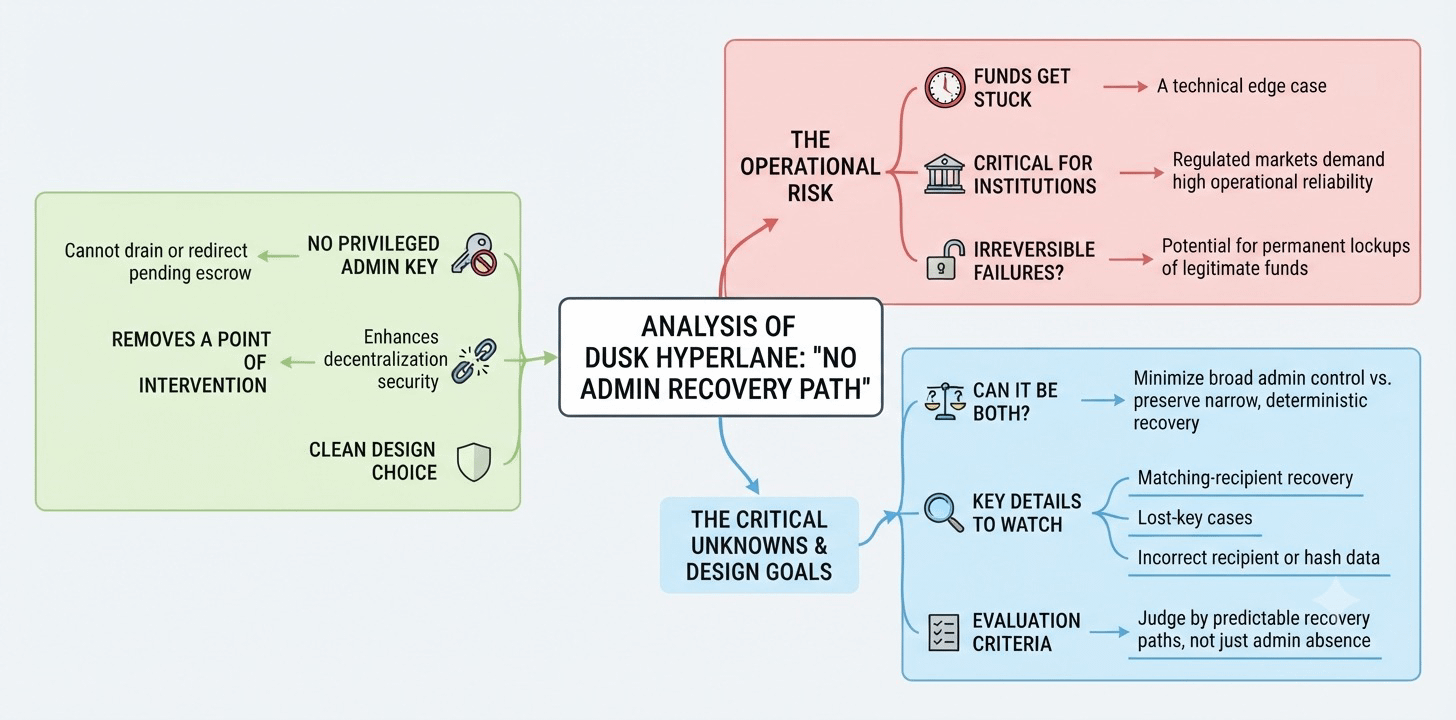
Isso soa como uma escolha limpa de minimização de confiança. Se não houver uma chave administrativa privilegiada que possa drenar ou redirecionar o escrow pendente, uma fonte óbvia de intervenção desaparece.
Mas isso também remove uma das maneiras mais evidentes de intervir quando fundos legítimos ficam presos. Isso importa, pois o Dusk busca levar os mercados financeiros para a blockchain com instituições licenciadas pela UE, onde uma transferência travada não é apenas um caso extremo técnico, mas parte da confiabilidade operacional que a infraestrutura precisa suportar.
O que ainda não sei é se o Dusk Hyperlane pode remover o amplo controle administrativo e ainda preservar uma forma estreita e determinística de recuperar falhas legítimas, ou se alguns erros simplesmente se tornam bloqueios permanentes.
Os detalhes que vale observar são bastante específicos: recuperação com destinatário correspondente, casos de chave perdida e dados incorretos do destinatário ou do hash.
A ausência de uma saída de emergência administrativa é uma evidência útil de que o controle privilegiado foi reduzido. É uma evidência mais fraca sobre se os fundos continuam recuperáveis quando algo dá errado.
Eu julgaria o design menos pela possibilidade de um administrador intervir e mais por saber se a recuperação legítima ainda tem um caminho previsível sem reabrir um amplo controle discricionário.
Remover uma autoridade de recuperação pode reduzir uma suposição de confiança ao mesmo tempo que torna outro modo de falha mais irreversível.
A questão é se o Dusk Hyperlane consegue minimizar a recuperação privilegiada sem transformar erros recuperáveis em estado permanente.
Estou observando o design de recuperação do escrow pendente, especialmente como o Dusk lida com chaves perdidas e dados incorretos do destinatário.
@Dusk $DUSK #dusk
Isso soa como uma escolha limpa de minimização de confiança. Se não houver uma chave administrativa privilegiada que possa drenar ou redirecionar o escrow pendente, uma fonte óbvia de intervenção desaparece.
Mas isso também remove uma das maneiras mais evidentes de intervir quando fundos legítimos ficam presos. Isso importa, pois o Dusk busca levar os mercados financeiros para a blockchain com instituições licenciadas pela UE, onde uma transferência travada não é apenas um caso extremo técnico, mas parte da confiabilidade operacional que a infraestrutura precisa suportar.
O que ainda não sei é se o Dusk Hyperlane pode remover o amplo controle administrativo e ainda preservar uma forma estreita e determinística de recuperar falhas legítimas, ou se alguns erros simplesmente se tornam bloqueios permanentes.
Os detalhes que vale observar são bastante específicos: recuperação com destinatário correspondente, casos de chave perdida e dados incorretos do destinatário ou do hash.
A ausência de uma saída de emergência administrativa é uma evidência útil de que o controle privilegiado foi reduzido. É uma evidência mais fraca sobre se os fundos continuam recuperáveis quando algo dá errado.
Eu julgaria o design menos pela possibilidade de um administrador intervir e mais por saber se a recuperação legítima ainda tem um caminho previsível sem reabrir um amplo controle discricionário.
Remover uma autoridade de recuperação pode reduzir uma suposição de confiança ao mesmo tempo que torna outro modo de falha mais irreversível.
A questão é se o Dusk Hyperlane consegue minimizar a recuperação privilegiada sem transformar erros recuperáveis em estado permanente.
Estou observando o design de recuperação do escrow pendente, especialmente como o Dusk lida com chaves perdidas e dados incorretos do destinatário.
@Dusk $DUSK #dusk