Estava a investigar o incidente da ponte de 16 de agosto da Dusk $DUSK #dusk Network @Dusk Foundation e, desta vez, a perspetiva foi diferente — menos «como reagiram?» e mais «porque é que foi sequer preciso reagir?»
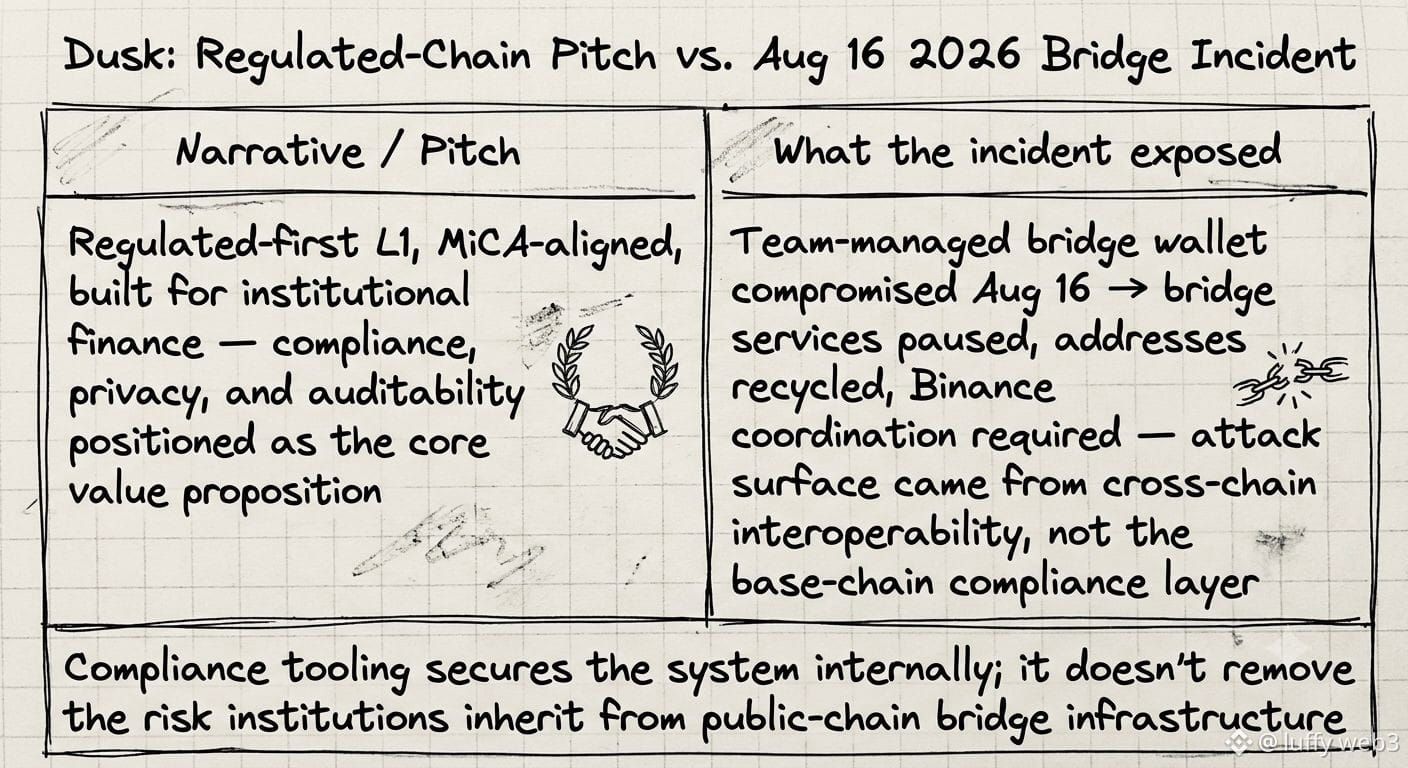
A questão é esta: uma carteira gerida pela equipa e usada nas operações da ponte foi comprometida. Não foi um erro do utilizador nem uma exploração de um contrato inteligente — foi uma carteira da ponte, precisamente o tipo de infraestrutura que tem de existir para uma blockchain pública comunicar com outras blockchains. A Dusk apresenta-se como uma rede que dá prioridade à regulamentação, alinhada com a MiCA e concebida para instituições. E, ainda assim, teve de suspender os serviços da ponte, substituir endereços e coordenar-se com a Binance durante o incidente.
Foi essa parte que me ficou na cabeça, espera lá—. As finanças tradicionais não têm «carteiras de ponte» como superfície de ataque. Uma bolsa de valores não precisa de uma camada de comunicação entre cadeias para liquidar uma transação. Assim que qualquer blockchain de nível institucional se liga ao ecossistema multichain mais amplo, herda o perfil de risco desse ecossistema, independentemente do rigor da camada de conformidade na sua própria cadeia base.
Isso mudou um pouco a forma como interpreto toda a conversa sobre uma «L1 regulamentada». As ferramentas de conformidade protegem-te dentro do sistema. Não reduzem a superfície de ataque que resulta, desde logo, de ser pública e interoperável.
Pergunto-me se as instituições avaliam esse compromisso entre interoperabilidade e risco da ponte separadamente da proposta de privacidade, ou se juntam tudo no mesmo pacote.
A questão é esta: uma carteira gerida pela equipa e usada nas operações da ponte foi comprometida. Não foi um erro do utilizador nem uma exploração de um contrato inteligente — foi uma carteira da ponte, precisamente o tipo de infraestrutura que tem de existir para uma blockchain pública comunicar com outras blockchains. A Dusk apresenta-se como uma rede que dá prioridade à regulamentação, alinhada com a MiCA e concebida para instituições. E, ainda assim, teve de suspender os serviços da ponte, substituir endereços e coordenar-se com a Binance durante o incidente.
Foi essa parte que me ficou na cabeça, espera lá—. As finanças tradicionais não têm «carteiras de ponte» como superfície de ataque. Uma bolsa de valores não precisa de uma camada de comunicação entre cadeias para liquidar uma transação. Assim que qualquer blockchain de nível institucional se liga ao ecossistema multichain mais amplo, herda o perfil de risco desse ecossistema, independentemente do rigor da camada de conformidade na sua própria cadeia base.
Isso mudou um pouco a forma como interpreto toda a conversa sobre uma «L1 regulamentada». As ferramentas de conformidade protegem-te dentro do sistema. Não reduzem a superfície de ataque que resulta, desde logo, de ser pública e interoperável.
Pergunto-me se as instituições avaliam esse compromisso entre interoperabilidade e risco da ponte separadamente da proposta de privacidade, ou se juntam tudo no mesmo pacote.