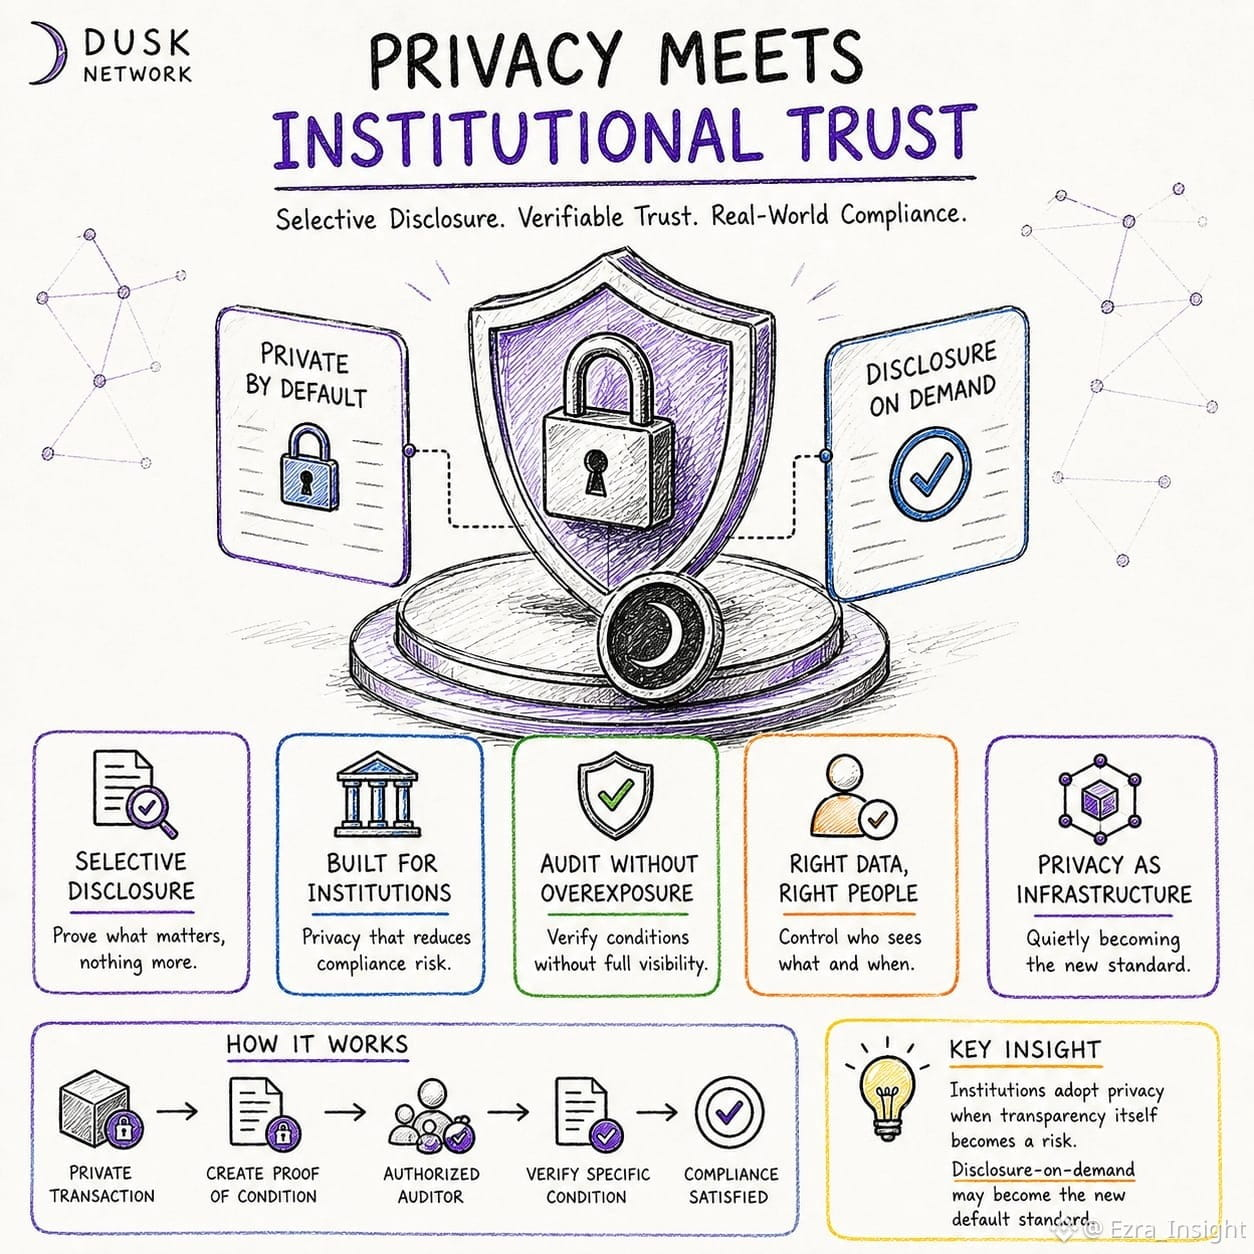
Eu ficava pensando em como as finanças reguladas e a tecnologia de privacidade parecem quase projetadas para discordar. Uma delas pede visibilidade, enquanto a outra parte da ideia de que a informação não deveria ser exposta por padrão. No começo, eu assumi que essa tensão era apenas algo que redes focadas em privacidade tinham de contornar. Mas quanto mais eu investiguei o Dusk, mais comecei a me perguntar se essa tensão é, na verdade, onde o valor está. O que chamou minha atenção não foi apenas a ideia de manter as transações privadas, mas a divulgação seletiva: um auditor consegue verificar uma condição específica sem receber todo o histórico da transação. Isso me fez repensar o que “privacidade” realmente significa aqui. Não é necessariamente sobre esconder tudo; pode ser sobre decidir o que é revelado, quando é revelado e quem tem o direito de ver. E é aí que a questão institucional fica interessante. Instituições raramente adotam infraestrutura de privacidade apenas por privacidade. Elas se movem quando a própria transparência começa a criar riscos. Então talvez o teste mais difícil do Dusk não seja se a criptografia funciona. É se as equipes de conformidade, eventualmente, decidem que a divulgação sob demanda é mais segura do que a divulgação por padrão e começam a usá-la como infraestrutura comum, sem fazer muito alarde sobre isso. Se essa mudança acontecer de forma silenciosa, alguém perceberia—até que já fosse normal?
@Dusk $DUSK #dusk
@Dusk $DUSK #dusk