#dusk $DUSK @Dusk
No início, pensei que uma sessão do Citadel 2 criptograficamente válida fosse um passe de acesso universal: se a prova fosse verificada on-chain, o serviço deveria me deixar entrar.
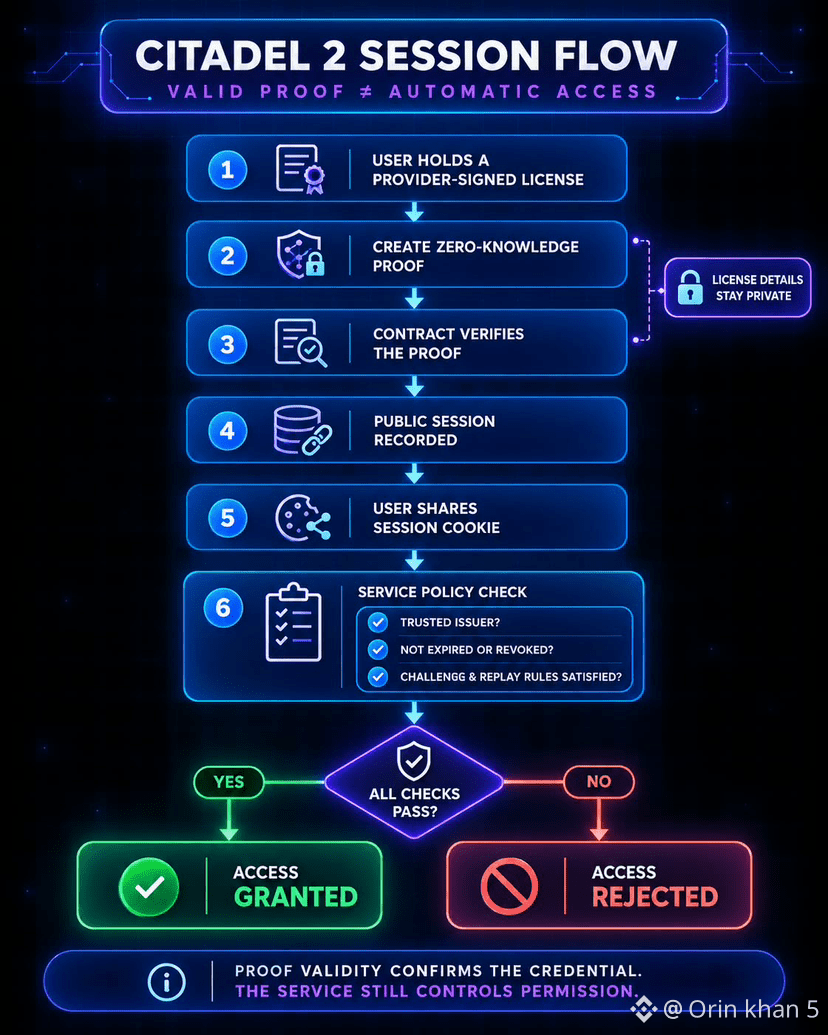
Ao analisar melhor a @Dusk, percebi que o design dela separa a validade da prova das permissões. O contrato pode verificar que eu possuo uma licença registrada e assinada pelo provedor e registrar uma sessão sem expor qual licença eu usei. Então eu compartilho um cookie de sessão, que o serviço verifica em relação a esse registro público.
Mas a decisão final ainda pertence ao serviço. Ele pode me rejeitar se não confiar no emissor, se a credencial estiver expirada ou revogada, ou se suas regras de desafio e repetição não forem satisfeitas.
É isso que eu gosto nessa abordagem. Privacidade não precisa eliminar controle; ela pode limitar a divulgação enquanto mantém a política do mundo real intacta.
Estou curioso para saber se os usuários vão achar esse equilíbrio reconfortante ou confuso.
Você preferiria acesso automático após a verificação da prova, ou verificações específicas do serviço?
No início, pensei que uma sessão do Citadel 2 criptograficamente válida fosse um passe de acesso universal: se a prova fosse verificada on-chain, o serviço deveria me deixar entrar.
Ao analisar melhor a @Dusk, percebi que o design dela separa a validade da prova das permissões. O contrato pode verificar que eu possuo uma licença registrada e assinada pelo provedor e registrar uma sessão sem expor qual licença eu usei. Então eu compartilho um cookie de sessão, que o serviço verifica em relação a esse registro público.
Mas a decisão final ainda pertence ao serviço. Ele pode me rejeitar se não confiar no emissor, se a credencial estiver expirada ou revogada, ou se suas regras de desafio e repetição não forem satisfeitas.
É isso que eu gosto nessa abordagem. Privacidade não precisa eliminar controle; ela pode limitar a divulgação enquanto mantém a política do mundo real intacta.
Estou curioso para saber se os usuários vão achar esse equilíbrio reconfortante ou confuso.
Você preferiria acesso automático após a verificação da prova, ou verificações específicas do serviço?