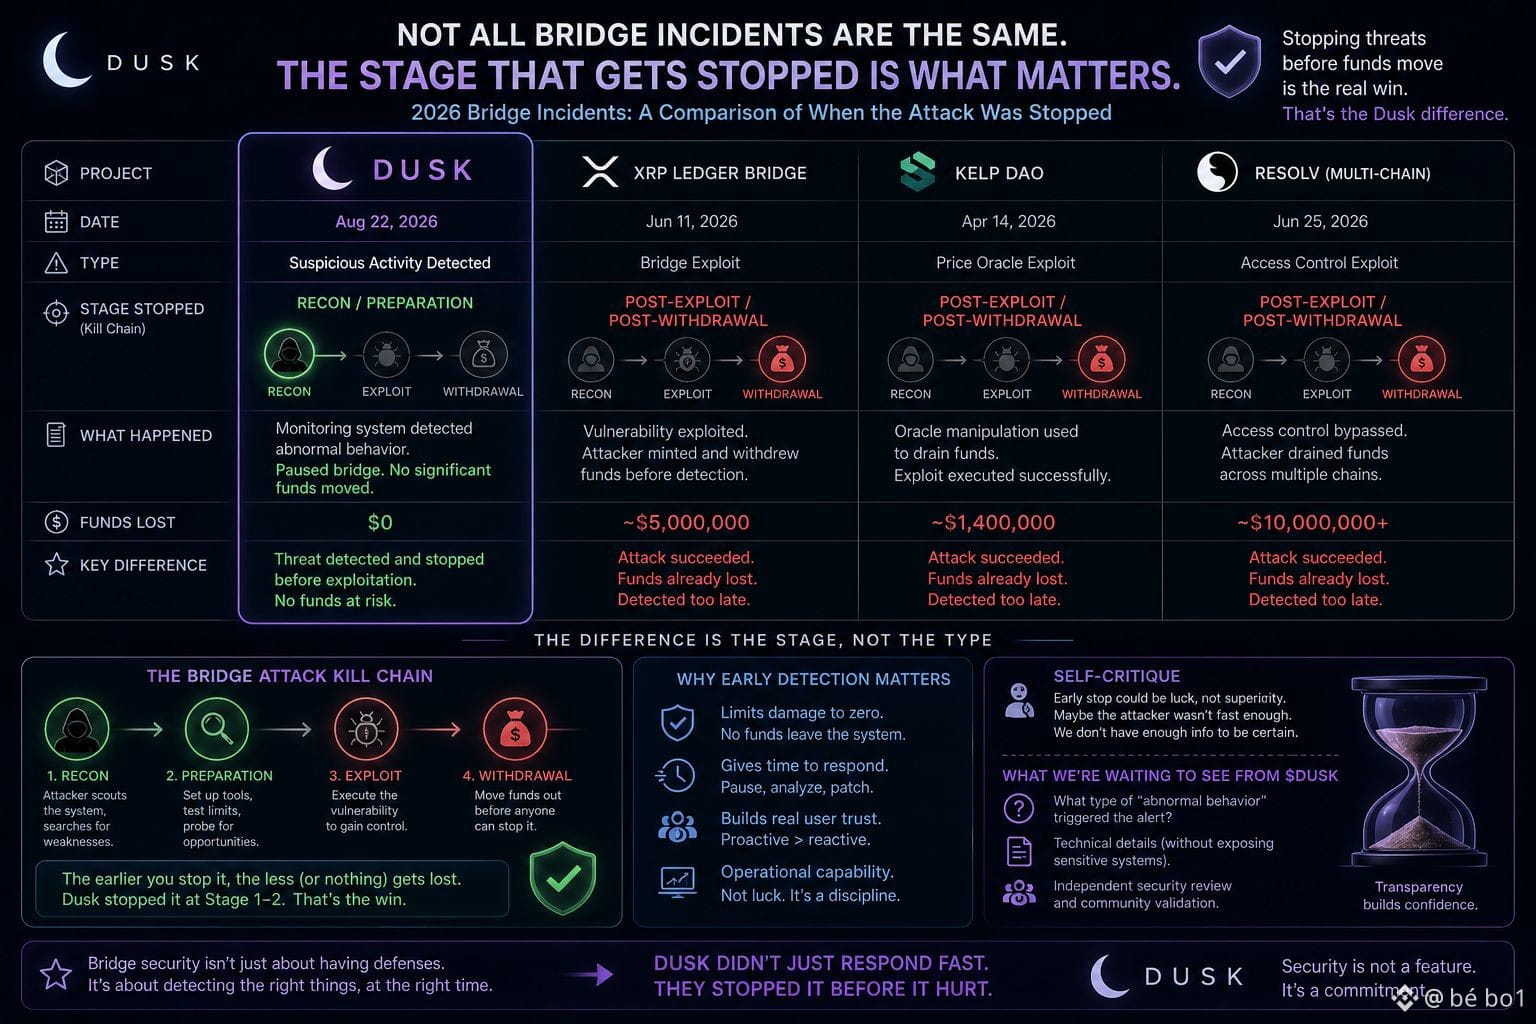
Mình thấy một điều đáng chú ý khi đặt sự cố bridge của @Dusk cạnh danh sách các vụ bridge hack lớn năm 2026: điểm khác biệt cốt lõi không nằm ở việc có bị tấn công hay không, mà ở giai đoạn của cuộc tấn công bị chặn đứng.
Với vụ bridge XRP hay Kelp DAO, kẻ tấn công đã khai thác thành công lỗ hổng và rút tiền trót lọt — vấn đề chỉ phát hiện sau khi tài sản đã rời hệ thống. Nhưng với Dusk, hệ thống giám sát phát hiện “hành vi bất thường” trước khi có bất kỳ khoản rút tiền đáng kể nào — chặn đứng ở giai đoạn trinh sát hoặc chuẩn bị, không phải sau khi đã bị khai thác.
Đây là khác biệt về giai đoạn của một cuộc tấn công, quan trọng hơn nhiều so với vẻ ngoài “cả hai đều có sự cố bảo mật”. Điều này gợi ý dù cơ chế phát hiện dựa vào giám sát thủ công, việc thiết lập được ranh giới cảnh báo đủ nhạy để bắt dấu hiệu bất thường ở giai đoạn sớm vẫn là năng lực vận hành có giá trị thực, không nên đánh đồng với “không có gì đặc biệt vì ai cũng biết bridge có rủi ro”.
Tự phản biện: việc chặn ở giai đoạn sớm cũng có thể đơn giản là kẻ tấn công chưa kịp hành động nhanh, chứ không hẳn hệ thống giám sát của Dusk vượt trội — không đủ thông tin để khẳng định đây là năng lực phát hiện sớm có chủ đích hay chỉ là may mắn thời điểm.
Mình đang chờ xem $DUSK có công bố chi tiết kỹ thuật về loại “hành vi bất thường” nào đã kích hoạt cảnh báo, để cộng đồng bảo mật đánh giá được đây là phát hiện sớm thực sự hay chỉ là sự cố nhỏ được xử lý kịp thời do may mắn.
#dusk $BTC $ETH
Với vụ bridge XRP hay Kelp DAO, kẻ tấn công đã khai thác thành công lỗ hổng và rút tiền trót lọt — vấn đề chỉ phát hiện sau khi tài sản đã rời hệ thống. Nhưng với Dusk, hệ thống giám sát phát hiện “hành vi bất thường” trước khi có bất kỳ khoản rút tiền đáng kể nào — chặn đứng ở giai đoạn trinh sát hoặc chuẩn bị, không phải sau khi đã bị khai thác.
Đây là khác biệt về giai đoạn của một cuộc tấn công, quan trọng hơn nhiều so với vẻ ngoài “cả hai đều có sự cố bảo mật”. Điều này gợi ý dù cơ chế phát hiện dựa vào giám sát thủ công, việc thiết lập được ranh giới cảnh báo đủ nhạy để bắt dấu hiệu bất thường ở giai đoạn sớm vẫn là năng lực vận hành có giá trị thực, không nên đánh đồng với “không có gì đặc biệt vì ai cũng biết bridge có rủi ro”.
Tự phản biện: việc chặn ở giai đoạn sớm cũng có thể đơn giản là kẻ tấn công chưa kịp hành động nhanh, chứ không hẳn hệ thống giám sát của Dusk vượt trội — không đủ thông tin để khẳng định đây là năng lực phát hiện sớm có chủ đích hay chỉ là may mắn thời điểm.
Mình đang chờ xem $DUSK có công bố chi tiết kỹ thuật về loại “hành vi bất thường” nào đã kích hoạt cảnh báo, để cộng đồng bảo mật đánh giá được đây là phát hiện sớm thực sự hay chỉ là sự cố nhỏ được xử lý kịp thời do may mắn.
#dusk $BTC $ETH