
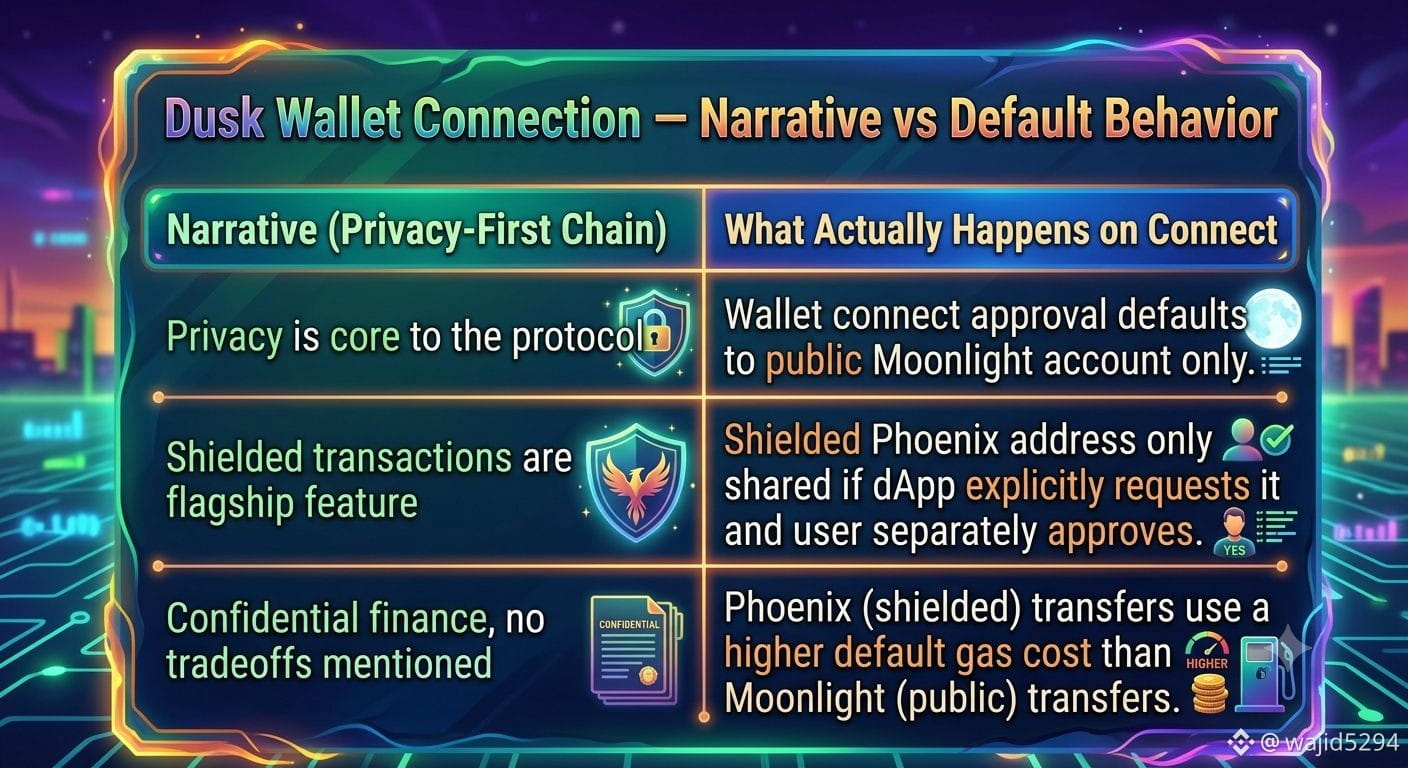
@Dusk #dusk $DUSK O que me chamou a atenção não foi a linguagem do whitepaper sobre privacidade por design, mas o próprio prompt de conexão. Quando uma dApp pede para se conectar a uma carteira Dusk, o provedor #Dusk's $DUSK , por padrão, compartilha apenas a conta pública Moonlight — o endereço protegido Phoenix é uma solicitação separada e explícita que o site precisa pedir e que o usuário precisa aprovar além da conexão básica. Privacidade não é o estado padrão; é uma permissão adicional. Depois há a camada de taxas: transferências protegidas têm um custo de gás padrão significativamente mais alto do que as públicas, embutido nos próprios padrões da carteira, não escondido nas letras miúdas. Então os dois caminhos não são apenas tecnicamente diferentes; um é precificado e bloqueado como a opção "extra" e o outro é o padrão sem atrito. É uma inversão estranha para uma cadeia que se promove com base na confidencialidade — a via transparente é a que é barata e automática, enquanto a via privada pede que você opte duas vezes, uma para a divulgação e outra para o custo. Fico me perguntando se isso é uma decisão deliberada de sequenciamento com foco primeiro em conformidade ou apenas onde a engenharia acabou chegando primeiro, e se os dados de uso mostrariam a maioria das transferências permanecendo discretamente no Moonlight por padrão.


Publicar
Aviso legal: inclui opiniões de terceiros. Não constitui aconselhamento. A Binance AI pode ser utilizada sem garantia. Consulta os Termos e Condições.