Passei a tarde inteira na documentação da Citadel para o Dusk ($DUSK ), lendo sobre divulgação seletiva — a ideia de que você decide quais dados de identidade saem da sua carteira e quais permanecem ocultos. Boa apresentação. Depois consultei o explorador e vi algo que não combinava exatamente com o discurso.
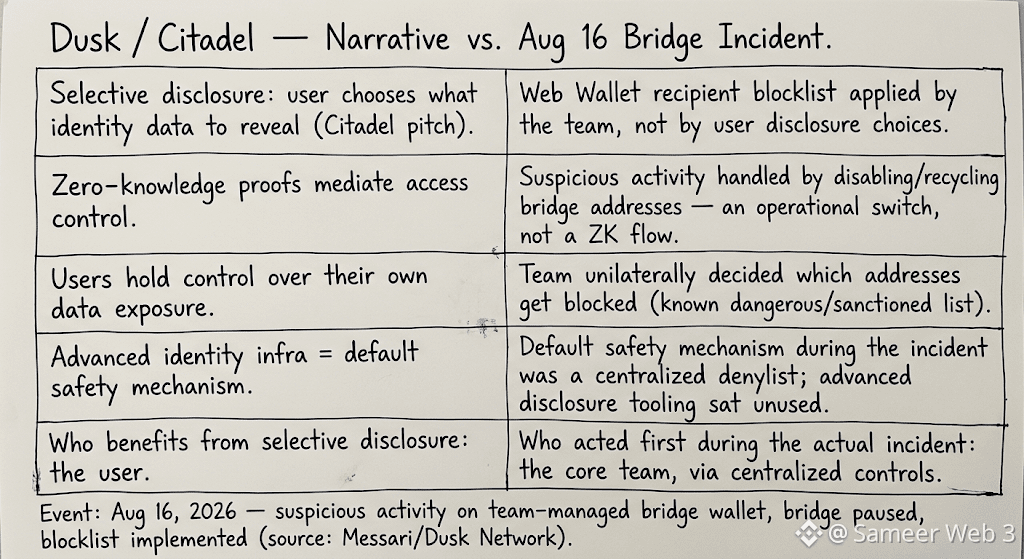
Em 16 de agosto, a equipe sinalizou atividade suspeita em uma carteira vinculada a uma ponte. Não foi uma daquelas danças elegantes de prova on-chain com seleção — foi um bloqueio de destinatários de Web Wallet, empurrado de forma centralizada, além de endereços de ponte desativados/reciclados. #dusk @Dusk resolveu isso rápido, para ser justo. Mas é a equipe decidindo quem é bloqueado, não os usuários divulgando seletivamente qualquer coisa.
Foi essa parte que ficou comigo. A Citadel vende “você controla o que revela”. Na prática, a rede de segurança que realmente foi usada durante um incidente real foi uma lista de negação mantida por alguém à parte. A ferramenta avançada de divulgação fica ali, sem uso, enquanto o chato interruptor centralizado faz o trabalho de verdade quando importa.
Me fez questionar quanto de “divulgação seletiva” é infraestrutura em funcionamento vs. um recurso esperando pelo seu primeiro usuário real. Talvez esteja tudo bem por enquanto — talvez privacidade no nível de conformidade só precise de um contrapeso humano no começo. Mas ainda assim... se é a lista de bloqueio que te salva durante um incidente, contra o que, exatamente, a camada ZK está protegendo no dia a dia?
@Dusk
#dusk
$DUSK
Em 16 de agosto, a equipe sinalizou atividade suspeita em uma carteira vinculada a uma ponte. Não foi uma daquelas danças elegantes de prova on-chain com seleção — foi um bloqueio de destinatários de Web Wallet, empurrado de forma centralizada, além de endereços de ponte desativados/reciclados. #dusk @Dusk resolveu isso rápido, para ser justo. Mas é a equipe decidindo quem é bloqueado, não os usuários divulgando seletivamente qualquer coisa.
Foi essa parte que ficou comigo. A Citadel vende “você controla o que revela”. Na prática, a rede de segurança que realmente foi usada durante um incidente real foi uma lista de negação mantida por alguém à parte. A ferramenta avançada de divulgação fica ali, sem uso, enquanto o chato interruptor centralizado faz o trabalho de verdade quando importa.
Me fez questionar quanto de “divulgação seletiva” é infraestrutura em funcionamento vs. um recurso esperando pelo seu primeiro usuário real. Talvez esteja tudo bem por enquanto — talvez privacidade no nível de conformidade só precise de um contrapeso humano no começo. Mas ainda assim... se é a lista de bloqueio que te salva durante um incidente, contra o que, exatamente, a camada ZK está protegendo no dia a dia?
@Dusk
#dusk
$DUSK