
Publicar
--Em Alta

RED ROSE Crypto
·
--
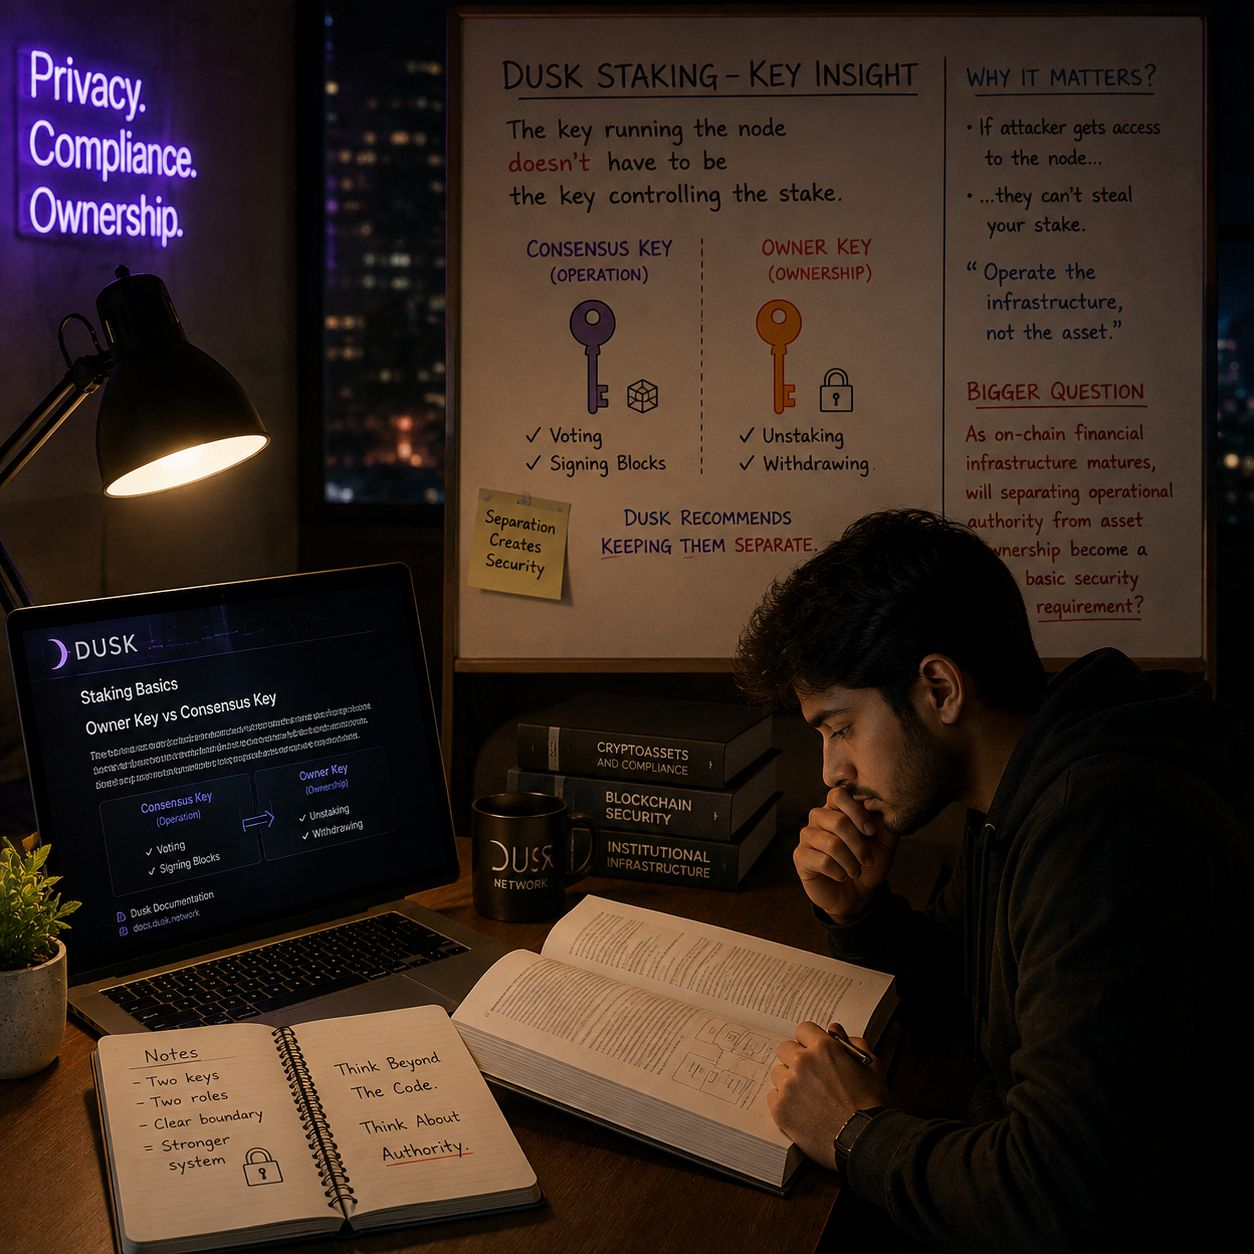
Eu estava analisando a configuração de staking da Dusk quando um pequeno detalhe me fez parar: a chave que executa o nó não precisa ser a mesma chave que controla o stake.
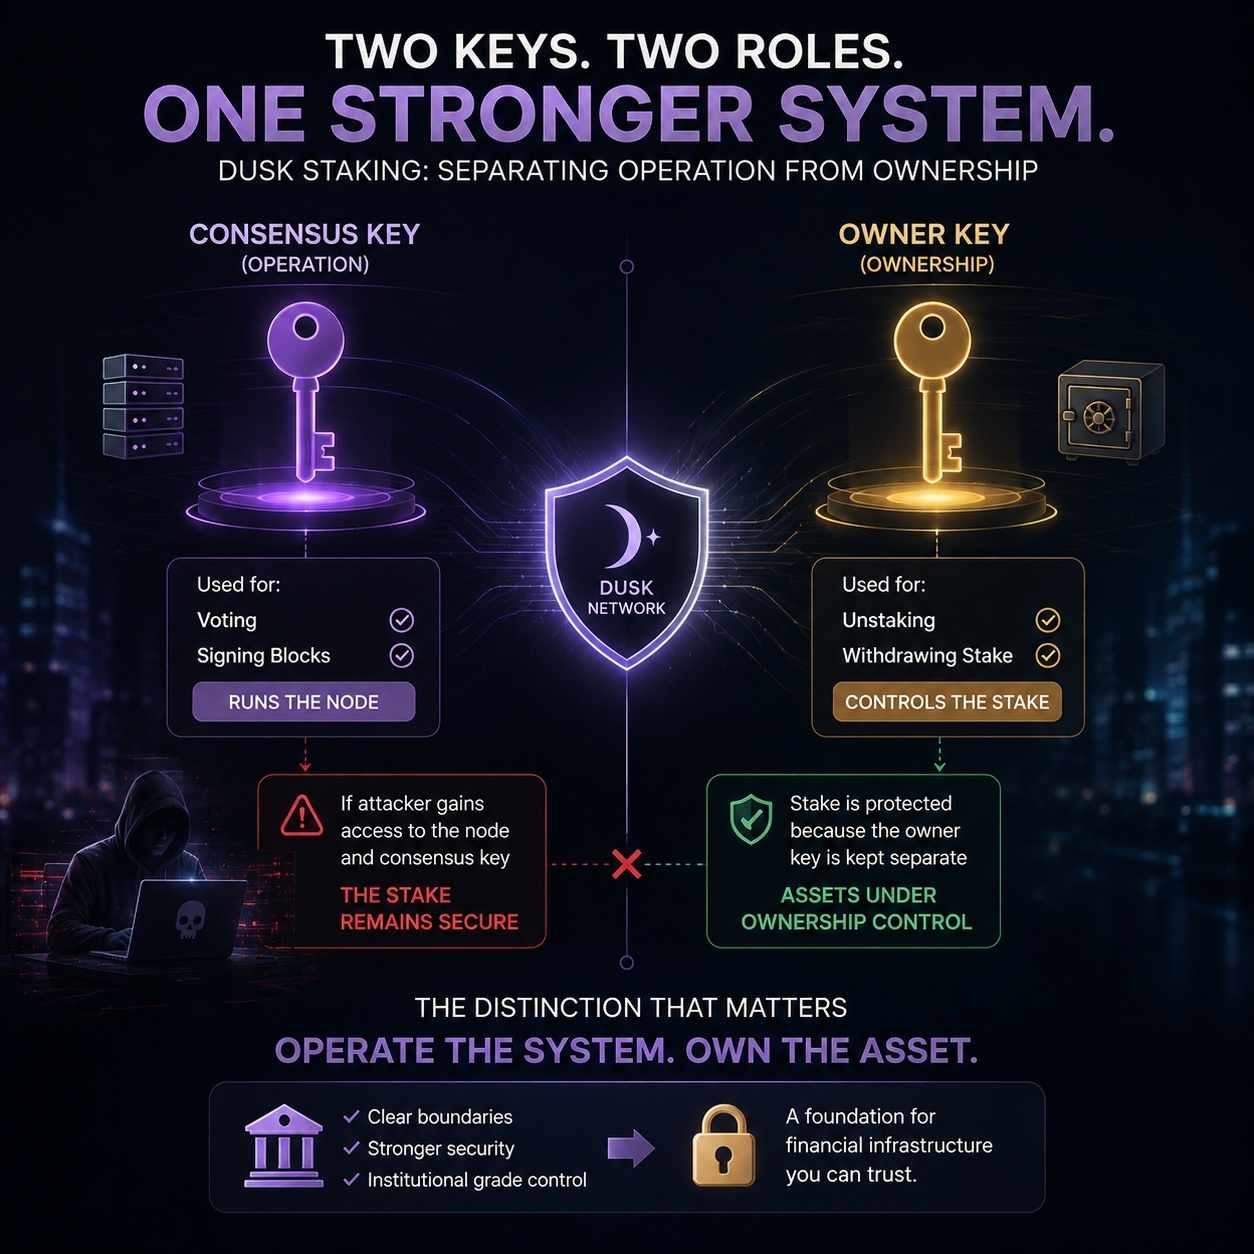
A chave de consenso é usada para votar e assinar blocos, enquanto a chave do proprietário lida com ações como fazer unstaking e sacar. A Dusk recomenda mantê-las separadas.
No início, tratei isso como um gerenciamento de chaves comum.
Depois comecei a pensar no que isso realmente significa.
Se um atacante obtiver acesso à máquina que executa o nó, o acesso à chave de consenso não lhe dá automaticamente controle sobre o stake subjacente.
Isso cria uma distinção que eu não tinha considerado de verdade antes:
Operar a infraestrutura não é a mesma coisa que controlar o ativo.
Para uma configuração normal de staking, isso pode parecer uma pequena melhoria de segurança.
Mas se a Dusk estiver, no fim, tentando apoiar infraestrutura financeira, a distinção fica mais interessante. Instituições não precisam apenas de sistemas que funcionem; elas precisam de limites claros sobre quem pode operar, autorizar e controlar ativos valiosos.
Eu não acho que isso prove algo por si só.
Mas me fez ficar pensando:
À medida que a infraestrutura financeira on-chain amadurece, separar a autoridade operacional da propriedade do ativo poderia se tornar um requisito básico de segurança?
@Dusk $DUSK . #dusk
A chave de consenso é usada para votar e assinar blocos, enquanto a chave do proprietário lida com ações como fazer unstaking e sacar. A Dusk recomenda mantê-las separadas.
No início, tratei isso como um gerenciamento de chaves comum.
Depois comecei a pensar no que isso realmente significa.
Se um atacante obtiver acesso à máquina que executa o nó, o acesso à chave de consenso não lhe dá automaticamente controle sobre o stake subjacente.
Isso cria uma distinção que eu não tinha considerado de verdade antes:
Operar a infraestrutura não é a mesma coisa que controlar o ativo.
Para uma configuração normal de staking, isso pode parecer uma pequena melhoria de segurança.
Mas se a Dusk estiver, no fim, tentando apoiar infraestrutura financeira, a distinção fica mais interessante. Instituições não precisam apenas de sistemas que funcionem; elas precisam de limites claros sobre quem pode operar, autorizar e controlar ativos valiosos.
Eu não acho que isso prove algo por si só.
Mas me fez ficar pensando:
À medida que a infraestrutura financeira on-chain amadurece, separar a autoridade operacional da propriedade do ativo poderia se tornar um requisito básico de segurança?
@Dusk $DUSK . #dusk
Aviso legal: inclui opiniões de terceiros. Não constitui aconselhamento. A Binance AI pode ser utilizada sem garantia. Consulta os Termos e Condições.