#dusk $DUSK @Dusk
No início, pensei que o teste de adoção do Citadel 2 era sobre saber se os usuários queriam credenciais privadas. Ao olhar com mais atenção para @DuskFoundation, encontrei uma questão prática: o respectivo SDK completo de JavaScript ainda permanece “disponível em breve.”
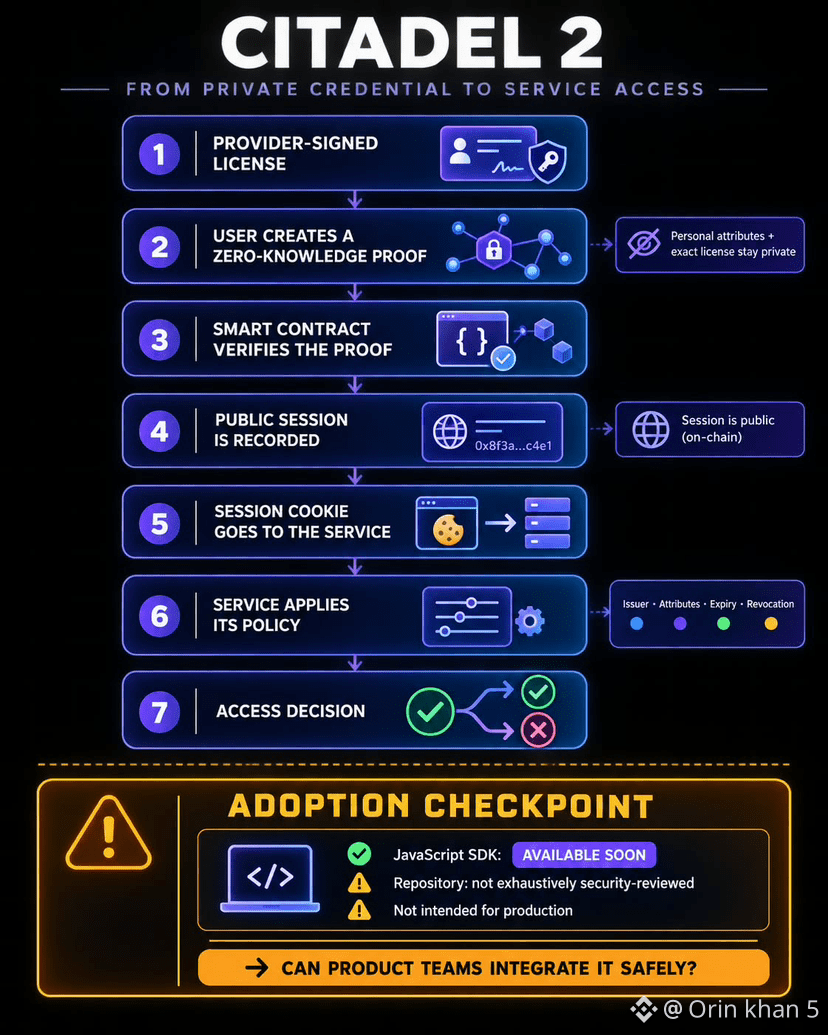
O Citadel 2 permite que alguém prove que possui uma licença registrada e assinada pelo provedor, sem colocar atributos pessoais — nem a licença exata utilizada — na blockchain. Um contrato verifica a prova de conhecimento zero e registra uma sessão pública. Em seguida, o usuário fornece um cookie de sessão a um serviço, que decide quais emissores e atributos ele aceita, além de regras de expiração e revogação.
É isso que eu gosto nessa abordagem. Privacidade não remove o controle do serviço. Mas criptografia cuidadosa importa pouco se equipes comuns de produto não conseguirem integrá-la com segurança. O repositório da Dusk atualmente afirma que o código não passou por uma análise de segurança exaustiva e não se destina a produção.
O SDK vai testar mais do que comodidade: ele vai testar se esse desenho consegue chegar a fluxos reais.
Você escolheria controles flexíveis de política ou a integração mais simples possível?
No início, pensei que o teste de adoção do Citadel 2 era sobre saber se os usuários queriam credenciais privadas. Ao olhar com mais atenção para @DuskFoundation, encontrei uma questão prática: o respectivo SDK completo de JavaScript ainda permanece “disponível em breve.”
O Citadel 2 permite que alguém prove que possui uma licença registrada e assinada pelo provedor, sem colocar atributos pessoais — nem a licença exata utilizada — na blockchain. Um contrato verifica a prova de conhecimento zero e registra uma sessão pública. Em seguida, o usuário fornece um cookie de sessão a um serviço, que decide quais emissores e atributos ele aceita, além de regras de expiração e revogação.
É isso que eu gosto nessa abordagem. Privacidade não remove o controle do serviço. Mas criptografia cuidadosa importa pouco se equipes comuns de produto não conseguirem integrá-la com segurança. O repositório da Dusk atualmente afirma que o código não passou por uma análise de segurança exaustiva e não se destina a produção.
O SDK vai testar mais do que comodidade: ele vai testar se esse desenho consegue chegar a fluxos reais.
Você escolheria controles flexíveis de política ou a integração mais simples possível?