Algo sobre o qual fiquei pensando hoje enquanto pesquisava Dusk foi identidade.
Minha primeira suposição era que privacidade em aplicações financeiras significava principalmente ocultar detalhes das transações. Mas quanto mais eu olhava para a arquitetura do Dusk, mais eu percebia que outro problema é tão importante quanto: provar que alguém tem permissão para fazer algo sem expor tudo sobre quem essa pessoa é.
Foi isso que me fez achar Citadel interessante.
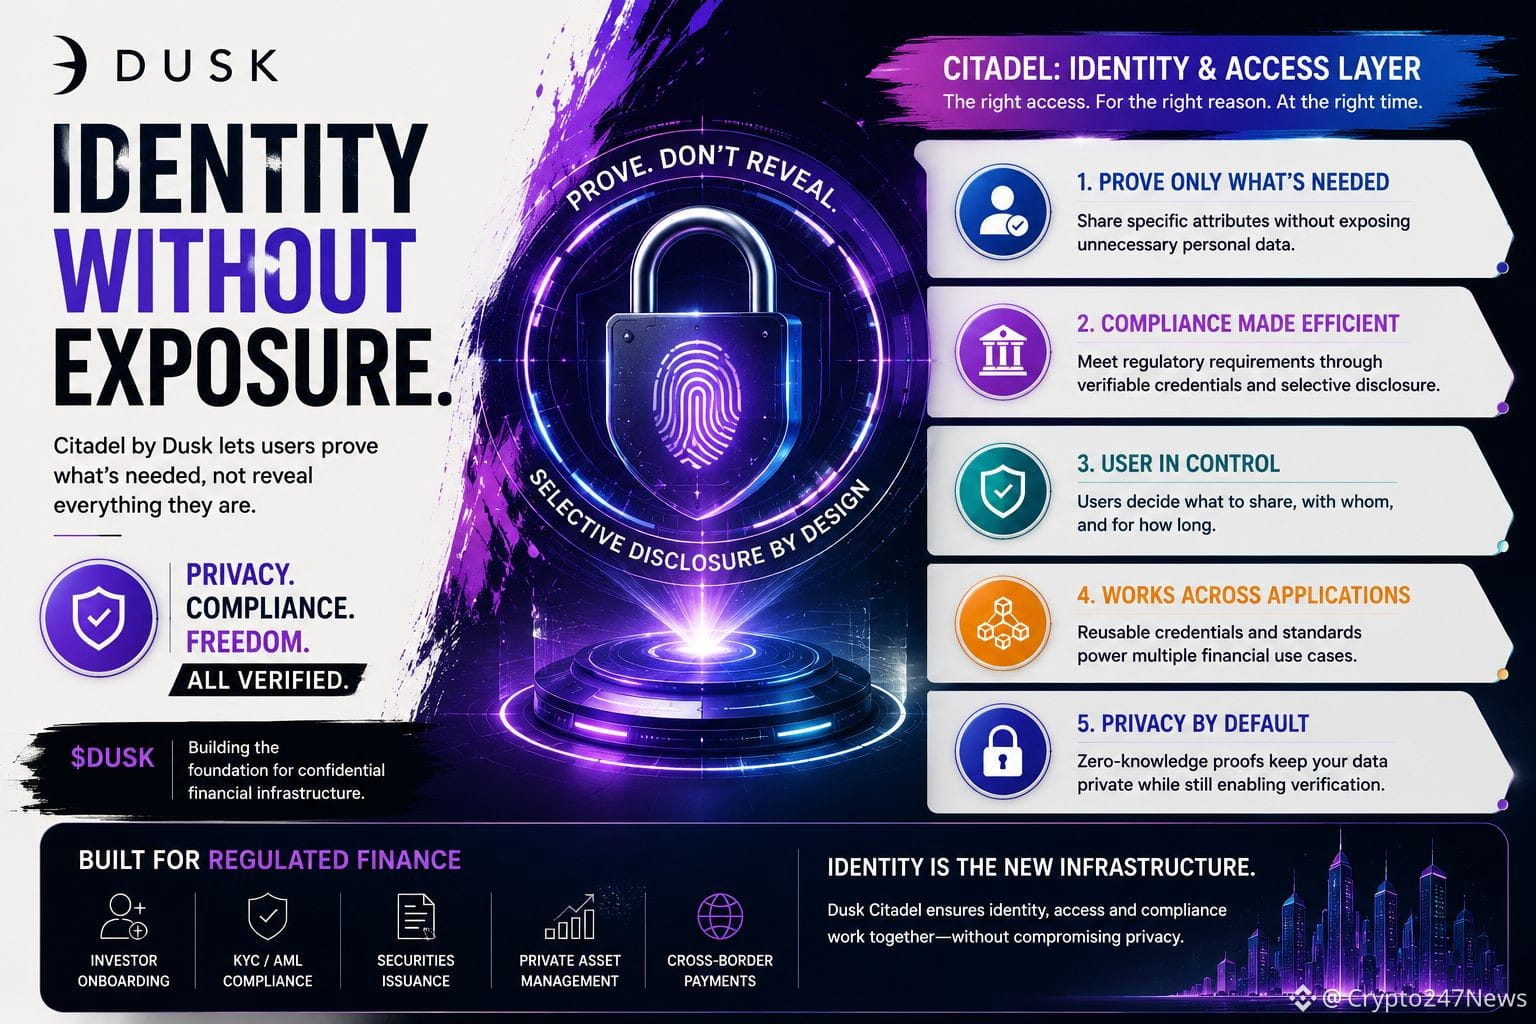
O Dusk descreve o Citadel como uma camada de identidade e acesso construída em torno de divulgação seletiva. Em vez de colocar atributos pessoais diretamente na cadeia, o sistema pode permitir que um usuário prove as informações necessárias para uma aplicação específica enquanto mantém outros detalhes em privado.
Achei isso mais interessante do que simplesmente dizer “identidade em blockchain”.
Pense em uma aplicação financeira regulamentada. Ela pode precisar saber que um investidor atende a um determinado requisito, mas não necessariamente precisa saber todos os aspectos de informações pessoais desse investidor.
Isso levanta uma questão de design diferente: a conformidade pode se tornar algo que é comprovado quando necessário, em vez de algo que exige a exposição permanente de dados pessoais?
Ainda estou tentando entender o lado prático disso.
Quem decide quais atributos uma aplicação tem permissão para solicitar? Como as credenciais são revogadas ou atualizadas? E, à medida que diferentes plataformas financeiras criam seus próprios requisitos, a divulgação seletiva pode continuar simples para usuários comuns?
Essas perguntas importam para mim porque a identidade pode facilmente se tornar a parte de um sistema financeiro em que a privacidade desaparece.
A abordagem do Dusk me faz pensar que o verdadeiro desafio não é apenas manter as transações confidenciais. É criar um sistema em que identidade, acesso, conformidade e privacidade possam funcionar juntos sem forçar os usuários a revelar mais do que o necessário.
É essa a parte do Dusk que vou investigar em seguida. #dusk $DUSK @Dusk