#dusk $DUSK @Dusk
Quando fui analisar a Dusk sob o ângulo da privacidade, mas quanto mais eu lia, mais eu voltava para uma coordenação menos óbvia.
As credenciais de identidade da Citadel e os smart contracts geralmente são discutidos como partes separadas. Eu não acho que faça muito sentido dessa forma…
A parte interessante é o que acontece quando eles interagem.
Se um smart contract vai representar uma privacidade regulada, apenas isso não resolve o problema operacional. Ainda é necessário estabelecer quem está autorizado a agir, quais informações podem ser verificadas e em quais condições essas informações podem ser reveladas.
É aí que a Citadel se torna mais interessante para mim.
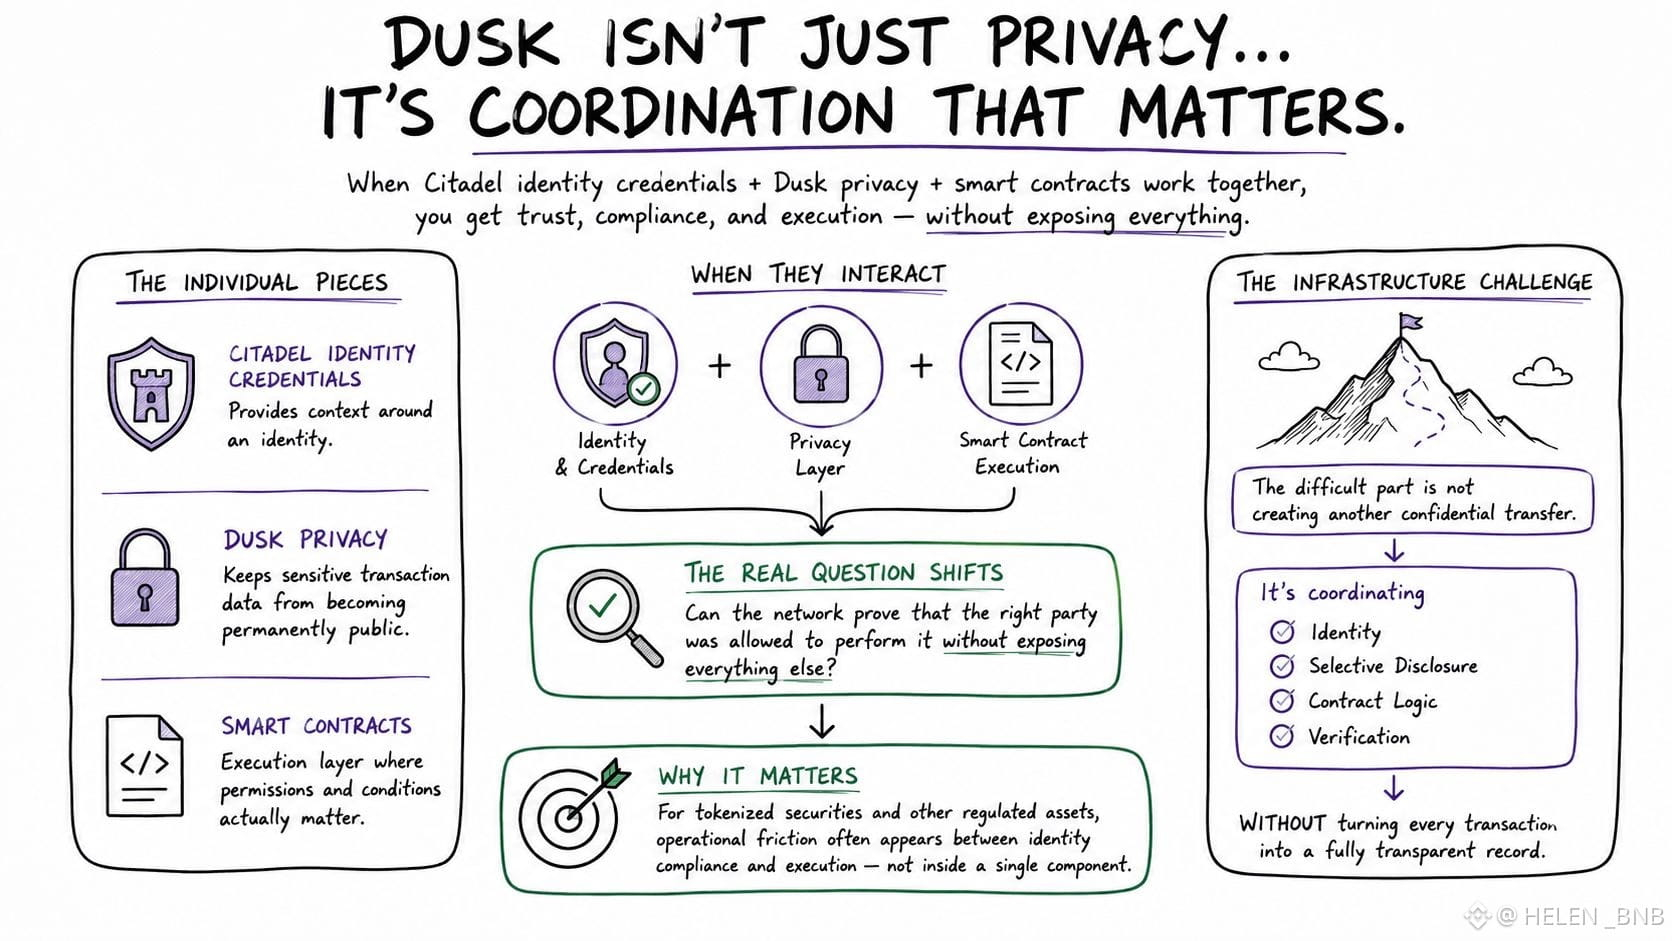
A camada de credenciais pode fornecer contexto sobre uma identidade enquanto a arquitetura de privacidade da Dusk pode impedir que dados sensíveis de transações se tornem publicamente acessíveis de forma permanente. Os smart contracts então se tornam a camada de execução onde essas permissões e condições realmente importam.
O que eu percebi é que isso muda a questão de confiança…
Em vez de perguntar apenas “A Dusk consegue ocultar esta transação?”, estou mais interessado em “A rede consegue provar que a parte correta tinha permissão para executá-la sem expor tudo o resto”
Essa distinção importa para títulos tokenizados e outros ativos regulados porque, frequentemente, a fricção operacional aparece entre a conformidade de identidade e a execução, e não dentro de qualquer componente isolado.
Também explica por que a arquitetura parece mais deliberada do que uma simples cadeia de privacidade.
A parte difícil não é criar outra transferência confidencial.
É coordenar a lógica do contrato de divulgação seletiva de identidade e a verificação, sem transformar cada transação em um registro totalmente transparente.
Esse é o problema de infraestrutura que eu acho mais fácil de deixar passar quando se olha para a Dusk de fora.
Quando fui analisar a Dusk sob o ângulo da privacidade, mas quanto mais eu lia, mais eu voltava para uma coordenação menos óbvia.
As credenciais de identidade da Citadel e os smart contracts geralmente são discutidos como partes separadas. Eu não acho que faça muito sentido dessa forma…
A parte interessante é o que acontece quando eles interagem.
Se um smart contract vai representar uma privacidade regulada, apenas isso não resolve o problema operacional. Ainda é necessário estabelecer quem está autorizado a agir, quais informações podem ser verificadas e em quais condições essas informações podem ser reveladas.
É aí que a Citadel se torna mais interessante para mim.
A camada de credenciais pode fornecer contexto sobre uma identidade enquanto a arquitetura de privacidade da Dusk pode impedir que dados sensíveis de transações se tornem publicamente acessíveis de forma permanente. Os smart contracts então se tornam a camada de execução onde essas permissões e condições realmente importam.
O que eu percebi é que isso muda a questão de confiança…
Em vez de perguntar apenas “A Dusk consegue ocultar esta transação?”, estou mais interessado em “A rede consegue provar que a parte correta tinha permissão para executá-la sem expor tudo o resto”
Essa distinção importa para títulos tokenizados e outros ativos regulados porque, frequentemente, a fricção operacional aparece entre a conformidade de identidade e a execução, e não dentro de qualquer componente isolado.
Também explica por que a arquitetura parece mais deliberada do que uma simples cadeia de privacidade.
A parte difícil não é criar outra transferência confidencial.
É coordenar a lógica do contrato de divulgação seletiva de identidade e a verificação, sem transformar cada transação em um registro totalmente transparente.
Esse é o problema de infraestrutura que eu acho mais fácil de deixar passar quando se olha para a Dusk de fora.