continuo pensando que a parte estranha de ser “válido” no Dusk nem é que o Citadel consiga provar algo sobre mim sem despejar toda a identidade no estado público.
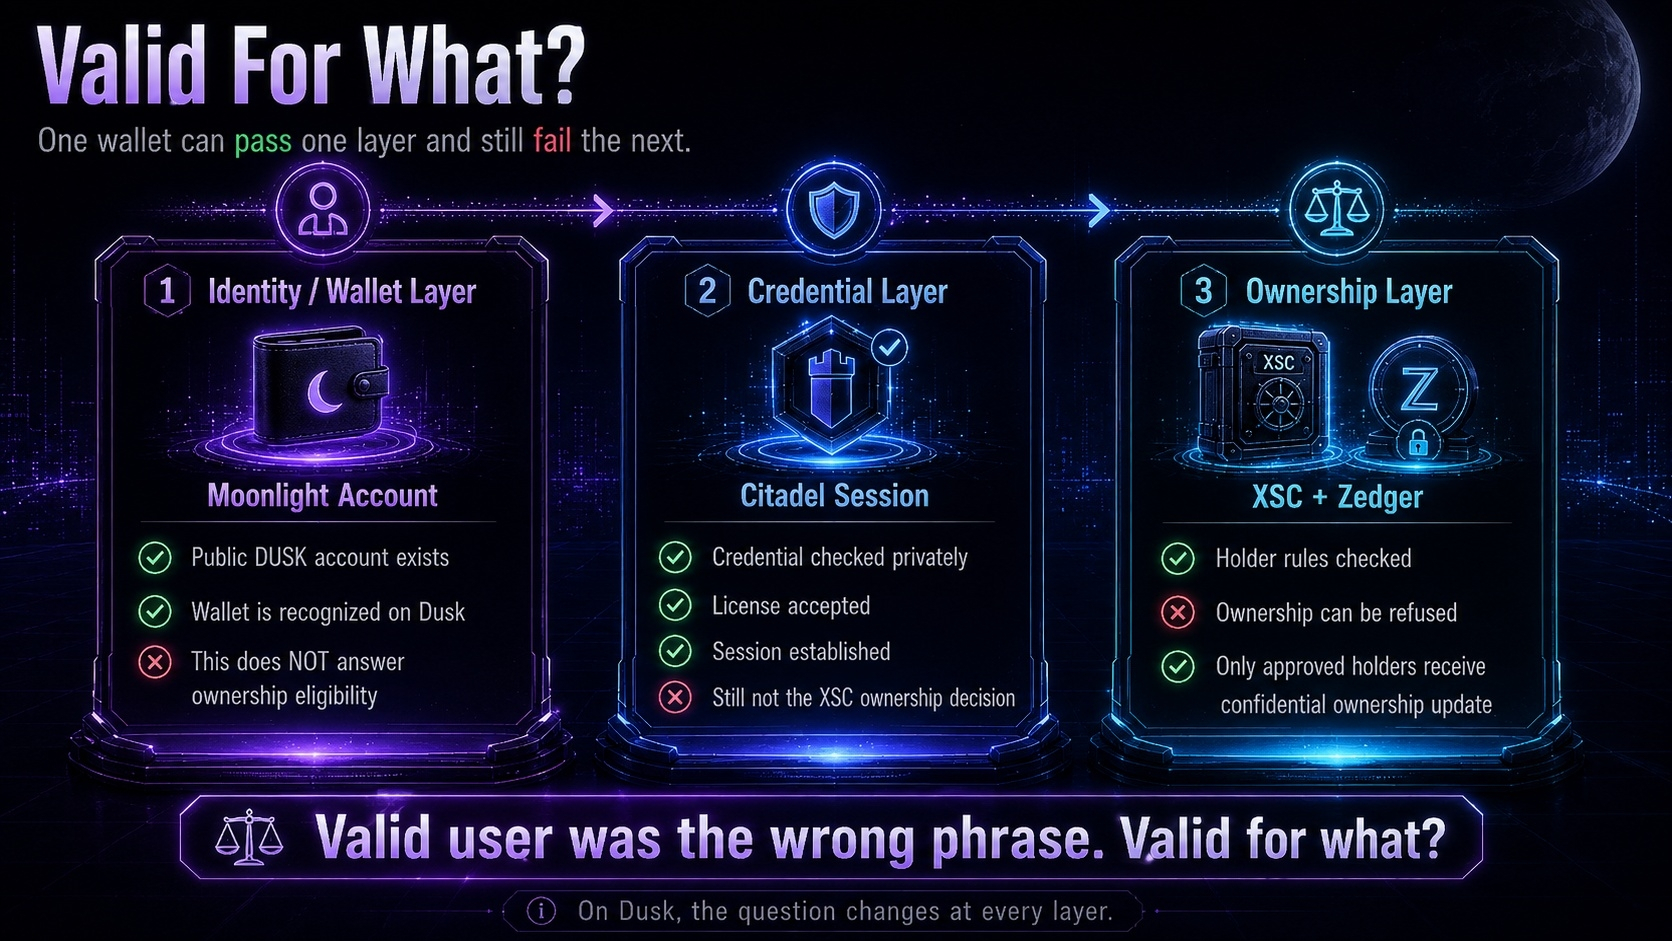
é que o Dusk basicamente consegue reconhecer a carteira, reconhecer as credenciais, construir a sessão do Citadel... e o XSC ainda pode ficar ali tipo: sim, ok, nada disso automaticamente significa que você tem permissão para ser o dono dessa segurança.
isso parece meio rude até eu parar de achatar todas essas permissões em uma coisa só.
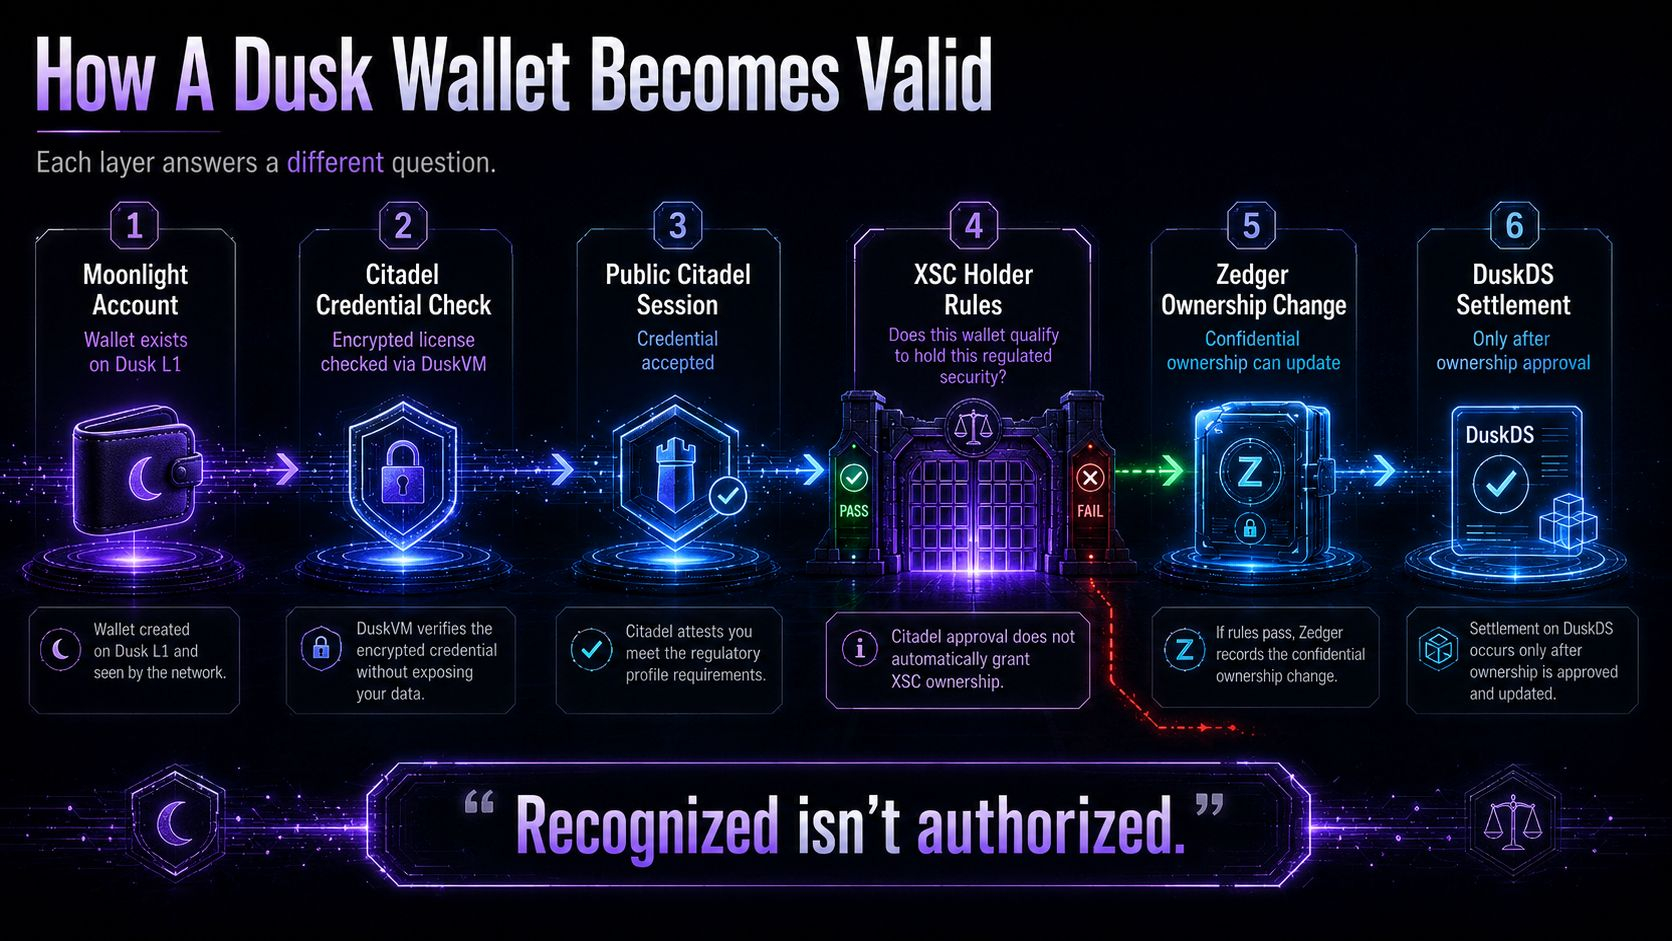
minha conta Moonlight já pode estar lá publicamente no Dusk L1 com o estado DUSK e tudo. então o Citadel verifica a licença criptografada do License Provider via DuskVM e eu acabo também com a sessão pública, o que parece um “sim” bem sério também.
aparentemente ainda não é o “sim” que o XSC se importa.
então ok... quantas vezes essa carteira precisa se tornar “válida”?
porque o Dusk Confidential Security Contract aparentemente não liga para o fato de que minha conta Moonlight existe, ou que o Citadel aceitou a credencial do jeito que minha mente esperava. ele tem sua própria pergunta... essa carteira específica do Dusk satisfaz as regras do detentor do XSC para essa segurança regulada?
e se o XSC disser não lá, o Dusk Zedger não vai, de repente, ser obrigado a fazer a mudança de propriedade confidencial só porque o Citadel já disse sim em algum lugar antes.
“reconhecido não é autorizado.”
e essa é a parte irritante... a carteira já pode existir no Dusk, o Citadel já pode ter aceitado a credencial e criado a sessão, e, de alguma forma, eu ainda não cheguei à questão da propriedade.
o Dusk XSC faz essa pergunta por si mesmo, e ainda pode recusar a mudança de propriedade antes de o DuskDS receber qualquer coisa para resolver.
então talvez “usuário válido” tenha sido a frase errada na minha cabeça.
válido para quê?
então aparentemente no Dusk essa pergunta nunca realmente desaparece.
@Dusk $AVAAI $ENA $DUSK #dusk #Dusk
é que o Dusk basicamente consegue reconhecer a carteira, reconhecer as credenciais, construir a sessão do Citadel... e o XSC ainda pode ficar ali tipo: sim, ok, nada disso automaticamente significa que você tem permissão para ser o dono dessa segurança.
isso parece meio rude até eu parar de achatar todas essas permissões em uma coisa só.
minha conta Moonlight já pode estar lá publicamente no Dusk L1 com o estado DUSK e tudo. então o Citadel verifica a licença criptografada do License Provider via DuskVM e eu acabo também com a sessão pública, o que parece um “sim” bem sério também.
aparentemente ainda não é o “sim” que o XSC se importa.
então ok... quantas vezes essa carteira precisa se tornar “válida”?
porque o Dusk Confidential Security Contract aparentemente não liga para o fato de que minha conta Moonlight existe, ou que o Citadel aceitou a credencial do jeito que minha mente esperava. ele tem sua própria pergunta... essa carteira específica do Dusk satisfaz as regras do detentor do XSC para essa segurança regulada?
e se o XSC disser não lá, o Dusk Zedger não vai, de repente, ser obrigado a fazer a mudança de propriedade confidencial só porque o Citadel já disse sim em algum lugar antes.
“reconhecido não é autorizado.”
e essa é a parte irritante... a carteira já pode existir no Dusk, o Citadel já pode ter aceitado a credencial e criado a sessão, e, de alguma forma, eu ainda não cheguei à questão da propriedade.
o Dusk XSC faz essa pergunta por si mesmo, e ainda pode recusar a mudança de propriedade antes de o DuskDS receber qualquer coisa para resolver.
então talvez “usuário válido” tenha sido a frase errada na minha cabeça.
válido para quê?
então aparentemente no Dusk essa pergunta nunca realmente desaparece.
@Dusk $AVAAI $ENA $DUSK #dusk #Dusk