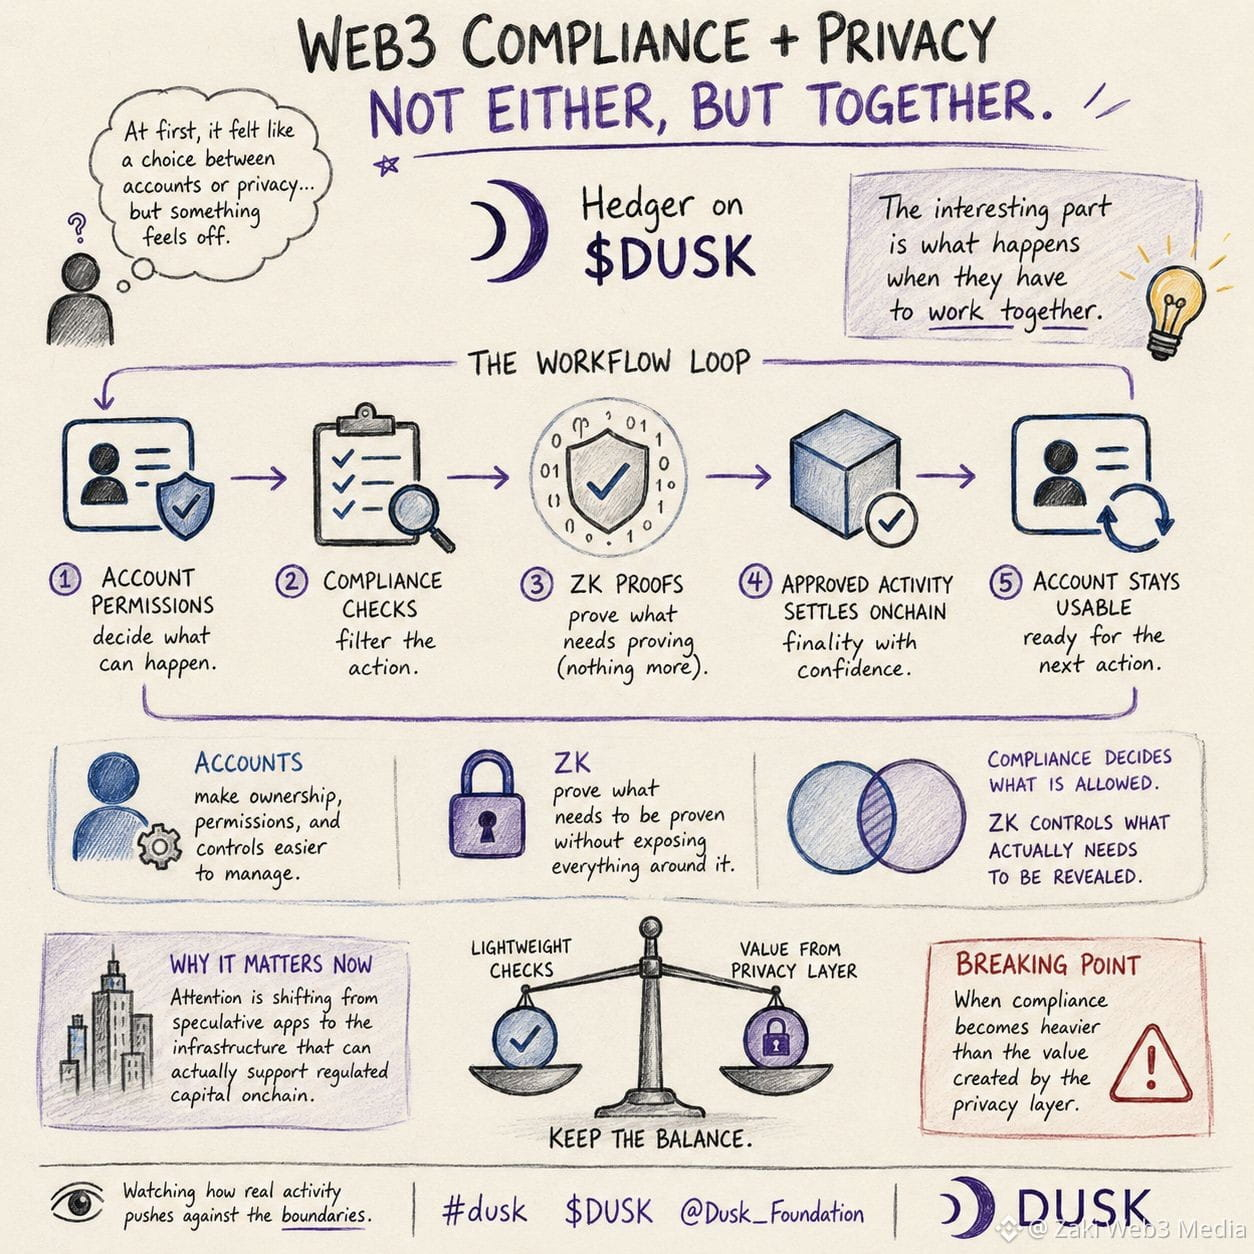
No início, a conformidade com Web3 parecia uma escolha entre modelos de conta familiares e uma privacidade mais forte… mas algo nessa troca não parece certo.
Quanto mais eu observo a abordagem da Hedger em $DUSK , mais eu me pergunto se a parte interessante não é nem um modelo por si só, mas o que acontece quando eles precisam funcionar juntos.
Começa a parecer um loop:
as permissões da conta definem o que pode acontecer → as verificações de conformidade filtram a ação → o ZK prova o que precisa ser provado → a atividade aprovada é registrada onchain → a conta continua utilizável para a próxima ação.
Isso parece simples, mas é no meio que a coisa fica interessante.
As contas facilitam o gerenciamento de propriedade, permissões e controles.
O ZK inverte um pouco a suposição — provar o que precisa ser provado sem expor tudo ao redor.
Então, em vez de tratar conformidade e privacidade como opostos, o fluxo poderia permitir que a conformidade decida o que é permitido, enquanto o ZK controla o que realmente precisa ser revelado.
Talvez essa seja a arquitetura real que eu estava sentindo falta.
Isso parece especialmente relevante agora, à medida que a atenção aos poucos migra de apps especulativos para a infraestrutura que poderia de fato sustentar capital regulado onchain.
Mas o sistema se quebra quando a conformidade fica mais pesada do que o valor criado pela camada de privacidade.
É essa a parte que eu estou observando.
Se as verificações continuarem leves, a combinação começa a fazer mais sentido.
Se cada etapa acrescenta atrito, então a abordagem híbrida pode só criar outra camada que as instituições precisam contornar.
Talvez eu esteja lendo demais sobre a arquitetura.
Ainda assim, estou curioso sobre o que acontece quando uma atividade real começa a pressionar esses limites.
#dusk $DUSK @Dusk