Há um padrão que continuo percebendo em projetos de tokenização. Eles mostram o contrato do token, a função de transferência, talvez uma whitelist. E chamam isso de ativo regulado. Não é.
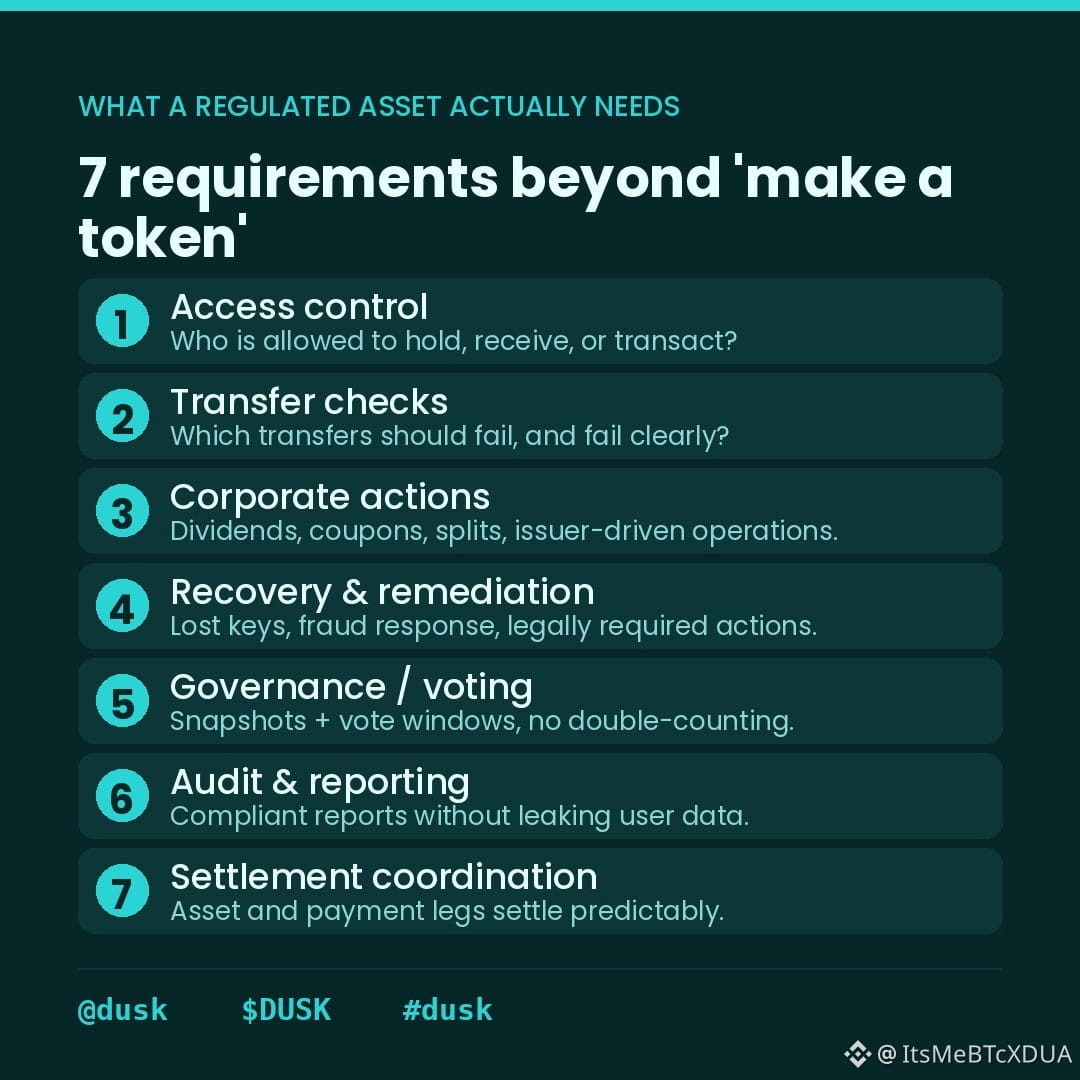
Ao analisar a lista real de requisitos para ativos regulados, existem sete coisas distintas, e a transferência é apenas uma delas.
Controle de acesso: não é só “essa carteira pode transferir?”, mas quem é efetivamente elegível para manter esse ativo em primeiro lugar, e se isso pode mudar com o tempo conforme regulamentos ou o status do investidor mudam.
Verificações de transferência: transferências que devem falhar precisam falhar de forma clara e com um motivo, não silenciosamente nem com um erro genérico. Também precisa haver uma forma de simular uma transferência antes de enviá-la.
Ações corporativas: um título paga dividendos, tem cupons, pode ser desdobrado ou consolidado. O emissor precisa de mecanismos on-chain para tudo isso, não apenas de um token estático.
Recuperação e remediação: chaves se perdem, fraudes acontecem, reguladores podem exigir transferências forçadas. Tem que haver um caminho para isso, ou o registro on-chain vira um problema legal.
Governança e votação: votos de acionistas exigem snapshots e janelas em que você conta quem detinha o quê, em um momento específico, sem permitir dupla contagem.
Auditoria e relatórios: supervisores e auditores precisam ter acesso às informações que têm direito legal de ver, sem que esse processo vaze dados para todo mundo.
Coordenação de liquidação: a perna do ativo e a perna do pagamento precisam liquidar de forma previsível e em conjunto, não independentemente.
A transferência é o requisito número dois de sete. A maioria dos projetos de tokenização constrói isso e descreve o resultado como um título. Se você acha que isso é suficiente provavelmente depende de você trabalhar em finanças ou em cripto.
Qual desses sete você acha mais difícil de implementar corretamente em qualquer blockchain, não só na Dusk, e qual você acha que é mais frequentemente ignorado? @Dusk
$DUSK #dusk