$ETH tenho lido sobre ativos regulamentados o dia inteiro e a coisa que continua me atingindo é que privacidade e conformidade geralmente são tratadas como opostos 🤔
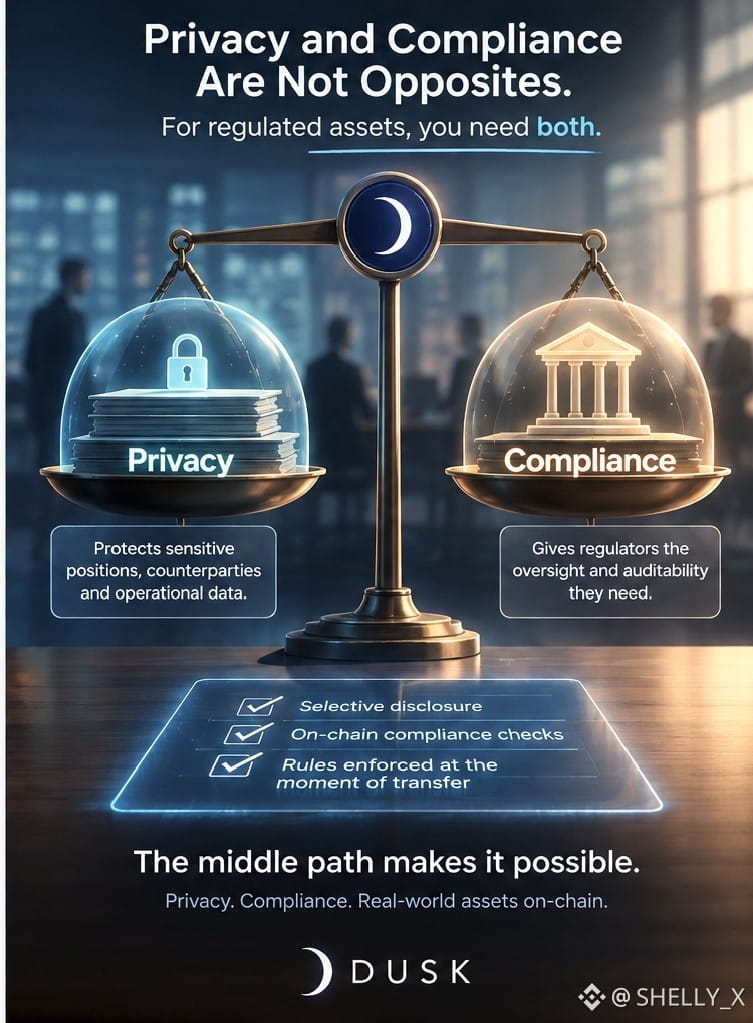
mas elas não são. para ativos regulamentados você precisa das duas ao mesmo tempo ou o ativo nem pode existir onchain
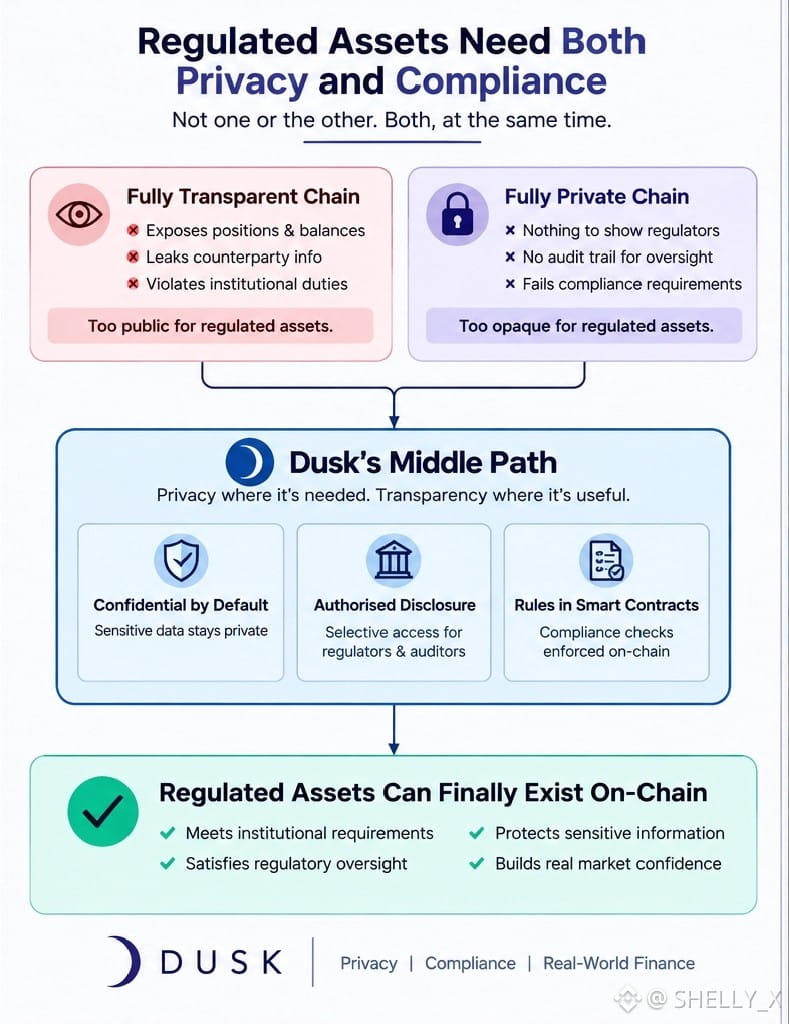
este é o problema. uma cadeia totalmente transparente expõe posições, contrapartes, saldos e dados operacionais. nenhuma instituição regulada consegue publicar isso; não é uma preferência, é um problema fiduciário. mas uma cadeia totalmente privada também não consegue atender um regulador, porque não há nada para mostrar quando alguém pergunta$RE
então ambos os extremos falham para o mesmo ativo, só que por direções opostas
A Dusk continua descrevendo o meio. privacidade onde é necessária, transparência onde é útil, divulgação seletiva para revisão autorizada. esse terceiro ponto é a peça que a maioria das redes não tem de jeito nenhum
e o lado da conformidade também não é “colocado depois”. a documentação descreve verificações de conformidade aplicadas em contratos inteligentes em vez de processos manuais de back office. então a regra se aplica quando a transferência acontece, em vez de ser revisada uma semana depois por alguém lendo registros
uma regra verificada depois é uma regra que já foi quebrada uma vez
o que você acha: a conformidade deve ficar no contrato ou no processo
@Dusk #dusk $DUSK
mas elas não são. para ativos regulamentados você precisa das duas ao mesmo tempo ou o ativo nem pode existir onchain
este é o problema. uma cadeia totalmente transparente expõe posições, contrapartes, saldos e dados operacionais. nenhuma instituição regulada consegue publicar isso; não é uma preferência, é um problema fiduciário. mas uma cadeia totalmente privada também não consegue atender um regulador, porque não há nada para mostrar quando alguém pergunta$RE
então ambos os extremos falham para o mesmo ativo, só que por direções opostas
A Dusk continua descrevendo o meio. privacidade onde é necessária, transparência onde é útil, divulgação seletiva para revisão autorizada. esse terceiro ponto é a peça que a maioria das redes não tem de jeito nenhum
e o lado da conformidade também não é “colocado depois”. a documentação descreve verificações de conformidade aplicadas em contratos inteligentes em vez de processos manuais de back office. então a regra se aplica quando a transferência acontece, em vez de ser revisada uma semana depois por alguém lendo registros
uma regra verificada depois é uma regra que já foi quebrada uma vez
o que você acha: a conformidade deve ficar no contrato ou no processo
@Dusk #dusk $DUSK