Olhando meu café esta manhã, percebi que eu vinha pensando sobre tecnologia de privacidade ao contrário.
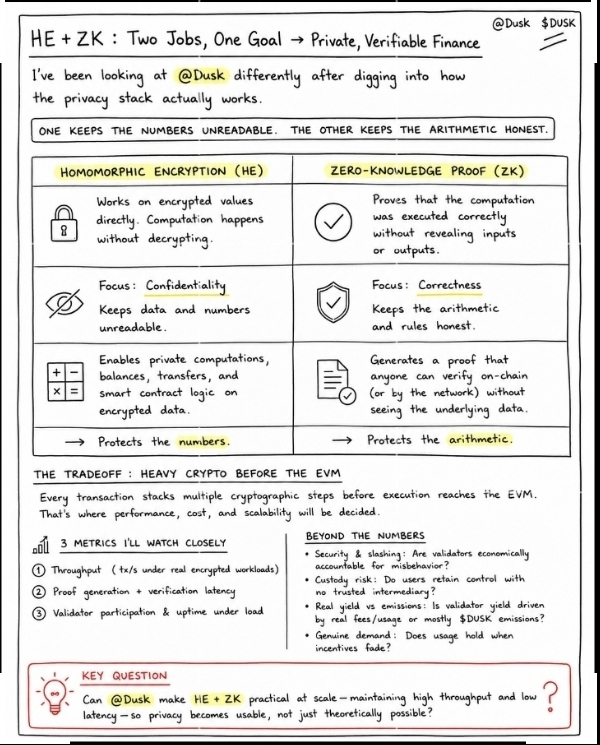
Eu costumava tratar criptografia homomórfica e provas de zero conhecimento como se fossem gêmeos idênticos. Não são. São mais como um contador meticuloso e um mago trabalhando no mesmo caso.
A criptografia homomórfica permite que a computação aconteça em dados criptografados sem expor os valores subjacentes. As provas de zero conhecimento podem provar que uma computação seguiu as regras exigidas sem revelar as entradas privadas.
Essa distinção fica interessante com a DuskEVM. Um detalhe que considero particularmente importante: a DuskEVM é um ambiente de execução EVM baseado em OP Stack, enquanto a DuskDS fornece a camada de liquidação (settlement) e de disponibilidade de dados por baixo dela. Então, a confidencialidade não é simplesmente algo “parafusado” em uma EVM convencional — ela está inserida em uma separação mais ampla entre execução e liquidação.
Começo a encarar as perguntas mais difíceis.
O que acontece com a latência das provas quando a complexidade aumenta?
À medida que a complexidade computacional e o tamanho dos circuitos aumentam, a latência de geração das provas geralmente aumenta, embora os tempos de verificação normalmente permaneçam rápidos e constantes.
A rede consegue gerar demanda real de taxas suficiente para sustentar a infraestrutura?
$DUSK está construindo infraestrutura para que conformidade possa coexistir com privacidade de blockchain.
Tudo depende da adoção institucional de longo prazo de sua tokenização de ativos do mundo real (RWA) com foco em privacidade e do escalonamento de mercados financeiros compatíveis o bastante para compensar seu cronograma de emissão de tokens por múltiplas décadas.
@Dusk já usa Phoenix para transferências protegidas, enquanto seu stack de criptografia inclui ferramentas de zero conhecimento baseadas em PLONK. Isso torna a tese de privacidade mais concreta — mas também faz com que detalhes de desempenho e implementação valham ser observados de perto.
Para mim, a questão é se a Dusk consegue torná-lo suficientemente privado para instituições, suficientemente verificável para a conformidade e eficiente o bastante para uso em escala.
#dusk