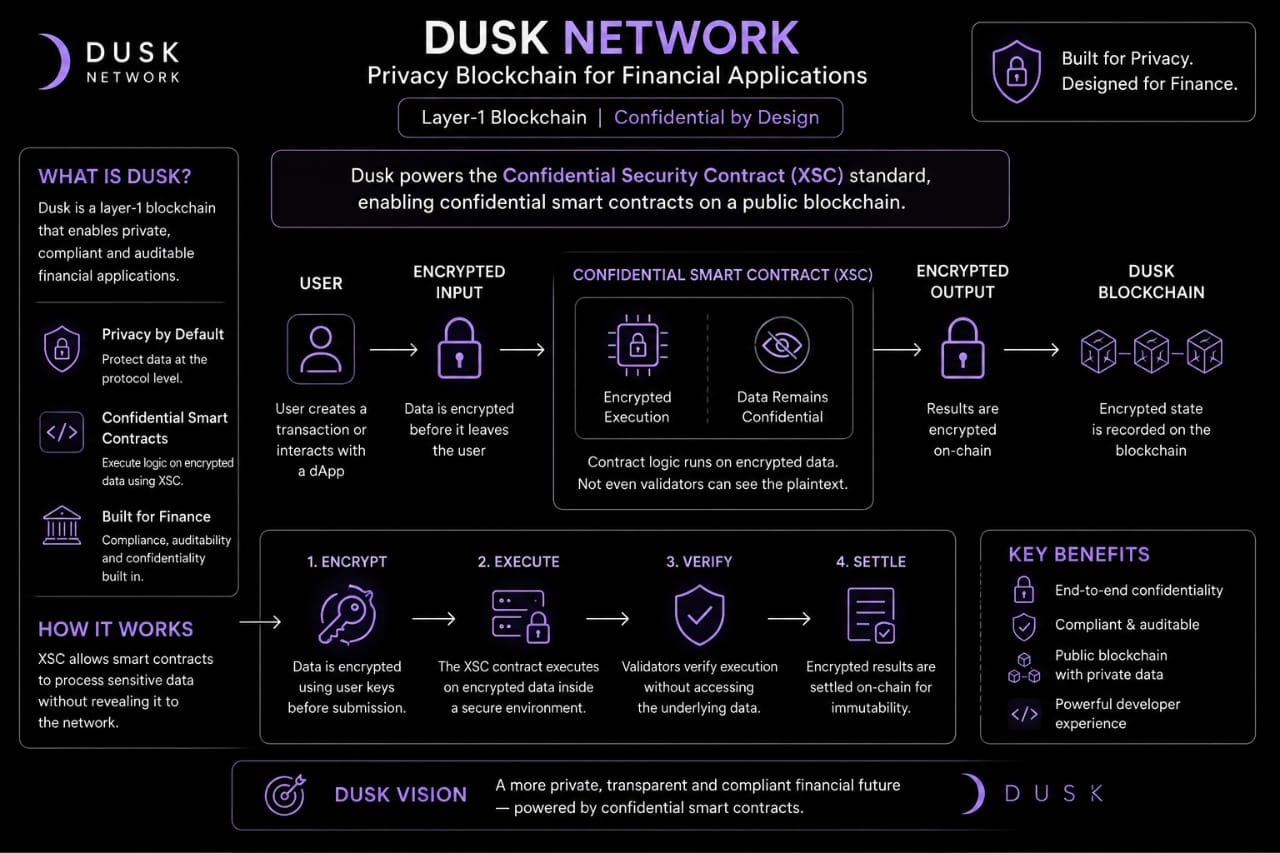
Eu continuo voltando ao fato de que a Dusk não está tratando a privacidade como algo adicionado em torno de uma blockchain financeira. A escolha de design mais interessante parece ser inserir a execução confidencial diretamente na camada 1 por meio de seu padrão XSC e de contratos inteligentes confidenciais.
Isso muda a pergunta que eu faria sobre a rede. Não é apenas se as transações podem ser ocultadas, mas o que os desenvolvedores realmente conseguem construir quando a lógica do contrato em si pode operar de forma confidencial. Para aplicações financeiras, essa distinção importa porque informações sensíveis muitas vezes são expostas pela lógica em torno de uma transação, não apenas pelo valor da transação ou pelo remetente.
O que eu considero digno de examinar é onde, de fato, está o limite de confidencialidade. A documentação deixa a arquitetura e a terminologia claras, mas o modelo prático de segurança depende exatamente de quais informações permanecem observáveis durante a execução, do que validadores podem inferir e de quais suposições o mecanismo de confidencialidade se baseia.
Essa é a parte que eu gostaria de testar com mais profundidade antes de formar uma opinião forte sobre a Dusk. Uma L1 focada em privacidade pode ter criptografia sofisticada e, ainda assim, enfrentar vazamentos de informação significativos por meio de padrões de execução ou do design da aplicação.
Então eu estou curioso: quando contratos inteligentes confidenciais são usados em fluxos financeiros reais, quanta privacidade o modelo XSC preserva na prática e onde estão as bordas ainda observáveis?
@Dusk #dusk $DUSK
Isso muda a pergunta que eu faria sobre a rede. Não é apenas se as transações podem ser ocultadas, mas o que os desenvolvedores realmente conseguem construir quando a lógica do contrato em si pode operar de forma confidencial. Para aplicações financeiras, essa distinção importa porque informações sensíveis muitas vezes são expostas pela lógica em torno de uma transação, não apenas pelo valor da transação ou pelo remetente.
O que eu considero digno de examinar é onde, de fato, está o limite de confidencialidade. A documentação deixa a arquitetura e a terminologia claras, mas o modelo prático de segurança depende exatamente de quais informações permanecem observáveis durante a execução, do que validadores podem inferir e de quais suposições o mecanismo de confidencialidade se baseia.
Essa é a parte que eu gostaria de testar com mais profundidade antes de formar uma opinião forte sobre a Dusk. Uma L1 focada em privacidade pode ter criptografia sofisticada e, ainda assim, enfrentar vazamentos de informação significativos por meio de padrões de execução ou do design da aplicação.
Então eu estou curioso: quando contratos inteligentes confidenciais são usados em fluxos financeiros reais, quanta privacidade o modelo XSC preserva na prática e onde estão as bordas ainda observáveis?
@Dusk #dusk $DUSK